無料会員登録
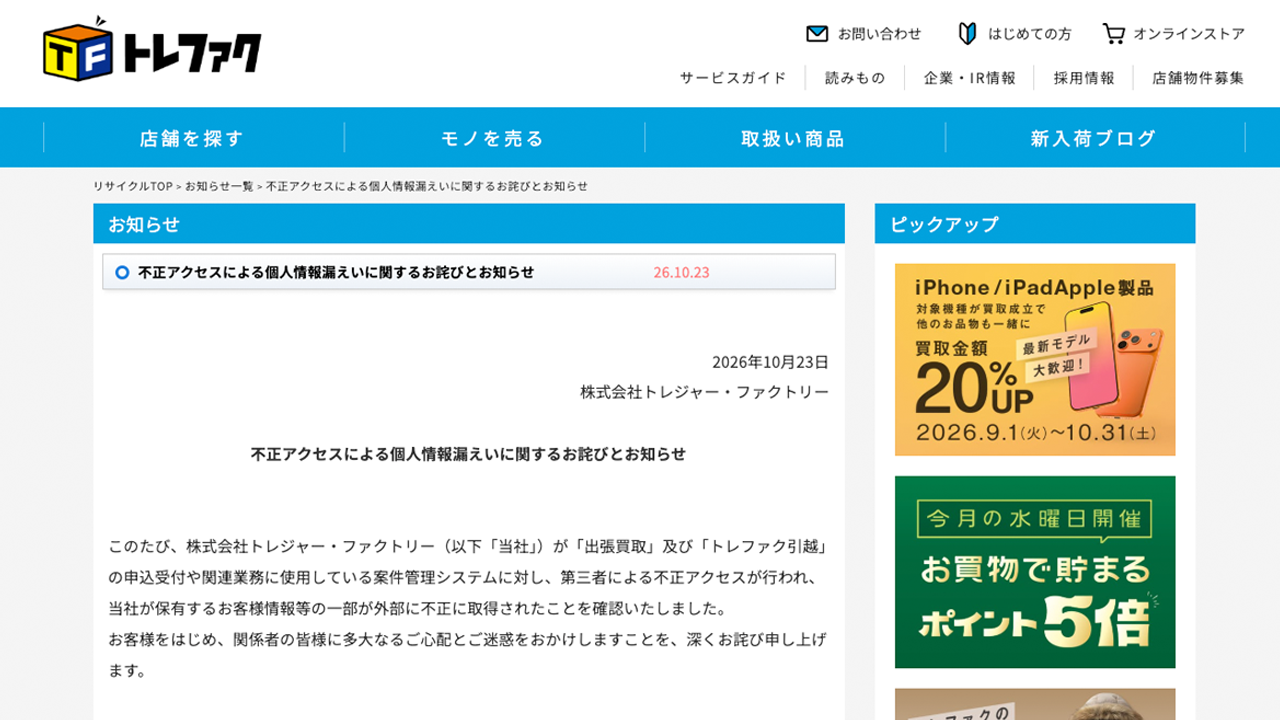
画像:株式会社トレジャー・ファクトリーより引用
株式会社トレジャー・ファクトリーは2026年10月23日、「出張買取」と「トレファク引越」で使用する案件管理システムが不正アクセスを受け、顧客のメールアドレス74万6,277件などが不正に取得されたと発表しました。
説明によると、同社は2026年10月20日、アクセスログの調査により不正アクセスを確認し、システムへの外部アクセスと関連する申込フォームの受付を停止しました。原因はデータベースへのアクセスに関する脆弱性を悪用されたこととみており、外部専門機関と調査を進めています。
不正取得された顧客情報のうち11件には氏名・住所も含まれます。また、取引先や従業員などの氏名・メールアドレス750件と、氏名・端末識別情報1,000件も不正取得されました。クレジットカードなどの決済情報は含まれず、店舗やアプリで管理する顧客情報も対象外です。公表時点で具体的な二次被害は確認されていません。
同社はパスワード変更や脆弱性対策、認証・監視の強化を進め、2026年10月28日を目途にシステムと申込フォームを再開する予定です。個人情報保護委員会への報告や警察への相談・報告を進め、対象者には個別に案内する方針です。
参照不正アクセスによる個人情報漏えいに関するお詫びとお知らせ|株式会社トレジャー・ファクトリー

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.