無料会員登録
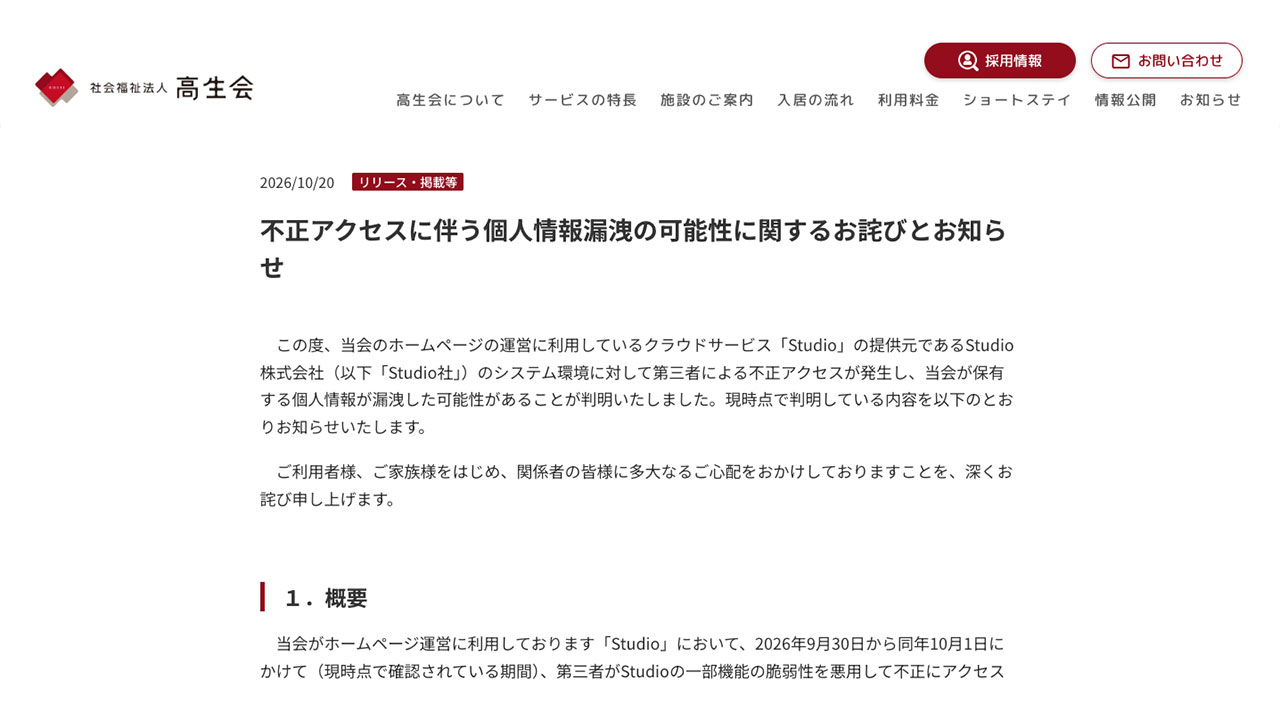
画像:社会福祉法人高生会より引用
社会福祉法人高生会は2026年10月20日、ホームページ運営に利用する「Studio」への不正アクセスにより、個人情報約843件が漏えいした可能性があると発表しました。
説明によると、Studioの脆弱性が悪用され、保存データを外部から取得できる状態になっていました。同会は2026年10月16日に報告を受け、対応を開始しました。情報取得の事実や二次被害は確認されていませんが、取得されたものとみなして対応しています。
対象は2022年5月20日から2026年10月14日までに、問い合わせ・採用問い合わせフォームから送信された情報です。氏名、住所、電話番号、メールアドレス、問い合わせ内容などで、本人や家族の心身の状況に関する情報が含まれる場合もある、とのこと。
同会は個人情報保護委員会へ報告し、両フォームを閉鎖するとともに保存データを削除しました。今後はフォームの運用を見直し、外部サービスの選定・管理を含む個人情報管理体制を強化する方針です。
参照不正アクセスに伴う個人情報漏洩の可能性に関するお詫びとお知らせ|社会福祉法人高生会

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
ブレークポイント
PII
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
サイバー攻撃の被害事例18選【2026年9〜10月最新版】情報漏洩・サービス停止とAI時代の対策
スクリプトとは?プログラム・コード・マクロとの違い・主な言語・セキュリティリスクを徹底解説
SIMスワッピング
ジャパネットたかたが起こした個人情報漏洩事件について
セディナ個人情報漏洩事件から考える<内部犯行が企業に与えるダメージの大きさ>