無料会員登録
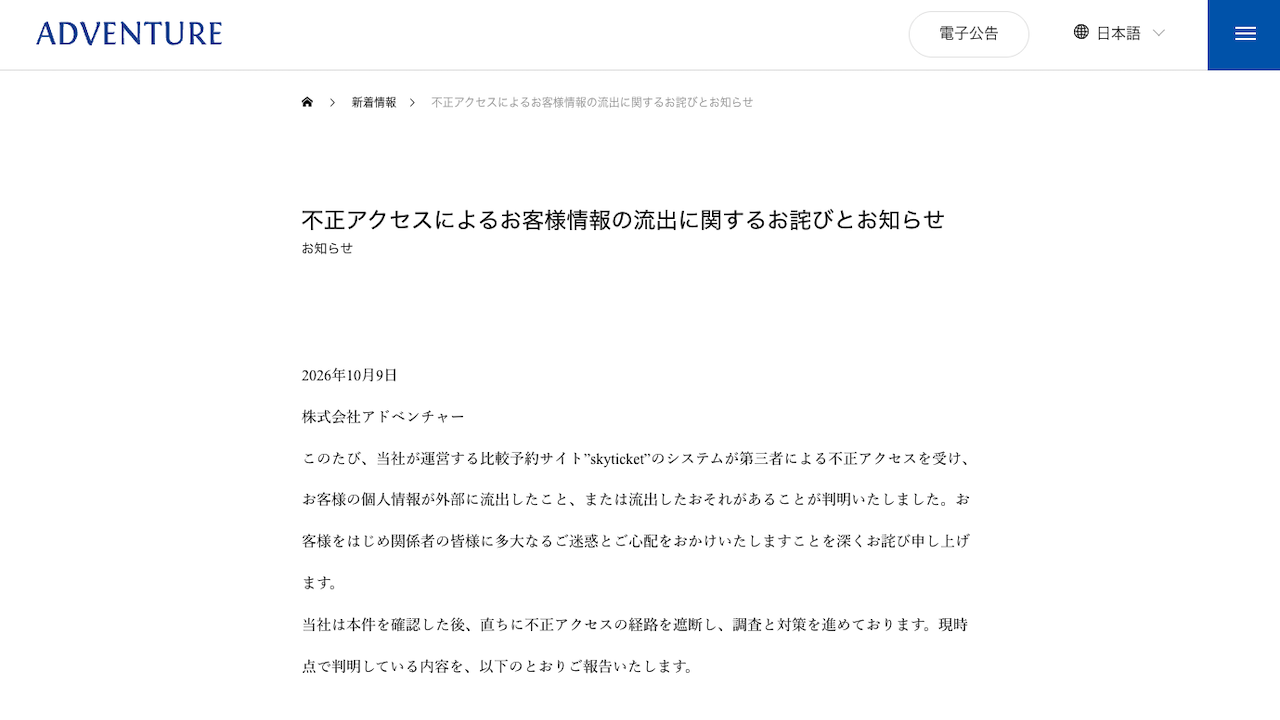
旅行予約サイト「skyticket(スカイチケット)」を運営する株式会社アドベンチャーは2026年10月9日、第三者による不正アクセスで顧客情報が流出した、または流出したおそれがあると発表した。
サーバーへの不正アクセスでは約1,464万件が対象となり、このうち約413万件にはハッシュ化されたログインパスワードが含まれる。同社は対象者に個別通知を行い、パスワードの変更を求めている。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
管理機能を不正操作、他のサーバーやクラウドにもアクセス
サーバーへの不正アクセスは10月2日から4日に発生し、5日に発覚した。スカイチケットの一部管理機能が不正に操作され、他のサーバーやクラウドに保管していたデータにもアクセスされたという。
流出した情報には、氏名、パスポート表記の氏名、生年月日、メールアドレス、電話番号、郵便番号・住所、振込時の依頼人名義、会員のログインパスワードのハッシュ値が含まれる。この事案では、パスポート番号は流出していないことを確認している。
別経路の不正アクセスでは返金先の口座情報にも影響
同社は、異なる経路による3件の不正アクセスを公表した。
| 事案 | 発生時期 | 公表された対象規模・影響 |
|---|---|---|
| サーバーへの不正アクセス | 10月2日~4日 | 約1,464万件。うち約413万件にパスワードのハッシュ値 |
| 業務管理システムへの不正アクセス | 9月20日 | 1万7,780件(重複を含む)。ほかに件数を調査中の情報あり |
| バス予約完了ページの不正閲覧 | 8月3日~10月1日 | 約1万2,000予約。同行者を含む人数はこれより多い |
件数の単位や重複の扱いが異なるため、単純合算した数字を被害人数として扱うことはできない。
業務管理システムの事案は脆弱性を悪用されたもので、9月28日に発覚した。氏名、電話番号に加え、返金先の金融機関名、支店名、口座種別、口座番号、口座名義などが流出した、または流出したおそれがある。一部にはメールアドレス、生年月日、住所も含まれる。
この事案のパスポート番号については、流出の事実は確認されていないものの、調査を継続している。サーバーへの不正アクセスとは確認状況が異なる。
バス予約では、ログインせずに予約完了ページを表示できる状態が第三者に利用され、機械的な閲覧が行われた。問題は10月1日に修正済みとしている。
保存済みカードによる支払いを停止
アドベンチャーは、不正アクセス経路を遮断して調査と対策を進めている。また、不正ログインによる購入を防ぐため、10月7日18時ごろから保存済みクレジットカードによる支払いとカード情報の保存機能を停止した。
このほか、9月9日に会員1人のアカウントへの不正ログインも確認している。
パスワード変更は公式サイト・アプリから
同社は、通知を受けた利用者にスカイチケットのパスワード変更を求めている。他のサービスでも同じパスワードを使っている場合は、そちらも変更するよう案内している。
変更手続きはメール内のリンクからではなく、公式サイトまたは公式アプリから直接行うよう呼びかけている。同社がメールや電話でパスワード、クレジットカード番号、口座の暗証番号などを尋ねることはないという。
なお、10月9日の追加案内では、問い合わせの急増に伴う窓口の混雑とメールサーバー障害も公表した。予約確認メールなどの送信に遅延や送信不能が発生し、復旧対応を進めているとしている。
※2026年10月10日朝時点で確認できた公式発表・報道に基づく。
出典:アドベンチャー公式発表/スカイチケットの利用者向け案内/テレビ朝日の報道
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
HVCI
福井県池田町職員アダルトサイト閲覧によりPC乗っ取り、情報流出の可能性を調査中
急激に増加する「個人情報漏洩」その危険性と3つの問題点について
マイナンバー”カード”利用で混乱、特別定額給付金のオンライン申請はなぜ失敗したのか
サンリオタウン、330万人分の会員情報が外部アクセス可能に
サイバーエージェント運営の「Ameba」で起こった5万アカウント不正ログインの原因とは?
マイナンバー漏洩で損害賠償の可能性?企業が知っておくべき管理責任とは
セディナ個人情報漏洩事件から考える<内部犯行が企業に与えるダメージの大きさ>