無料会員登録
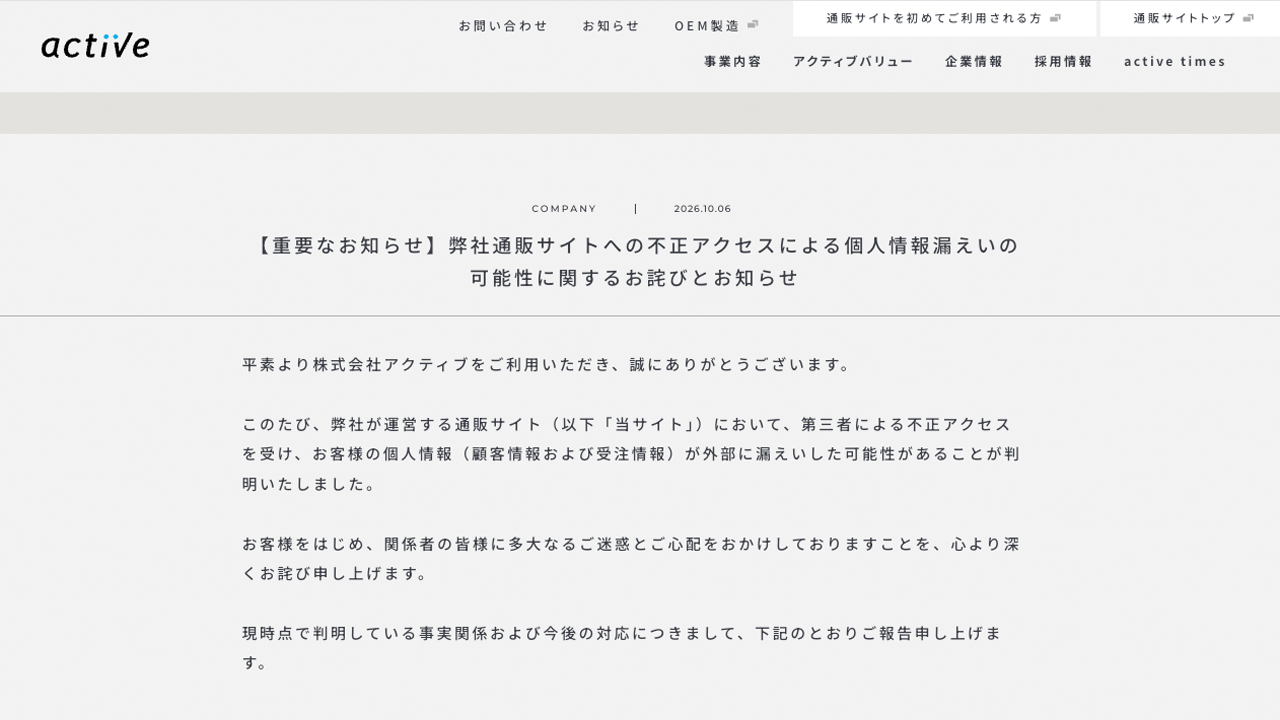
画像:株式会社アクティブより引用
株式会社アクティブは2026年10月6日、運営する通販サイトへの不正アクセスにより、顧客情報や受注情報が外部に漏えいした可能性があると発表しました。
同社によると2026年10月2日、特定のWebページに対するSQLインジェクション攻撃が発生しました。同社は2026年10月3日の定期点検とログ解析で不正アクセスの痕跡を確認。その後の調査により、不正に作成された管理者アカウントを通じて顧客・受注データが出力された形跡が見つかりました。
漏えいが懸念される情報は最大54,916件です。対象となるのは店名・屋号、住所、電話番号、メールアドレス、注文金額、商品コード、届け先住所が含まれる、とのこと。クレジットカード情報、銀行口座情報、ログインパスワードは漏えいの対象に含まれていない、としています。
同社は脆弱性の修正、データ出力機能の停止、不正アカウントの削除を実施し、個人情報保護委員会へ速報を提出しました。外部専門機関による詳細調査の手配を進めており、監視体制なども強化する方針です。
参照【重要なお知らせ】弊社通販サイトへの不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ|株式会社アクティブ
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
千趣会の子会社から不正アクセス被害!対策を考えよう
PII
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
日本郵政情報漏洩問題から考える<ヒューマンエラーへの対策とは>
ワイジェイFX(YJFX!)元従業員の持ち出しにより顧客情報18万件が流出
エンファクトリー運営のショッピングサイトに不正アクセス、個人情報3万8千件流出
GDPR