
 無料会員登録
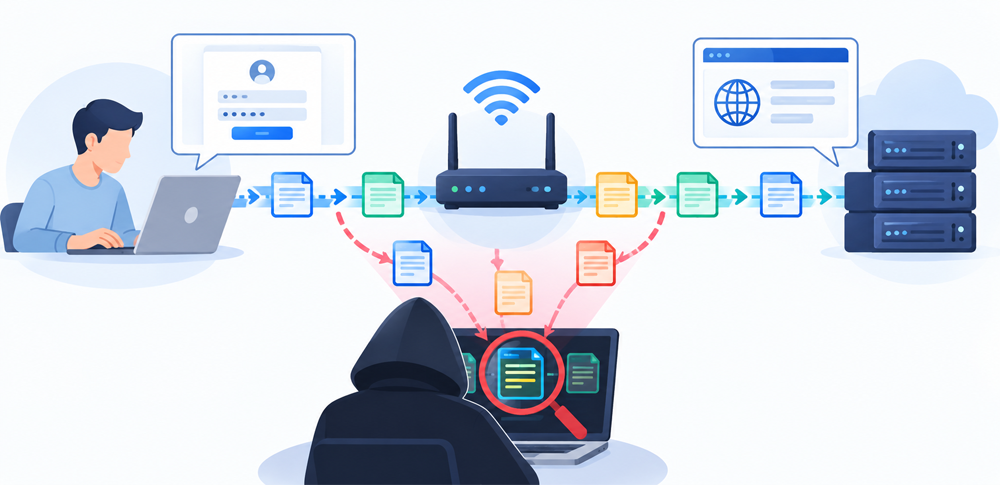
「スニッフィング(Sniffing)」は、英語の “sniff”(匂いを嗅ぎ回る)に由来するサイバー攻撃の用語です。ネットワーク上を流れるデータ(パケット)を第三者が傍受し、通信内容を盗み見る行為を指します。別名「パケットスニッフィング」「パケット盗聴」とも呼ばれます。
スニッフィングは本来、ネットワーク管理者が通信状態を監視・診断するための正当な技術でもあります。しかし攻撃者に悪用されると、IDやパスワード・クレジットカード情報・業務上の機密データが本人に気づかれないまま盗み取られる危険な攻撃手法となります。
カフェや空港のフリーWi-Fiでの盗聴、企業ネットワークへの侵入と内部通信の傍受など、スニッフィングの被害は身近なところで発生しています。本記事ではスニッフィングの仕組みから攻撃手法・対策まで、最新情報をもとに体系的に解説します。

スニッフィングとは?基本的な定義
スニッフィング(Sniffing)とは、ネットワーク上を流れるパケット(データの最小単位)を傍受し、通信内容を解析して情報を盗み見る行為のことです。インターネット上のデータは送信時に複数の「パケット」と呼ばれる小さな単位に分割され、ネットワークを経由して目的地に届いたあとに組み立て直される仕組みになっています。
スニッフィングツール(LANアナライザ・パケットキャプチャソフトなど)を使うと、ネットワーク上を通過するすべてのパケットをキャプチャ(捕捉)して中身を確認できます。このツール自体はネットワーク管理者が通信障害の診断や帯域の監視に使う正当なものですが、攻撃者が悪用することで個人情報の窃取や企業機密の漏えいに使われます。
スニッフィングの仕組み
スニッフィングの基本的な仕組みを順を追って説明します。
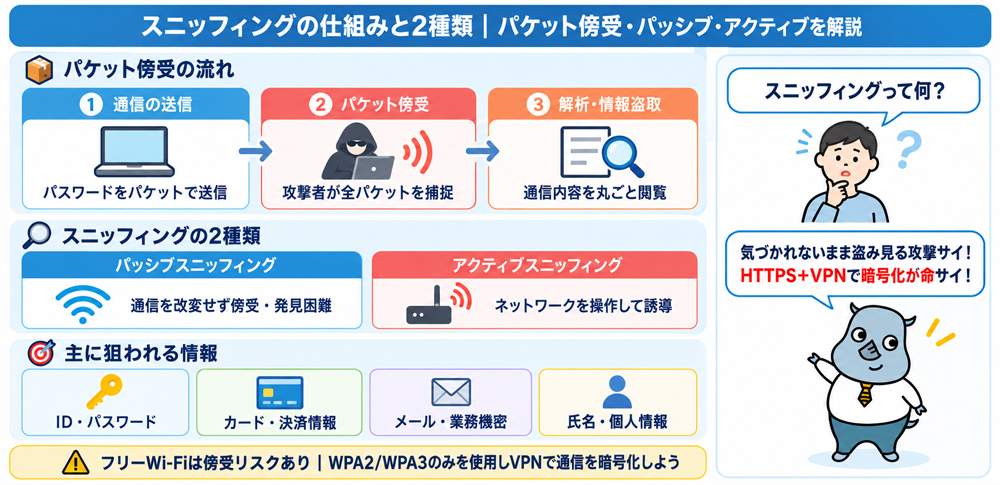
まず、インターネットでやり取りされるデータ(メール・パスワード・カード情報など)は送信時に複数のパケットに分割されます。このパケットにはデータの中身のほか、送信元・宛先のIPアドレスなどのヘッダー情報が付加されています。
通常、端末(PCやスマートフォン)は自分宛てではないパケットを受信しても破棄します。しかし、スニッフィングツールを使うと端末のNIC(ネットワークインターフェースカード)を「プロミスキャスモード(無差別モード)」に設定し、自分宛て以外のパケットも受信・保存できるようになります。
攻撃者は捕捉したパケットを解析・再組み立てして、通信内容を解読します。通信が暗号化されていない場合(HTTP通信など)は、平文のまま丸ごと読み取られてしまいます。
パッシブスニッフィングとアクティブスニッフィング
スニッフィングには大きく分けて2種類の方式があります。
パッシブスニッフィング(受動的盗聴)
ネットワーク上を流れる通信を変更せずにそのまま傍受する方式です。主にリピータハブ(すべての端末に同じデータを転送する旧式のネットワーク機器)を使った環境や、無線LAN(Wi-Fi)環境で行われます。Wi-Fiは電波で通信するため、同じネットワーク内にいる攻撃者が電波を受信するだけで通信を傍受できます。通信を改変しないため、被害者や管理者に気づかれにくいのが特徴です。
アクティブスニッフィング(能動的盗聴)
スイッチングハブ(宛先端末だけにデータを転送する現代的なネットワーク機器)を使った環境でも盗聴できるよう、ネットワーク構成を操作して通信を攻撃者のもとへ誘導する方式です。スイッチ環境では本来、宛先以外の端末にはパケットが届かないため、ARPスプーフィングやDHCPスプーフィングといった手口(後述)でパケットを自分に引き寄せます。より高度な技術が必要ですが、現代の企業ネットワークでも有効な攻撃手法です。
主な攻撃手法
スニッフィングに使われる代表的な攻撃手法を解説します。
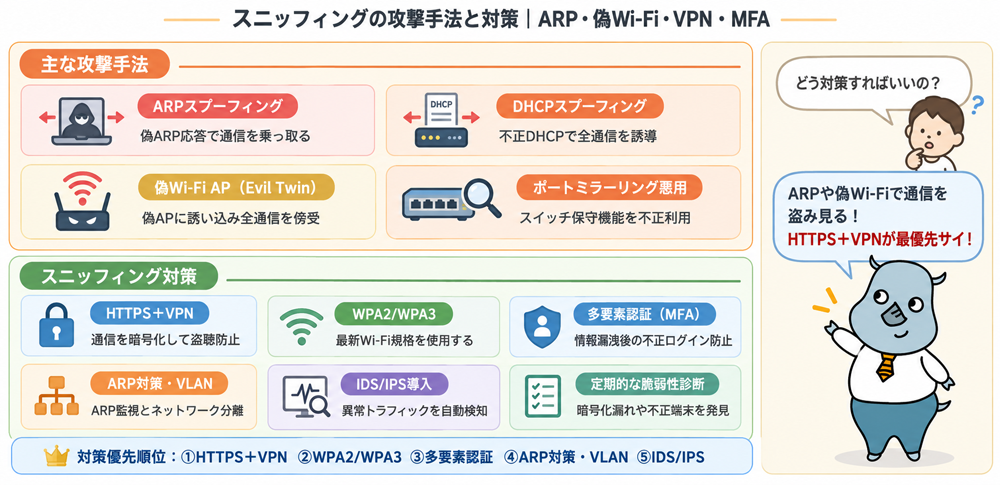
ARPスプーフィング(ARPポイズニング)
ARP(Address Resolution Protocol)はネットワーク内でIPアドレスとMACアドレスを対応づけるプロトコルです。攻撃者は偽のARP応答を送り込み、ネットワーク機器のARPテーブルに誤った情報を書き込みます。
これにより、本来は別の端末に向かうべきパケットが攻撃者の機器を経由するよう誘導され、通信内容を盗み見られます。「中間者攻撃(Man-in-the-Middle攻撃)」の代表的な手法でもあります。
DHCPスプーフィング
DHCP(Dynamic Host Configuration Protocol)はネットワーク内の端末にIPアドレスや通信設定を自動配布するプロトコルです。
攻撃者が不正なDHCPサーバーを立ち上げ、デフォルトゲートウェイ(インターネットへの出口)に攻撃者の機器を指定することで、すべての通信が攻撃者を経由するようになります。
偽Wi-Fiアクセスポイント(Evil Twin攻撃)
正規のWi-Fiアクセスポイントと同じSSID(ネットワーク名)で、より強い電波を出す偽のアクセスポイントを設置します。端末が偽のAPに接続すると、すべての通信が攻撃者を経由します。カフェ・空港・ホテルなど公衆Wi-Fiが提供される場所でよく使われる手口です。
ポートミラーリングの悪用
スイッチの保守用機能「ポートミラーリング(特定ポートの通信を別ポートにも複製して転送する機能)」に攻撃者が不正にアクセスし、ネットワーク全体の通信を傍受する手口です。内部不正や物理的なアクセスが可能な状況で使われます。
狙われる情報とリスク
スニッフィングで盗み取られる主な情報とその影響は以下の通りです。
認証情報(IDとパスワード)
暗号化されていない通信(HTTPなど)を通じて送信されたIDとパスワードは平文のまま読み取られます。盗まれた認証情報はSNSアカウントの乗っ取り・ネットバンキングへの不正アクセス・クラウドサービスへの不正ログインに悪用されます。
クレジットカード情報・決済情報
セキュリティが不十分なECサイトや決済フォームで入力されたカード番号・有効期限・セキュリティコードが盗まれ、不正決済や転売に使われます。
メール・チャットの内容
暗号化されていないメールやビジネスチャットの内容を傍受されると、業務上の機密情報・取引情報・個人情報が外部に漏えいし、競合他社への情報流出や詐欺の材料に使われます。
個人情報
氏名・住所・電話番号・メールアドレスなどの個人情報が盗まれると、フィッシング詐欺・なりすまし・ソーシャルエンジニアリング攻撃の材料になります。
フリーWi-FiとWi-Fi暗号化規格のリスク
スニッフィングのリスクは、特にWi-Fi環境で高まります。Wi-Fi通信は電波を介するため、同じ電波の届く範囲にいる攻撃者が傍受できる可能性があるからです。Wi-Fiのセキュリティを左右するのが「暗号化規格」です。
WEP(Wired Equivalent Privacy)
最も古い規格で、現在は使用すべきでない危険な規格です。暗号化キーの再利用や方式自体の脆弱性から、短時間で解読できることが実証されており、WEPを使っているWi-Fiへの接続は傍受リスクが非常に高いといえます。
WPA(Wi-Fi Protected Access)
WEPの後継規格で、一定のセキュリティ向上が図られましたが、現在は脆弱性が指摘されており推奨されません。古いルーターのデフォルト設定として残っていることがあるため要注意です。
WPA2
AES(Advanced Encryption Standard)という強力な暗号化方式を採用しており、現在広く普及しています。ただしパスワードが弱い場合や、古い実装には脆弱性(KRACK脆弱性など)が報告されています。
WPA3
2018年に登場した最新規格で、最も強力な暗号化を提供します。パスワードが弱くても解読されにくい「SAE(Simultaneous Authentication of Equals)」を採用しており、現時点で最も安全なWi-Fi暗号化規格です。対応ルーターへの移行が推奨されます。
フリーWi-Fiを利用する際は、鍵マーク(南京錠アイコン)がついているネットワークを選び、パスワードなしで接続できるオープンネットワークは避けましょう。また、接続中はVPNを使って通信を暗号化することが最大の対策になります。
スニッフィングの対策
スニッフィングへの対策は「通信を暗号化して傍受されても解読されないようにすること」が基本です。以下の8つの対策を組み合わせて実施しましょう。
①HTTPSサイト(SSL/TLS暗号化)のみ利用する
URLが「https://」で始まりブラウザの鍵マークが表示されているサイトは、SSL/TLSで通信が暗号化されています。「http://」のサイトは通信が平文で流れるため、IDやパスワードを入力しないようにしましょう。特に個人情報や決済情報を入力するページは必ずHTTPSであることを確認します。
②VPN(仮想プライベートネットワーク)を使う
VPNはデバイスとVPNサーバー間の通信全体を暗号化するトンネルを作ります。公衆Wi-Fiを使う際にVPNを使えば、たとえ通信が傍受されても内容を解読されません。企業のリモートワーク環境でも、社外からのアクセスに社内VPNを経由させることでスニッフィングのリスクを大幅に低減できます。
③フリーWi-FiはWPA2/WPA3のものだけ使う
接続するWi-Fiの暗号化規格を確認し、WEP・WPAなど旧式の規格やパスワードなしのオープンWi-Fiへの接続を避けます。金融サービスや業務システムの操作は、信頼できるモバイルデータ通信(4G/5G)を使うことを習慣化しましょう。
④多要素認証(MFA)を導入する
IDとパスワードが盗まれた場合でも、多要素認証(知識・所持・生体の要素の2つ以上の組み合わせ)を導入しておけば、パスワードだけでは不正ログインできません。業務システム・クラウドサービス・メールアカウントへのMFA設定は最優先で行いましょう。
⑤ARPスプーフィング対策を行う
企業ネットワークでは、スイッチのポートセキュリティ機能・動的ARPインスペクション(DAI)の有効化・重要システムへの静的ARPエントリーの設定を行います。これによりARPテーブルへの不正書き込みを防ぎます。
⑥IDS/IPS/NDRを導入する
IDS(侵入検知システム)・IPS(侵入防止システム)・NDR(ネットワーク検知・対応)ツールを導入し、ネットワーク上の異常なトラフィック・不審なMACアドレスの変化・大量のパケットキャプチャを自動検知します。早期発見が被害の最小化につながります。
⑦VLANによるネットワーク分離を行う
VLAN(仮想LAN)を使って、部門ごと・システムごとにネットワークを論理的に分離します。機密システムへのアクセスを必要な端末だけに制限することで、万が一内部でスニッフィングが行われても被害を局所化できます。
⑧定期的な脆弱性診断とネットワーク監査を行う
暗号化されていない通信・古い暗号方式の使用・不審な端末の接続がないかを定期的に確認します。特に外部の専門機関による脆弱性診断は、自社では気づきにくい問題を発見するのに有効です。従業員へのセキュリティ教育も継続的に行いましょう。
被害事例
被害事例①:Evil Twin攻撃によるビジネスパーソンの認証情報窃取(公衆Wi-Fi悪用)
ホテルや空港・カフェなど公衆Wi-Fiが提供される場所で、正規のWi-Fiアクセスポイントと同じ名前(SSID)の偽アクセスポイントを設置する「Evil Twin(悪の双子)攻撃」による被害が国内外で継続的に報告されています。
出張中のビジネスパーソンがホテルの「Free_Hotel_WiFi」に接続したつもりが実は攻撃者の偽APに接続しており、業務メール・VPNのID/パスワード・クラウドサービスの認証情報が盗まれるケースが発生しています。盗まれた認証情報はその後、企業内ネットワークへの不正侵入やビジネスメール詐欺(BEC)に悪用されます。
JPCERT/CCやIPAも出張・テレワーク時の公衆Wi-Fi利用に関する注意喚起を繰り返し発表しており、特に企業の機密情報を扱う際はVPNの使用と公衆Wi-Fiの回避を強く推奨しています。
被害事例②:ARPスプーフィングを悪用した企業内ネットワーク盗聴と情報漏えい
企業内ネットワークへ侵入した攻撃者がARPスプーフィングを使って内部通信を傍受し、認証情報・機密文書・顧客情報を窃取する事件が発生しています。
内部不正を起こした元従業員が退職直前にARPスニッフィングツールを設置して同僚の通信を傍受したり、外部から侵入した攻撃者がARP攻撃で中間者(MitM)ポジションを確立して長期間にわたり通信を監視したりする事例が確認されています。
特に深刻なのは、スイッチングハブが普及した現代のオフィスネットワークでもARPスプーフィングが有効な点です。IDS/IPSの未整備・VLANによるネットワーク分離の不徹底・ARPインスペクションの未設定といった複合的な設定不備が被害を拡大させる要因となっており、IPAは対策として動的ARPインスペクションとネットワーク分離の重要性を指摘しています。
よくある質問(FAQ)
Q. スニッフィングとフィッシングはどう違いますか?
A. スニッフィングは「ネットワーク上を流れる通信を傍受して情報を盗む」攻撃で、被害者は気づかずに通常の操作をしているだけです。一方フィッシングは「偽サイトや偽メールに誘導して、被害者自らが情報を入力させる」攻撃です。
スニッフィングは通信の傍受(外から盗む)、フィッシングは欺いて入力させる(本人に渡させる)という点が大きな違いです。スニッフィングとフィッシングが組み合わさったケース(偽Wi-Fiに接続させてから偽サイトに誘導する)もあります。
Q. HTTPSのサイトを使えばスニッフィングは完全に防げますか?
A. HTTPSを使うと通信内容(パスワードやカード情報など)は暗号化されるため、傍受されても内容は解読できません。ただし、接続先のドメイン名や通信量・タイミングの情報は暗号化されていても漏れる場合があります。
また、SSLストリッピング攻撃(HTTPS接続をHTTPに強制ダウングレードする攻撃)が成功した場合は暗号化が解除されます。HTTPSは重要な対策ですが、VPNやMFAと組み合わせることでより強固な防御になります。
Q. スニッフィングは違法ですか?
A. 自分が管理するネットワーク内での正当な監視・診断目的のスニッフィングは合法です。しかし、権限なく他人の通信を傍受・解析する行為は、日本では不正競争防止法・不正アクセス禁止法・電気通信事業法などに違反する犯罪行為となります。
また、企業のネットワーク管理者が業務上の必要性なく従業員の通信を傍受する場合も、プライバシー侵害として問題になることがあります。ツール自体(Wiresharkなど)の所持は違法ではありませんが、使用場面に注意が必要です。
Q. スニッフィングを検知することはできますか?
A. パッシブスニッフィングの検知は非常に困難です。ただしアクティブスニッフィング(ARPスプーフィングなど)の場合はネットワークの異常として検知できます。
具体的には、IDS/IPS・NDRツールを使ったARPテーブルの変化の監視・異常なトラフィックの検知・プロミスキャスモードで動作している端末の検出などが有効です。企業では定期的なネットワーク監査と脆弱性診断によって不正なスニッフィングの痕跡を発見することが推奨されます。
Q. テレワーク中のスニッフィング対策はどうすればよいですか?
A. 自宅のWi-Fiを使う場合は、ルーターの暗号化規格がWPA2以上であることを確認し、管理画面のデフォルトパスワードを変更しましょう。カフェなどの公衆Wi-Fiでは企業支給のVPNを必ずオンにして業務を行います。
また、業務システムにアクセスする際はMFAを設定することで、仮に認証情報が盗まれても不正ログインを防げます。企業側も全社員がVPNと多要素認証を使う体制を整備することが重要です。
Q. スニッフィングとスプーフィングの違いは何ですか?
A. スニッフィングは「ネットワーク通信を盗み見る行為」そのものです。スプーフィング(Spoofing)は「送信元を偽る行為」で、ARPスプーフィング・IPスプーフィング・DNSスプーフィングなどの種類があります。
スプーフィングはスニッフィングの手段として使われることが多く、たとえばARPスプーフィングを行うことで通信を攻撃者に誘導し(アクティブスニッフィングを実現し)、中身を傍受するという関係にあります。スプーフィングなしでスニッフィングする場合(パッシブスニッフィング)もあります。
まとめ
スニッフィングとは、ネットワーク上を流れるパケットを傍受して通信内容を盗み見る攻撃手法です。パッシブスニッフィング(通信を改変せず傍受)とアクティブスニッフィング(ARPスプーフィングなどで通信を誘導して傍受)の2種類があり、フリーWi-Fiでの傍受から企業ネットワークへの侵入まで幅広く悪用されています。
スニッフィングが特に危険なのは、被害者が気づかないまま進行する点です。カフェで普通にメールを確認しているだけで、認証情報が丸ごと盗まれている可能性があります。フリーWi-Fiの偽APを使った「Evil Twin攻撃」や、企業内ネットワークでのARPスプーフィングによる長期間の通信監視は、現在も継続的に発生している現実のリスクです。
対策の第一歩は「通信の暗号化」です。HTTPS(SSL/TLS)の確認・VPNの常時使用・WPA2/WPA3のみへのWi-Fi接続制限を徹底することで、傍受されても内容を解読されない環境を作れます。さらに多要素認証(MFA)を組み合わせることで、仮に認証情報が盗まれても不正ログインを防げます。
企業のネットワーク担当者はIDS/IPS・ARPインスペクション・VLANによる分離を実装し、定期的な脆弱性診断で見えない脅威を早期発見する体制を整えることが重要です。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
Evil Corp
フリーWi-Fiや野良Wi-Fiのリスクとは?安全に使うための4ポイント
スニッフィング攻撃とは?通信の安全性を守る対策
アドレス・ポイズニング
2easy
セッションハイジャック
パケット
Wi-Fiのセキュリティ対策5選!自宅やフリーWi-Fiを使用する際の注意点















スニッフィングが特に危険なのは、被害者が攻撃されていることにほとんど気づけない点です。パッシブなスニッフィング(後述)の場合、攻撃者は通信を傍受するだけで何も変更しないため、ネットワークの動作に変化が生じず発見が非常に困難です。