
 無料会員登録
企業のネットワークを狙うサイバー攻撃が増加の一途をたどる中、侵入検知・防止システム(IDS/IPS)の導入はセキュリティ対策の要となっています。その中でもSnort(スノート)は、世界で最も広く導入されているオープンソースのネットワーク型IDS/IPSとして、多くの企業のセキュリティ担当者に利用されています。
Ciscoが開発・管理するSnortは、無償で利用できるにもかかわらず、エンタープライズレベルの脅威検知能力を持ち、カスタムルールによる柔軟な拡張性も備えています。
本記事では、Snortの基本的な概念から動作モード、ルールの仕組み、実際の導入方法、そして実際のセキュリティインシデントにおけるSnort活用事例まで、会社のセキュリティ担当者が知っておくべき情報を体系的に解説します。

Snortとは
Snort(スノート)は、ネットワーク上を流れるパケットをリアルタイムで解析し、不正アクセスや攻撃パターンを検知するオープンソースのネットワーク型侵入検知・防止システム(NIDS/IPS)です。1998年にMartin Roesch氏が開発し、2013年にCiscoが買収したSourcefireを通じてCisco傘下となりました。現在はCiscoが主導してSnort 3系として継続的に開発・提供されています。
Snortの最大の特徴は、シグネチャ(ルール)ベースの検知方式を採用している点です。既知の攻撃パターンをルールとして定義し、そのルールに一致するパケットを検知した際にアラートを発報します。無償のCommunityルールから有償のSubscriberルールまで幅広いルールセットが提供されており、新たに発見された脆弱性(CVE)のシグネチャも迅速に追加されます。
Snortの歴史と現在
Snortは1998年、Martin Roesch氏によって個人プロジェクトとして開発が始まりました。当初は軽量なパケットスニファとして設計されましたが、その後ルールエンジンが追加され、完全なNIDSとして進化しました。
2001年にはSourcefire社を設立してSnortの商用サポートを開始し、2013年にCiscoがSourcefireを27億ドルで買収することでSnortはCiscoのセキュリティポートフォリオに組み込まれました。
2018年にはSnort 3(Snort++)の開発が発表され、2022年に正式リリースされました。Snort 3ではルールの記述方式が大幅に改良され、マルチスレッド処理への対応や設定ファイルの簡素化が図られました。2024年現在も活発に開発が続けられており、最新の脅威シグネチャが継続的に提供されています。
Snortの主な機能・特徴
シグネチャベースの脅威検知
既知の攻撃パターンをルールファイルに定義し、ネットワークトラフィックとリアルタイムで照合します。Snortのルールセットには、マルウェア通信、エクスプロイト、ポートスキャン、SQLインジェクションなど多様な脅威パターンが含まれています。Subscriberルールでは新規CVE発見後、数時間以内に対応シグネチャが提供されます。
プロトコル異常検知
TCPフラグの異常な組み合わせや、プロトコル仕様から逸脱した通信パターンを検知します。RFCで定義された正常なプロトコル動作と実際のパケットを比較し、異常な挙動を持つパケットを識別します。ステルスポートスキャン(NULLスキャン、FINスキャン、Xmasスキャン等)の検知もこの機能によって実現されます。
ペイロード検索・照合
パケットのデータ部分(ペイロード)に対して文字列検索を行い、特定のコンテンツパターンを持つパケットを識別します。HTTPリクエストのボディ、SMTPメールのコンテンツ、FTPコマンドなど、アプリケーション層のデータまで検査対象となります。
IPフラグメント再構成
攻撃者が検知を回避するために複数のIPフラグメントに分割して送信する手法に対応します。プリプロセッサがフラグメントを再構成してから検知エンジンに渡すため、フラグメンテーション攻撃による回避を防ぎます。
TCPストリーム再構成
TCPセッションのパケットを正しい順序に並び替えて再構成し、セッション全体を通じた攻撃を検知します。複数のパケットにまたがって配置された攻撃コードも検知対象となります。
3つの動作モード
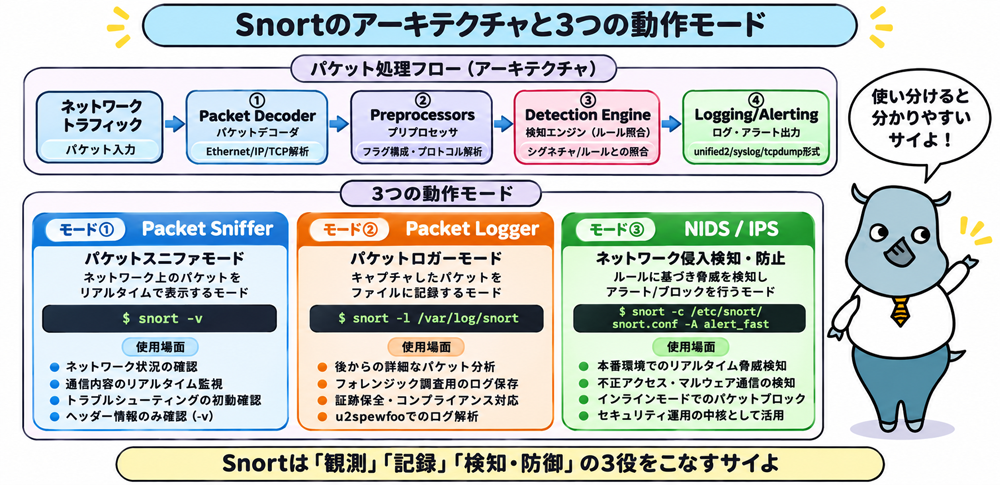
モード①:Packet Snifferモード(-v)
ネットワーク上を流れるパケットのヘッダー情報をコンソール画面にリアルタイム表示するモードです。侵入検知は行いませんが、ネットワークの通信状況を素早く把握したい場合や、トラブルシューティングの初動確認に活用します。snort -vで起動し、-dオプションを追加するとペイロードデータも表示されます。
モード②:Packet Loggerモード(-l)
キャプチャしたパケットを指定したディレクトリにファイルとして保存するモードです。snort -l /var/log/snortのように保存先を指定して起動します。保存されたログはフォレンジック調査やコンプライアンス対応の証跡として活用できます。unified2形式で保存した場合は、u2spewfooツールで内容を確認できます。
モード③:NIDS/IPSモード(-c)
設定ファイルとルールセットを使用して、実際の脅威検知・防止を行うメインモードです。snort -c /etc/snort/snort.conf -A alert_fastのように設定ファイルを指定して起動します。IDSとして動作させる場合はパッシブモード(コピーされたトラフィックを分析)、IPSとして動作させる場合はインラインモード(実際のトラフィック経路に配置してブロック)を使用します。
アーキテクチャと処理フロー
Snortの内部処理は、4つのコンポーネントが連携して動作します。まずネットワークから取り込んだパケットをPacket Decoder(パケットデコーダ)がEthernet/IP/TCPの各層ごとに解析します。
次にPreprocessors(プリプロセッサ)がIPフラグメントの再構成やTCPストリームの組み立て、プロトコル異常の検出を行います。その後、Detection Engine(検知エンジン)がルールファイルと照合して攻撃パターンを検索します。最後にLogging/Alerting(ログ・アラート出力)がアラートをunified2、syslog、tcpdump等の形式で記録・通知します。
Snort 3ではマルチスレッド処理に対応し、処理性能が大幅に向上しました。また、設定ファイルがLuaスクリプト形式になり、より柔軟な設定が可能となっています。Snort 2.9.xから3.xへの移行では設定ファイルの書き直しが必要ですが、機能の継続性は維持されています。
Snortルールの仕組み
ルールの基本構造
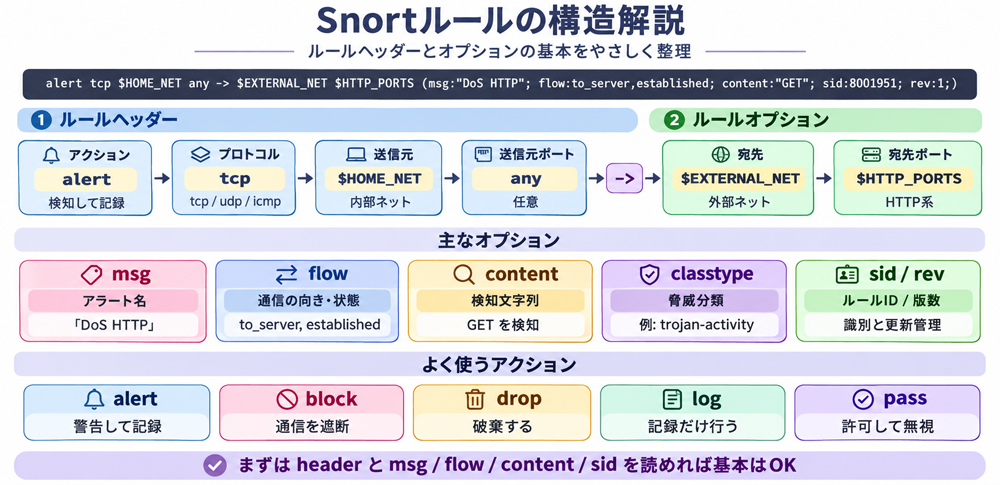
Snortのルールは「ルールヘッダー」と「ルールオプション」の2つの部分から構成されます。ルールヘッダーではアクション・プロトコル・送信元IP/ポート・方向・宛先IP/ポートを定義し、ルールオプション(括弧内)では検知条件の詳細を指定します。
例:
alert tcp $HOME_NET any -> $EXTERNAL_NET $HTTP_PORTS (msg:"DoS HTTP request"; flow:to_server,established; content:"GET"; sid:8001951; rev:20220420;)主要なルールオプション
msg:アラート発報時に表示されるメッセージテキストです。SIEMやログ管理ツールでの識別に使用されます。
flow:通信の方向(to_server / to_client)と接続状態(established / stateless)を指定します。不要なアラートを削減するために重要なオプションです。
content:パケットペイロード内で検索する文字列を指定します。複数のcontentオプションを組み合わせることで、より精度の高い検知が可能です。
sid(Snort ID):ルールを一意に識別する番号です。1〜3,456,900はSnort公式ルール(VRT)、2,000,000以降はEmerging Threatsルール、1,000,000以降はカスタムルールとして使用することが推奨されています。
rev:ルールのリビジョン番号です。ルールを更新するたびに番号を増やします。
カスタムルールの作成例
以下は特定のIPアドレスからSSH接続を検知するカスタムルールの例です。
alert tcp 192.168.2.104 any -> 192.168.2.0/24 22 (msg:"SSH connection from ubuntu desktop"; sid:1000002; rev:1;)カスタムルールは/etc/snort/rules/local.rulesファイルに記述し、標準ルールと分離して管理することが推奨されます。
検知できる脅威の種類
DoS/DDoS攻撃
SYNフラッド、ICMPフラッド、UDPフラッドなどのサービス妨害攻撃を検知します。異常な頻度でのパケット送信パターンをルールで定義することで、攻撃の開始を早期に検知できます。
バッファオーバーフロー攻撃
過剰な長さのデータをサービスに送り付けてバッファを溢れさせ、任意のコードを実行させようとする攻撃を検知します。既知のエクスプロイトコードのシグネチャが公式ルールセットに含まれています。
ポートスキャン
攻撃の前段階として行われる、開放ポートを探索するポートスキャン(NULLスキャン、FINスキャン、SYNスキャンなど)を検知します。Preprocessorのsfportscanモジュールが担当します。
マルウェア・C2通信
感染したシステムとC2(コマンド&コントロール)サーバーとの通信を検知します。既知のマルウェアが使用する通信パターンやドメインへのアクセスが検知対象となります。
Webアプリケーション攻撃
SQLインジェクション、XSS(クロスサイトスクリプティング)、CGI攻撃、ディレクトリトラバーサルなどのWebアプリケーションを標的にした攻撃を検知します。
プロトコルスプーフィング
IPアドレス詐称(IPスプーフィング)やARPスプーフィングなど、送信元を偽装した攻撃を検知します。
実際の被害事例
事例①:CVE-2021-1223によるSnort DoS攻撃(Cisco製品)
2021年2月、Cisco社はSnort自体に影響するDoS脆弱性(CVE-2021-1223)を公開しました。CVSS v3スコアは8.6(High)と評価されました。この脆弱性は、Snortで動作するSnort Detection Engineに存在するDNSパーサーのバグに起因するもので、細工されたDNSパケットを受信した際にSnortプロセスが異常終了する可能性がありました。
Snortを実行しているCisco IOS/IOS XEシステムが影響を受け、Snortプロセスが再起動する間、そのシステムを経由するトラフィックの検査が一時的に停止しました。攻撃者がこの脆弱性を悪用することで意図的にSnortを無効化し、その隙を突いて別の攻撃を実行できるという深刻なリスクが指摘されました。
Ciscoはソフトウェアアップデートで修正を提供し、ユーザーに速やかなパッチ適用を呼びかけました。この事例は、セキュリティツール自体のバージョン管理と脆弱性対応の重要性を改めて示すものとなりました。
事例②:シグネチャ回避技術を悪用したAPT攻撃
高度な標的型攻撃(APT)の分野では、IDSのシグネチャ検知を回避するための技術が継続的に進化しています。その代表的な手法の一つが「パケットフラグメンテーション回避」です。攻撃者は悪意のあるペイロードを複数の小さなIPフラグメントに分割して送信することで、個々のパケットでは攻撃シグネチャとマッチしないようにします。
実際の事例として、2020年代初頭に複数の金融機関を標的にしたAPTグループが、既存のSnortルールを回避するために通信内容を独自のエンコーディングで難読化した上で分割送信するという手法を使用し、数ヶ月にわたって検知を免れたケースが報告されています。
この事例は、シグネチャベースのSnortだけに頼らず、振る舞い検知やSIEMとの連携、そして定期的なルールのチューニングと更新が不可欠であることを示しています。セキュリティ担当者は、Snortを単独で使用するのではなく、多層防御の一部として位置づけることが重要です。
Snortの導入方法
Ubuntuへのインストール手順
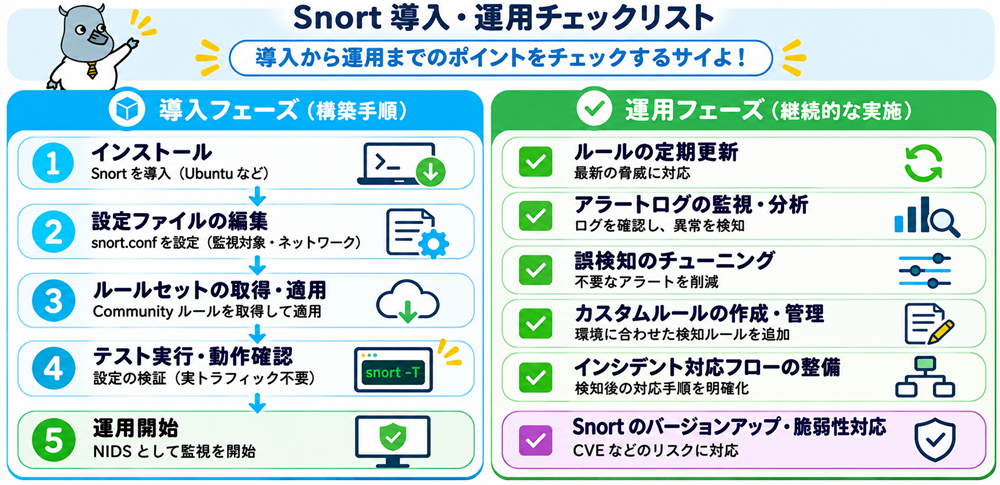
Ubuntuへのインストールはパッケージマネージャーを使用することで簡単に行えます。
# インストール
sudo apt update
sudo apt install snort

# バージョン確認
snort --version
snort.confの基本設定
インストール後、/etc/snort/snort.confを編集して監視対象ネットワークを定義します。最重要の設定は自社ネットワークのIP範囲(HOME_NET)です。
# 自社ネットワークのCIDRを設定(例)
ipvar HOME_NET 192.168.1.0/24

# 外部ネットワーク(通常はそのまま)
ipvar EXTERNAL_NET !$HOME_NET
テスト実行と動作確認
設定ファイルを書き換えたら、-Tオプションでシンタックスチェックを行ってから本番稼働させます。
# 設定ファイルの検証(テストモード)
sudo snort -T -c /etc/snort/snort.conf

# NIDSモードで起動(アラートファスト形式)
sudo snort -c /etc/snort/snort.conf -A alert_fast -i eth0
運用のポイント
定期的なルールの更新
Snortの検知精度はルールセットの鮮度に大きく依存します。特にSubscriberルールは新規CVE公開後、数時間以内に対応シグネチャが提供されるため、定期的な自動更新設定(週次以上を推奨)が重要です。pulledporkなどのツールを使用したルール自動更新の仕組みを整備することを推奨します。
誤検知(False Positive)のチューニング
Snortを初めて導入した直後は、業務上の正常な通信もアラートとして検知される「誤検知」が発生しやすい状態です。SIEMやログ管理ツールと連携してアラートを分析し、正常トラフィックに対してはpassルールを追加するか、thresholdオプションで検知頻度を調整することで、運用担当者の負担を大幅に軽減できます。
SIEMとの連携
Snortが生成したアラートログをSIEM(Security Information and Event Management)ツールに集約することで、他のセキュリティツールのアラートと相関分析が行えます。Splunk、Elastic SIEM、IBM QRadarなどの主要SIEMはSnortのunified2形式に対応しています。
ルールセットの料金体系
Snortのルールセットは3種類のティアで提供されています。Communityルールは完全無償で誰でも利用可能ですが、収録されているルール数は限られており、最新の脅威への対応に遅延が生じる場合があります。Registeredルールはsnort.orgへの無償登録で利用でき、Communityルールより多くのルールが含まれますが、最新ルールの提供は30日遅れになります。
Subscriberルールは有償(個人:$29.99/センサー/年、ビジネス:$399/センサー)で、最新のシグネチャをリアルタイムで利用でき、新規CVEへの対応も最速で提供されます。企業環境での本格運用では、Subscriberルールの導入を検討することを推奨します。
Snortのルール料金は1センサー(監視ポイント)あたりの年間費用です。複数のネットワークセグメントを監視する場合は、センサー数に応じて費用が増加します。コストを抑えたい場合は、RegisteredルールにCommunityルールを組み合わせた構成から始めることも選択肢の一つです。
よくある質問(FAQ)
Q. SnortはIDS(侵入検知)とIPS(侵入防止)のどちらとして使用できますか?
どちらとしても使用できます。パッシブモードで動作させればIDS(検知のみ、トラフィックをコピーして分析)として機能し、インラインモードで動作させればIPS(実際の通信経路に配置し、攻撃パケットをブロック)として機能します。インラインモードではblockやdropアクションを使用してパケットをリアルタイムに遮断できます。
Q. Snort 2系とSnort 3系の違いは何ですか?
最大の違いは設定ファイルの形式とアーキテクチャです。Snort 2ではsnort.confによる設定でしたが、Snort 3ではLuaスクリプト形式の設定ファイル(snort.lua)に変わりました。また、Snort 3はマルチスレッド処理に対応し、処理性能が大幅に向上しています。Snort 2.9.xはEnd of Life(EOL)に移行中のため、新規導入や移行の際にはSnort 3を選択することを強く推奨します。
Q. 無料のCommunityルールで企業のセキュリティ対策として十分ですか?
小規模環境や学習・検証目的であれば利用可能ですが、企業の本番環境では不十分です。Communityルールは最新の脅威に対する対応が遅く、Subscriberルールに比べてルール数も少ないためです。企業環境では少なくともRegisteredルール、重要なシステムを保護する環境ではSubscriberルールの導入を推奨します。
Q. SnortをWindowsで運用することはできますか?
技術的には可能ですが、Linux(特にUbuntuやCentOS/Rocky Linux)での運用が推奨されます。Snortの公式サポートとコミュニティのノウハウはLinux環境を前提としたものが多く、Windowsでは動作しない機能や設定上の制約が生じる場合があります。企業での本格運用においては、専用のLinuxサーバーまたはVMに導入することを推奨します。
Q. SnortはクラウドやVPN環境でも使用できますか?
使用可能ですが、配置には注意が必要です。クラウド環境(AWS/Azure/GCP)では、トラフィックミラーリング機能(AWSのVPCトラフィックミラーリングなど)を利用してSnortのインスタンスにパケットを送ることでIDS機能を実現できます。
ただし暗号化されたVPNトラフィックの内部は検査できないため、復号化後のトラフィックを監視するようネットワーク設計を行う必要があります。
Q. Snortと商用のIPS製品はどう使い分けるべきですか?
Snortはオープンソースのため、ライセンス費用を抑えつつ高度なカスタマイズが可能ですが、専任の運用担当者とノウハウが必要です。商用IPS(Cisco Firepower、Palo Alto Networks等)は初期コストが高い反面、サポート体制や管理UIの充実、自動チューニング機能などにより運用負荷を低減できます。
まず規模が小さい環境でSnortを導入し、セキュリティ運用の知見を積み上げてから大規模環境への展開や商用製品への移行を検討するアプローチも有効です。
Q. Snortのアラートが大量に発生して対応しきれません。どうすれば良いですか?
段階的なチューニングが有効です。まず、アラートの多い上位ルールを特定し、それが自社の正常なビジネストラフィックによる誤検知かを確認します。誤検知であればpassルールを追加するか、thresholdオプションで一定回数以上の検知でのみアラートを発報するよう設定します。
また、SnortのアラートをSIEMに集約してフィルタリングや優先度付けを行うことで、本当に対応が必要なアラートに集中できます。セキュリティ担当者として知っておくべき関連ツールや手法については、以下の記事もご参照ください。
まとめ
Snortは、20年以上にわたってグローバルなセキュリティコミュニティに支持されてきた、信頼性の高いオープンソースIDS/IPSです。無償で利用可能なCommunityルールから始めて段階的にSubscriberルールへと移行できる柔軟な料金体系、豊富なカスタムルール機能、そして大規模なユーザーコミュニティによる情報共有という強みが、多くの企業での採用を支えています。
セキュリティ担当者にとっては、Snortの3つの動作モードとルール構造を正確に理解することが、効果的な運用の第一歩となります。一方で、シグネチャベースの検知という性質上、未知の脅威(ゼロデイ攻撃)や高度なシグネチャ回避技術を用いた攻撃への対応には限界があります。
Snortは多層防御戦略の重要な一要素として位置づけ、EDR(エンドポイント検知・対応)やSIEM、脆弱性スキャナーといった他のセキュリティツールと組み合わせることで、より包括的なセキュリティ体制を構築できます。また、Snort自体の脆弱性(CVE-2021-1223など)への対応も含め、セキュリティツール自体の定期的なバージョン管理も忘れずに実施してください。
Snortの運用を成功させる鍵は、「導入したら終わり」ではなく、継続的なルール更新・チューニング・インシデント対応フローの整備にあります。まずは小規模な環境でPacket Snifferモードから始め、徐々にNIDSモードへと移行していくアプローチが、確実にSnortを組織のセキュリティ運用に根付かせる近道です。
適切に設定・運用されたSnortは、ネットワーク上の脅威を可視化し、セキュリティインシデントへの迅速な対応を可能にする、セキュリティ担当者にとって強力な味方となります。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!

















Snortは世界中で数百万台以上のデプロイ実績を持ち、「世界で最も広く導入されているIPS技術」とも称されています。企業のオンプレミス環境から、クラウド環境まで幅広く活用されています。