無料会員登録
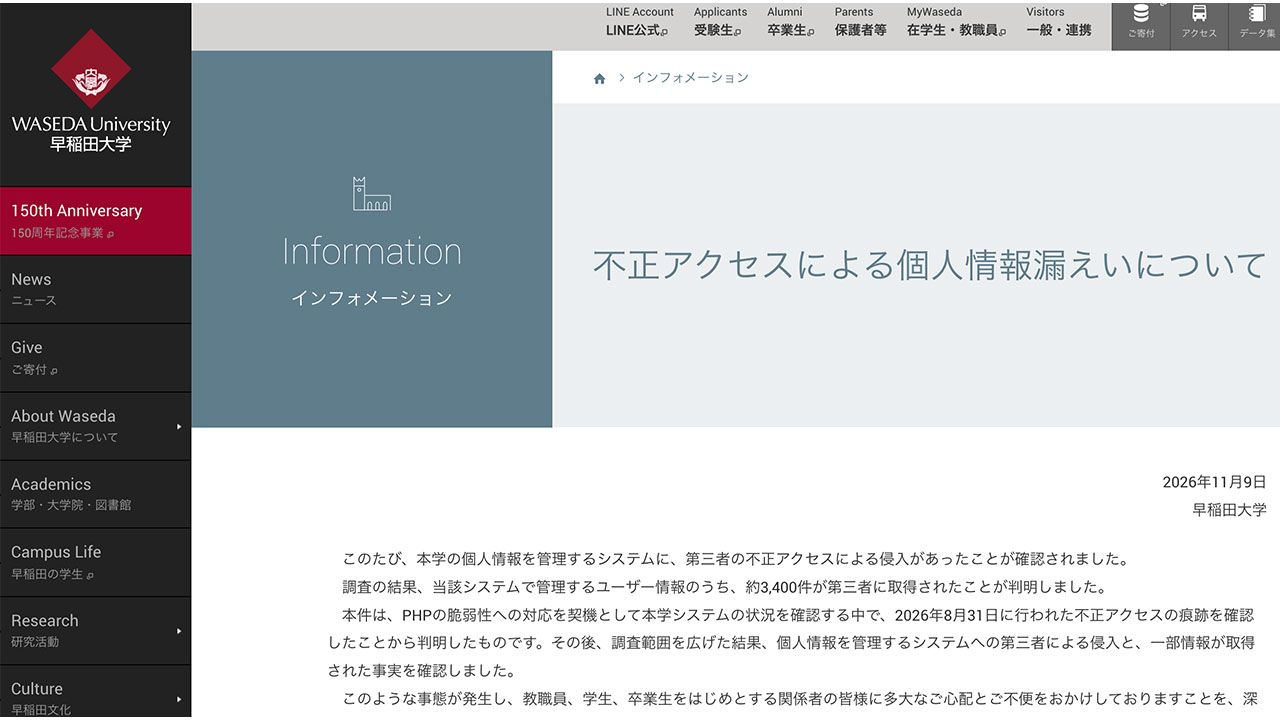
早稲田大学は11月9日、個人情報を管理するシステムへの第三者の不正アクセスで、ユーザー情報が第三者に取得されたと発表した。取得された情報は延べ3,342件で、暗号化されたパスワードを含む記録が大半を占める。侵入の痕跡は8月31日付で、判明までに約2か月半かかった。

概要
今回侵入されたのは、ポータルサイトMyWasedaへのログインに使うユーザー情報を管理するシステムである。本件はPHPの脆弱性への対応を契機に学内システムの状況を確認する中で、8月31日の不正アクセスの痕跡が見つかり判明した。その後に調査範囲を広げ、システムへの侵入と一部情報の取得が確認された。
早稲田大学の発表によると、時系列は次のとおり。
8月31日、第三者による不正アクセスが行われた痕跡が確認された。
10月22日以降、同大学は予防的措置として、MyWasedaなどPHPで稼働する各種システムへのアクセスを制限している。対象はMyWasedaその他PHPで稼働する各種システムで、期間は10月22日から未定とされている。この制限は大学の別ページで案内されたもので、不正アクセスの発表文そのものに含まれる記述ではない。
11月9日、大学が不正アクセスと個人情報漏えいを公表した。
侵入経路や原因は、現時点で特定されていない。PHPの脆弱性が実際の侵入に利用されたかどうかや、具体的な侵入経路は公表されていない。PHPの脆弱性対応は、あくまで発覚の契機とされる。大学はセキュリティ専門事業者と連携して、侵入経路や影響範囲を調査している。
被害・影響の範囲
第三者に不正に取得されたことが確認された情報は、2種類を合わせて延べ3,342件である。内訳は次のとおり。
1つ目は、教職員(退職者を含む)、学生、卒業生等に関する個別の情報81件である。氏名と資格名が38件、氏名と資格名とWasedaメールアドレスが23件、氏名と暗号化されたパスワードが20件で、それぞれ個別に取得された。
2つ目は、ユーザー情報3,261件である。教職員番号、氏名、Wasedaメールアドレス、所属部署名、資格名、暗号化された状態で保存されたパスワードの6項目が、一体の情報として取得された。
暗号化パスワードを含む記録は、20件と3,261件を合わせて延べ3,281件となる。同じ利用者が複数のメールアドレスを持つ場合があるため、実人数と件数は一致しない。
これ以外の情報の流出は確認されていないが、可能性は否定できないとして調査が続いている。入試志願者や早稲田大学オープンカレッジ受講生の情報には、現時点で影響は確認されていない。二次被害の有無については、今回確認できた範囲では公表されていない。
企業・団体の対応
大学は、教職員、学生、卒業生をはじめとする関係者に対し、多大な心配と不便をかけたとしておわびした。技術的な措置として、関係するシステムの停止、学外との通信・アクセスの制限、システム管理者のパスワード変更、関連サービスの利用制限を講じた。
学生と教職員には、Wasedaメールアドレスのパスワード変更など必要な対応を個別に案内している。卒業生については、被害防止のため、安全性が確認できるまでMyWasedaなどWaseda IDを使うサービスを一時停止している。停止中のサービスには、Wasedaメールや証明書発行などが含まれる。
警察や個人情報保護委員会への届出状況は、今回確認できた報道や発表の範囲では確認できなかった。
編集部コメント(読者企業が取るべき対策)
今回の事案は、脆弱性対応の点検が、過去の侵入の発見につながった点で示唆に富む。パッチ適用や一時停止だけで終わらせず、公開前後の侵害の痕跡まで確認する運用が欠かせない。認証情報の保管庫は、侵害された場合の影響が大きい。
脆弱性対応時の侵害調査
重大な脆弱性が公表された際は、更新作業と並行して、ログやファイルの改ざん有無を確認する。脆弱性の公表日より前の期間も調査対象に含め、不審なアクセスの痕跡を探す。
認証基盤の保護
認証情報を管理するシステムは、外部からの到達範囲を最小限に絞る。パスワードは強度の高い方式で保存し、侵害時に認証情報を一括して失効できる手順を、あらかじめ用意しておく。
アカウントの棚卸し
退職者や卒業生など、利用実態のないアカウントを洗い出し、不要なものは停止または削除する。保持する情報項目も見直し、漏えい時の影響範囲を小さくする。
利用者へのパスワード変更の案内
暗号化パスワードが取得された場合に備え、変更を案内する連絡手段と手順を決めておく。他サービスでの使い回しがある場合も想定し、同じパスワードの変更を促す文面を用意する。
フィッシング対策の周知
取得されたメールアドレスや氏名は、なりすましメールに悪用されるおそれがある。公式の連絡経路を利用者に明示し、本人確認や手数料を求める不審な連絡に注意するよう周知する。
なお、侵入経路と影響範囲の全容は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!