無料会員登録
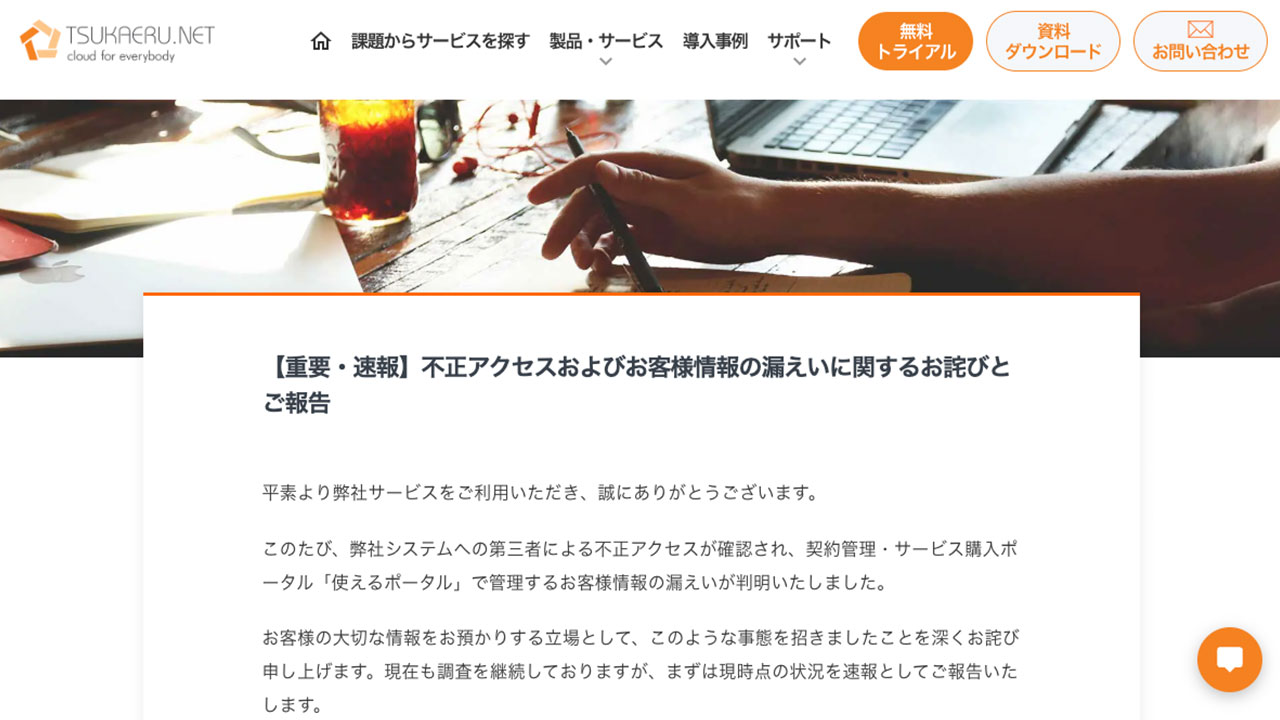
クラウド・ホスティングサービスを展開する使えるねっとは11月7日、契約管理・サービス購入ポータル「使えるポータル」で管理する顧客情報の漏えいが判明したと発表した。共有サーバーの一部ではバックアップからの復元により、直近のWeb更新データと送受信メールが失われており、漏えいの項目や件数は調査中である。

概要
使えるねっとのシステムが第三者から不正アクセスを受け、使えるポータルの顧客情報が漏えいしたとされる。共有サーバーの一部でも不正アクセスが確認され、バックアップからの復元などの対処が行われた。VPSについても影響の有無が調査されている。
使えるねっとの発表によると、時系列は次のとおり。
11月2日。共有サーバーの復元に使われたバックアップデータは、この日の時点のものである。
11月6日。同社が管理するサーバーの異常を確認し、調査を開始した。その後、第三者による不正アクセスと顧客情報の漏えいが判明したという。
11月7日。11月2日のバックアップ取得後から11月7日早朝までに更新されたデータと、送受信されたメールが失われた。同日、同社は公式サイトで第一報を公表した。
侵入経路や発生期間の詳細は、引き続き調査中とされる。委託先など、関係する他組織の発表は確認できていない。
被害・影響の範囲
使えるポータルから漏えいした情報の具体的な項目と、実際に閲覧・取得された範囲は調査中である。件数も公表されていない。
クレジットカード情報は使えるポータルでは保管しておらず、同ポータルからの漏えいはないとされる。
保存されていたパスワードは暗号化されていたが、第三者に解読された可能性がある。
VPSについては、不正アクセスが確認された収容機に関連する127件が調査対象である。この数字は調査対象のVPS数であり、内部への侵入やデータ漏えいが確認された件数ではない。
共有サーバーでは、顧客データが閲覧・取得された可能性を含め、影響の有無と範囲を調査中である。一方で、データ消失そのものは確認されている。
VPSと共有サーバー以外の提供環境では、現時点で不正アクセスは確認されていない。二次被害の有無は、発表では示されていない。
企業・団体の対応
使えるねっとは、顧客の情報を預かる立場として事態を招いたことを深くおわびするとしている。調査は現在も継続している。
技術的な措置として、使えるポータルのソフトウェア更新と、不正アクセス前のバックアップを用いた復元を実施した。
不正利用防止のため、使えるポータルのログインパスワードをリセットした。利用者には、ログイン画面の「パスワードを忘れた」から再設定し、ログイン後に二要素認証も再設定するよう求めている。
同じパスワードをメールや他のサービスでも使っている場合は、それぞれ異なるものへ速やかに変更するよう呼びかけている。特にメールアカウントのパスワード変更を求めている。
同社や取引先を装う不審なメール、電話、SMSへの注意も呼びかけている。調査対象のVPSの利用者には、個別に状況を案内するとしている。警察や個人情報保護委員会への届出については、確認できた発表の範囲では示されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、ホスティング事業者の管理基盤が侵害されると、契約情報だけでなくサーバー上のデータにも影響が及びうることを示している。事業者側の復元作業でデータが失われる場合もあるため、自社でもバックアップを持つ必要がある。契約者は、事業者の告知を継続して確認し、自社への影響を早めに切り分けたい。
利用状況の棚卸し
使えるねっとの共有サーバー、VPS、使えるポータルのアカウントを、部署ごとに洗い出す。担当者が個人名義で契約していないかも確認する。対象の有無を早く把握することが、初動の判断につながる。
パスワードの再設定と使い回しの確認
使えるポータルのパスワードと二要素認証を、公式サイトの案内に沿って再設定する。同じパスワードを使っているメールや他サービスは、別のものへ変更する。メールの認証情報は、ほかのサービスのパスワード再設定にも使われるため、優先して対応する。
自社データの消失範囲の確認
共有サーバーの利用者は、11月2日以降に更新したWebサイトのデータと送受信メールを確認する。手元の履歴や別途保存したコピーと突き合わせ、失われた内容を特定して復旧する。取引先からの受注メールなどが含まれていないかも点検する。
フィッシング対策
事業者を装った偽の通知メールやSMSが出回るおそれがある。パスワード再設定は、メール内のリンクではなく、ブックマークした公式サイトから行うよう社内に周知する。不審な連絡を受けた場合の報告窓口も、あらかじめ決めておく。
外部サービスの委託先管理の見直し
重要な業務をホスティング事業者に預けている場合は、バックアップの取得頻度や保存先、復元時にデータが失われる範囲を契約前に確認する。事故時の通知方法や連絡先も確認する。自社側でも、独立したバックアップを定期的に取得しておく。
なお、侵入経路、発生期間、漏えいした情報の項目と件数、VPSと共有サーバーへの影響範囲は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
クラウド・バイ・デフォルト
クラウド・バイ・デフォルト原則とは?登場の背景やメリット、注意点について徹底解説
AWS大規模障害から考える、クラウドインフラ構成の設計ミス問題
GoAnywhere MFT
SASEとは?概念や仕組み・メリットを解説
防御力で選ぶセキュリティソフトおすすめ5選!検出率と選び方
クラウド化がもたらすリスク、サーバ所在地が日本国内でない場合の問題点とは
【完全ガイド】WAFおすすめ14選を比較!失敗しない選び方と導入のポイントを初心者向けに解説