無料会員登録
三井住友海上火災保険は11月9日、ロードサービス業務の委託先であるプレステージ・コアソリューション(PCS)への不正アクセスにより、契約者の個人情報約22万8,000件が漏えいしたと発表した。同日にはMSコンパスの約2万3,000件の漏えいも発表されており、MS&ADグループ全体の漏えい件数は約101万1,000件に達した。

概要
PCSは10月29日に業務システムへの不正アクセスを検知し、調査の結果、三井住友海上の顧客情報が漏えいしたことが判明した。PCSは、損害保険会社や自動車メーカー・ディーラーなどからロードサービスや顧客対応業務を受託している。今回の被害は、三井住友海上自身のシステムではなく、委託先の業務システムで起きたものである。
セキュリティ対策Labの報道によると、時系列は次のとおり。
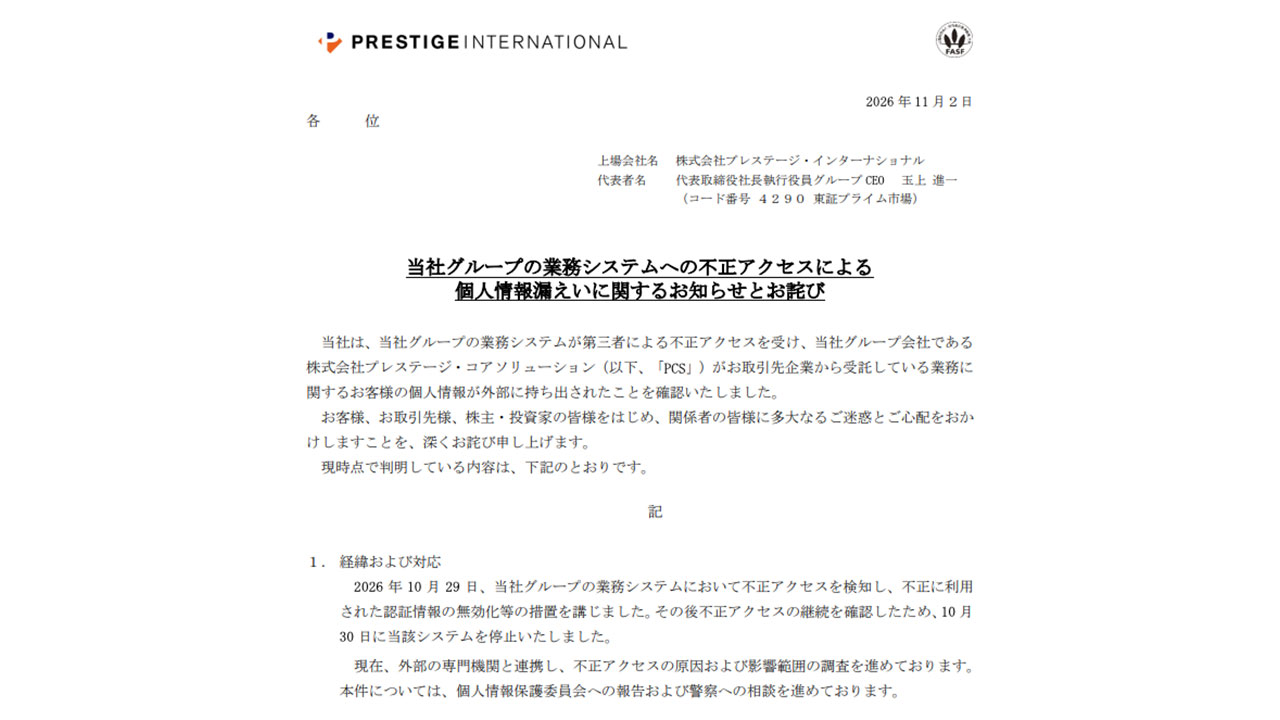
10月29日、PCSの親会社側は不正アクセスを検知し、不正に使われた認証情報を無効化した。
その後も不正アクセスが続いたため、10月30日に当該システムを停止した。
11月2日、PCSの持株会社プレステージ・インターナショナルは、取引先から受託する業務の顧客情報が外部へ持ち出されたと発表した。
11月4日、三井住友海上はPCSから報告を受けた。11月9日に対象件数を公表している。
不正アクセスの原因や侵入経路は、調査中とされる。
プレステージ・インターナショナルの発表では、PCS側の漏えい件数は最大550万件で、重複を除いた人数は調査中とされる。三井住友海上の22万8,000件は、この全体の一部にあたる。
被害・影響の範囲
三井住友海上の対象は、一部の自動車保険の契約者である。漏えいしたのは氏名、住所、電話番号のほか、登録番号や車台番号などの車両情報、事故・故障の受付に関する情報とされる。
共同通信によると、クレジットカード番号や銀行口座情報は含まれていないという。ただし、PCS全体の漏えいには、一部で金融機関の口座に関する情報が含まれるとされる。件数や項目は委託元ごとに異なるため、自社分の確認が必要である。
共同通信によると、三井住友海上と三井ダイレクト損害保険では、ロードサービス委託先の被害による契約者情報の流出が合計約27万3,000件とされる。三井住友海上は、これとは別に自社サイトの被害も公表している。11月6日には、契約者専用ページから約3.7万件が漏えいしたと公表した。11月9日には、中堅・中小企業向けの情報サイトから約2万3,000件が漏えいしたと発表した。これらは別事案である。
PCSへの不正アクセスの影響は、他の委託元にも広がっている。日産フィナンシャルサービスは11月5日、最大約23万6,000件が漏えいした可能性があると公表した。損害保険ジャパンも、約6万5,000件が漏えいした可能性があると発表している。
二次被害の有無について、PCSの親会社は、クレジットカード情報の漏えいと二次被害は現時点で確認されていないと説明している。三井住友海上の件に限った不正利用の有無は、確認できた範囲では公表されていない。
企業・団体の対応
三井住友海上は、委託先の被害であることを踏まえ、今回の件数を公表した。対象契約者への個別の連絡方法や問い合わせ窓口の詳細は、確認できた範囲では把握できていない。
PCS側の対応は次のとおり。PCSの親会社は、外部の専門機関と原因や影響範囲を調査している。個人情報保護委員会への報告と警察への相談も進めている。ロードサービス等の業務は、代替の運用で継続しているという。
漏えいした可能性のある顧客には、個別に伝達していく予定とされる。各委託元の連絡は、PCSとの協議を経て順次行われるとみられる。
編集部コメント(読者企業が取るべき対策)
今回の事案は、委託先の業務システム1か所の侵害が、複数の委託元に同時に影響する構図を示した。自社が侵害されていなくても、委託先が保有する顧客情報は自社の責任範囲として問われる。委託先任せにせず、保管情報と管理状況を自ら把握しておくことが重要である。
委託先での保管情報の棚卸し
委託先に渡している個人情報の項目、件数、保管期間を一覧にする。委託終了後の案件のデータが残っていないかも確認する。
委託先への確認事項
委託先に、侵害時の報告期限、ログの保存状況、認証情報の管理方法、多要素認証の有無を確認する。侵害を検知した際に、自社へ連絡する窓口と手順も取り決めておく。
フィッシング対策
車両情報や事故受付の記録は、保険会社や修理業者を装う詐欺に使われるおそれがある。顧客向けの注意喚起文を事前に用意し、自社を名乗る不審なメール、SMS、電話への注意を周知する。
顧客への情報提供体制
委託先から報告を受けた際に、対象者の特定、通知文の作成、問い合わせ窓口の設置を迅速に進められるようにする。件数の単位が受付件数か人数かを区別して公表することも重要である。
委託先管理の見直し
委託先の選定時だけでなく、契約後も定期的に監査やセキュリティ評価を行う。再委託先を含めた管理範囲を明確にし、必要に応じて保管データの最小化を求める。
なお、PCS全体で重複を除いた漏えい人数、不正アクセスの原因や侵入経路は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!