無料会員登録
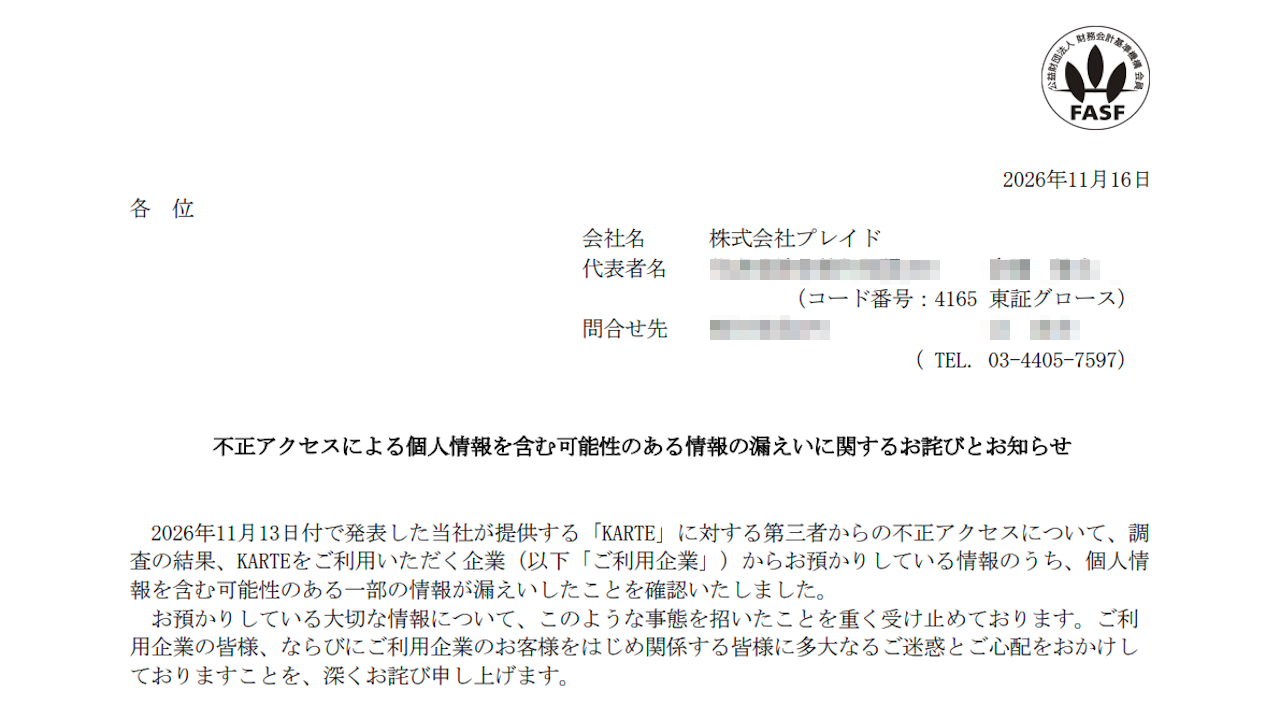
プレイドは11月16日、CXプラットフォーム「KARTE」への不正アクセスで、利用企業のアカウント情報や個人情報を含む可能性のある情報が漏えいしたと発表した。登録メールアドレス7万9,249件のほか、外部サービスとの連携に使う認証情報などの漏えいを確認した。13日の第一報から調査が進み、漏えいの内容が確認された。

概要
プレイドは11月13日に発表した第三者からの不正アクセスについて、調査の結果、利用企業のアカウント情報と、利用企業から預かっている情報の一部が漏えいしたことを確認した。漏えいした情報には個人情報が含まれる可能性がある。
原因については、第三者が同社サーバーの脆弱性を悪用し、システムやデータベースへの接続用認証情報を窃取したとされる。そのうえでデータを外部に読み出し、同社のアカウントを乗っ取って管理画面にも不正アクセスしたという。
プレイドの発表によると、時系列は次のとおり。
11月13日未明、不正アクセスが発生した。
同社は13日8時59分に不正アクセスを検知し、認証情報の無効化などを実施した。14時27分ごろからサーバーと全サービスを順次停止した。
攻撃元からの通信遮断などは15時23分ごろまでに完了した。遮断後の新たな不正アクセスは確認されていない。
15日16時1分には、漏えいの可能性がある顧客へのメール連絡を開始したと報告した。あわせて、KARTEと外部サービスの連携用認証情報の無効化作業を顧客に要請した。同日には対象環境のネットワーク遮断が完了したとも説明している。
16日、調査結果として漏えいの確認を公表した。
被害・影響の範囲
プレイドが漏えいを確認した情報は3種類である。1つ目は、KARTEのアカウントとして登録されたメールアドレス7万9,249件である。
2つ目は、外部サービスとの連携に使う認証情報(シークレットキー、アクセストークン等)である。KARTEの管理画面などで外部サービスとの連携を設定している利用企業が対象で、対象件数は調査中とされる。
3つ目は、利用企業が「紐付けテーブル」機能などで登録したデータの一部である。取り込む項目は企業ごとに異なり、内容によっては個人情報が含まれる可能性がある。メールアドレス以外の漏えい件数は調査中としている。
二次被害の有無は、プレイドの発表資料からは確認できなかった。
影響は利用企業にも広がっている。阪急阪神ホテルズは会員などの33万1,586件、モリサワは「Morisawa Fonts」購入者の2万3,957件の漏えいを発表した。Francfrancは会員情報最大約598万件、アインズ&トルペとアユーラは合計最大約260万件、クラブツーリズムは約406万件の流出の可能性を公表している。いずれも各社が個別に公表した内容であり、件数や項目は企業ごとに異なる。
企業・団体の対応
プレイドは、預かっている情報が漏えいした事態を重く受け止めているとし、関係者におわびしている。
漏えいの対象となった利用企業には個別に連絡している。個人情報保護委員会への報告と警察への相談を進めている。
外部のセキュリティ専門家によるフォレンジック調査やサービス再開に向けた調査も予定している。16日19時の開示時点で、サービス再開時期は未定である。2026年12月期の業績への影響も精査中としている。
編集部コメント(読者企業が取るべき対策)
今回の事案では、SaaS事業者のサーバーから、利用企業の顧客データと外部連携用の認証情報が同時に読み出された。委託先の事故は自社の顧客や連携先システムに及ぶため、自社データの預け先と連携の全体像を把握しておく必要がある。認証情報の失効と顧客対応は、委託先の報告を待たずに進めたい。
連携認証情報の無効化と再発行
KARTEと外部サービスの連携に使うシークレットキーやアクセストークンは、漏えい対象に含まれる。プレイドは無効化作業を顧客に要請している。連携先ごとに失効と再発行の手順を確認し、順に実施すること。
連携先ログの確認
漏えいした認証情報が悪用されると、連携先で意図しないデータの書き込みや取得が起きるおそれがある。13日以降だけでなく、それ以前の不審なアクセスや異常なAPI呼び出しがないか、連携先のログを確認する。
預けているデータの棚卸し
KARTEに取り込んでいる項目、件数、対象サービスを洗い出す。メールアドレス、氏名、会員IDなど、個人情報に当たる項目を整理しておく。これが漏えい時の影響範囲の特定や、個人情報保護委員会への報告の根拠になる。
フィッシング対策と顧客への情報提供
メールアドレスなどが漏えいした場合、事業者を装った不審なメールやSMSが届くおそれがある。自社サイトで事実関係と注意点を早めに案内し、問い合わせ窓口を整える。公式ドメイン以外のリンクを開かないよう周知すること。
委託先管理の見直し
委託先に、脆弱性対応、認証情報の保管方法、事故時の連絡体制を確認する。契約上の通知期限や、停止時の代替手段も点検する。KARTEの停止でメール配信などが止まる場合に備え、業務継続の手順を用意しておくとよい。
なお、メールアドレス以外の漏えい件数、漏えいした情報の項目、サービス再開時期は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!