無料会員登録
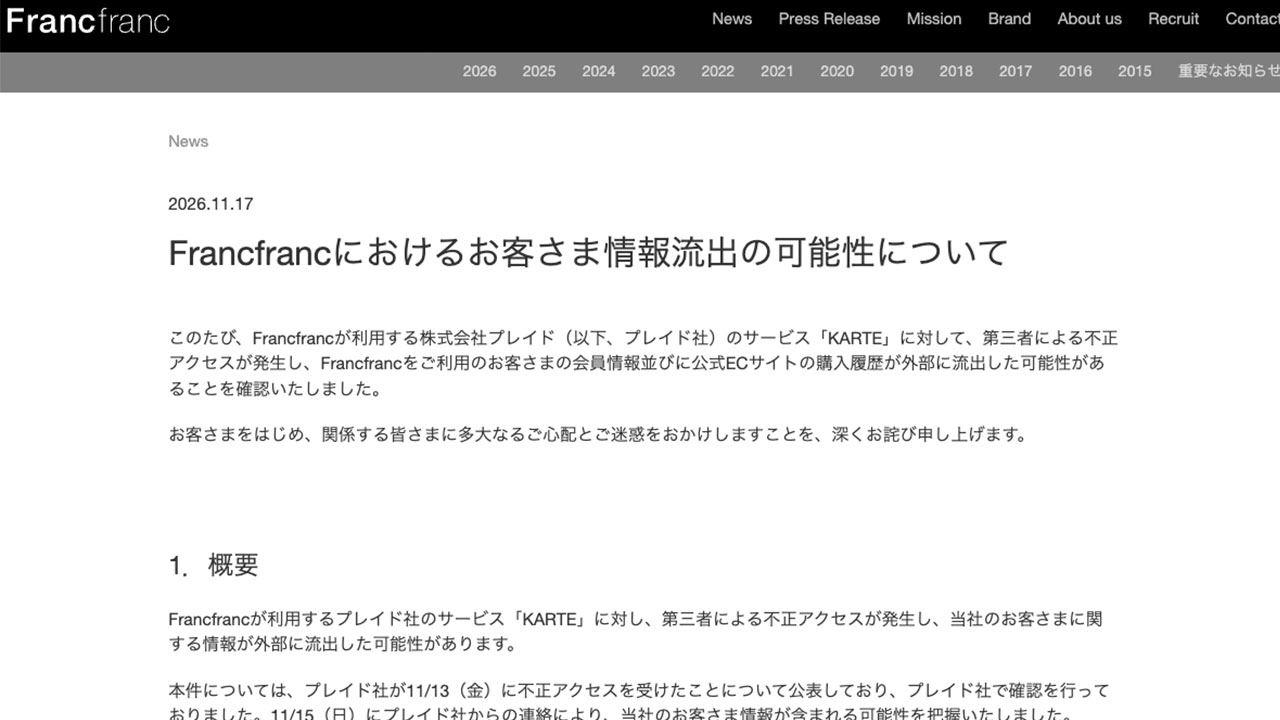
Francfrancは11月17日、顧客データの分析に使うプレイドのCXプラットフォーム「KARTE」への第三者による不正アクセスを受け、会員情報最大約598万件と公式ECサイトの購入履歴に関連するデータ最大約400万件が外部に流出した可能性があると公表した。委託先のSaaSへの侵入が、1社で数百万件規模の影響に波及した事例である。

概要
今回の事案は、Francfranc自社のシステムではなく、顧客データの分析に使う外部サービスのKARTEが侵害されたことで起きた。Francfrancは、プレイドから受けた連絡をもとに影響の可能性を把握し、対象者とデータの範囲を調べている。
Francfrancの発表によると、時系列は次のとおり。
11月15日にプレイドから連絡を受けて影響の可能性を把握した。
11月17日に、会員情報と購入履歴関連データについて流出の可能性を公表した。
プレイドの発表によると、経緯は次のとおり。
11月13日未明、第三者がサーバーの脆弱性を悪用してシステムやデータベースの接続用認証情報を窃取し、データを外部に読み出したとされる。
プレイドは同日8時59分に不正アクセスを検知し、14時27分頃からサーバーの停止を開始してKARTEの全サービスをメンテナンスモードに切り替えた。
15日には対象環境のネットワーク遮断が完了し、顧客に外部連携用の認証情報の無効化を要請した。
11月16日には、メールアドレス79,249件、外部連携用キー・トークン、顧客データの一部が漏えいしたと発表した。
被害・影響の範囲
流出の可能性がある情報は、2つの区分に分かれる。会員情報は最大約598万件で、氏名、生年月日、ユーザーID、都道府県・市区町村が対象とされる。公式ECサイトの購入履歴に関するデータは最大約400万件で、性別、生年月日、郵便番号、年代が対象とされる。
クレジットカード情報とログインパスワードの流出は、今のところないとされる。
件数はプレイドから届いている現時点の情報に基づく数字で、今後の調査で変わる可能性がある。実際に対象となる顧客の範囲も確認中である。2つの区分に同じ人が含まれるかどうかも、公表されていない。
同社のFAQによると、店舗でのみ購入していても会員登録をしていれば対象となる可能性がある。会員登録せずに購入した場合や、楽天市場など外部の通販サイトで購入した場合は対象外とされる。二次被害の報告は、確認できた情報の範囲では示されていない。
KARTEの影響は他の企業にも広がっている。アインズ&トルペとアユーラは、合わせて最大約260万件の会員情報に影響する可能性を明らかにした。ゴールドウインも11月17日に、顧客の氏名や住所などが漏えいしたと発表した。
企業・団体の対応
Francfrancは、公式オンラインショップと公式アプリは通常どおり利用できるとしている。そのうえで、KARTEへの顧客情報の連携を停止した。調査結果に応じて、対象者への連絡などを進める方針である。
会社は、不審な連絡に注意するよう呼びかけている。ログインパスワードの流出は確認されていないため、一律のパスワード変更を求める根拠はないと、報道は伝えている。
警察や個人情報保護委員会への届出については、確認できた報道では触れられていない。
プレイドは、外部連携に使う認証情報の無効化を利用企業に求めている。KARTEの全サービスは停止が続いており、再開時期は未定である。
編集部コメント(読者企業が取るべき対策)
今回の事案は、委託先SaaSの侵害が、自社の顧客情報の流出につながる典型例である。自社システムに問題がなくても、委託先に預けたデータが漏えいすれば、自社が説明責任を負う。委託先に何をどこまで渡しているかを、平時から把握しておく必要がある。
外部サービスへの連携データの棚卸し
マーケティングツールやCDPに連携している顧客データの項目と件数を、サービスごとに一覧化する。氏名、生年月日、郵便番号などの組み合わせは、1項目ずつは軽く見えても、まとまると本人特定や詐欺に使われうる。不要な項目は連携対象から外すことを検討する。
連携用認証情報の管理と無効化手順
APIキー、シークレットキー、アクセストークンの保管場所と、発行者、有効期限を台帳で管理する。委託先の侵害時に、短時間で無効化と再発行ができる手順を決めておく。プレイドは、連携用認証情報の無効化を利用企業に求めている。
委託先への確認事項の整理
委託先から事故の連絡を受けたら、侵入経路、漏えいした項目、自社データが含まれるかどうか、件数の確定時期を確認する。ログの保全と、再発防止策の報告も求める。Francfrancの発表でも、件数は委託先から届いた暫定値とされている。
顧客への情報提供とフィッシング対策
流出の可能性がある情報の項目と、含まれない情報を、顧客にわかりやすく伝える。自社が連絡する手段と、電話やメールでパスワードなどを求めないことも、あわせて周知する。氏名や生年月日が出た場合は、正規の通知を装った詐欺が起きやすい点にも触れる。
委託先管理の見直しと事業継続
委託先のセキュリティ体制、脆弱性への対応状況、事故時の連絡期限を、契約や定期点検で確認する。委託先のサービスが長期間止まる場合に備え、代替手段や手作業での運用も検討しておく。
なお、流出した情報の正確な件数、実際の対象者の範囲、プレイド側のデータの全容は、現在調査中とされている。今後の続報に注意されたい。
出典
- Francfrancにおけるお客さま情報流出の可能性について
- プレイド「不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ」
- セキュリティ対策Lab「Francfranc、最大約598万件の個人情報漏洩の恐れ」
- 株式会社アクト「アインズ&トルペとFrancfranc、KARTE不正アクセスで会員情報流出か」
- HBCニュース北海道(Yahoo!ニュース)「アインズ&トルペ」「AYURA」「フランフラン」会員情報流出の可能性
- セキュリティ対策Lab「プレイド「KARTE」不正アクセスの影響企業まとめ」

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
福井県池田町職員アダルトサイト閲覧によりPC乗っ取り、情報流出の可能性を調査中
急激に増加する「個人情報漏洩」その危険性と3つの問題点について
マイナンバー”カード”利用で混乱、特別定額給付金のオンライン申請はなぜ失敗したのか
サイバーエージェント運営の「Ameba」で起こった5万アカウント不正ログインの原因とは?
マイナンバー漏洩で損害賠償の可能性?企業が知っておくべき管理責任とは
セディナ個人情報漏洩事件から考える<内部犯行が企業に与えるダメージの大きさ>
DeNA「モバゲー」不正ログイン事件から考える<リストハッキングの恐怖>
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>