無料会員登録
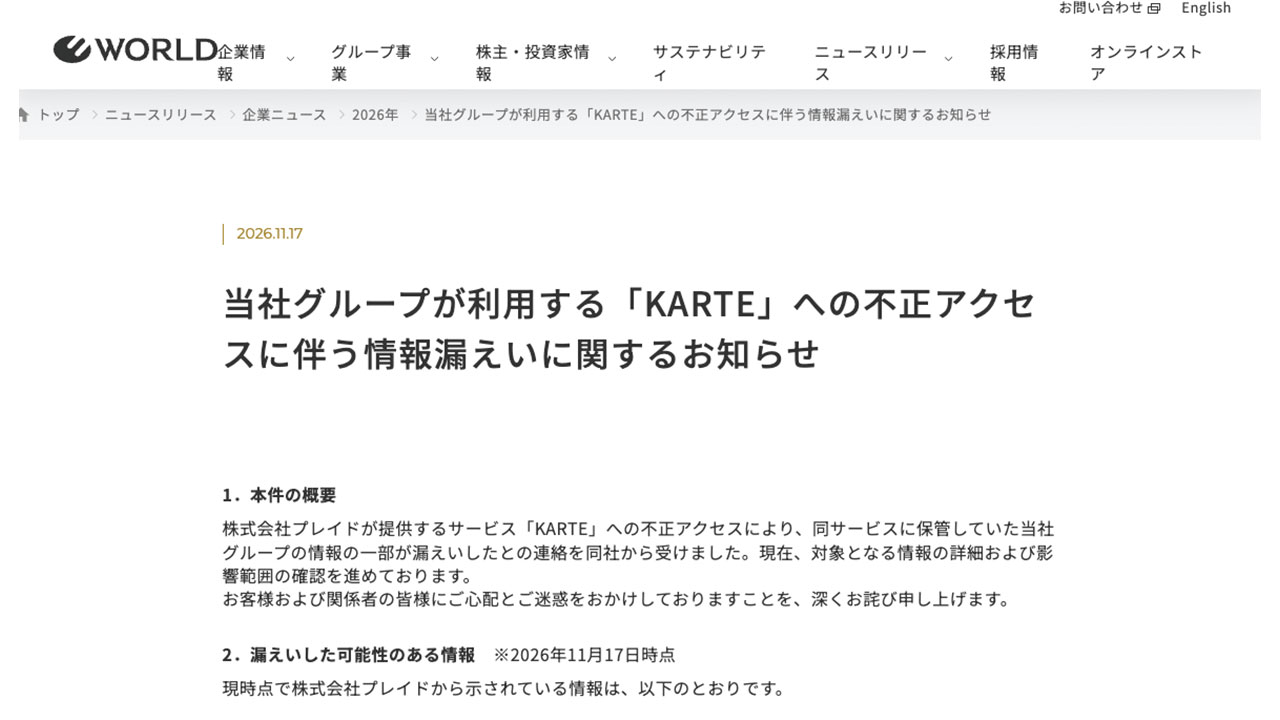
ワールドは11月17日、「ワールドオンラインストア」と連結子会社ティンパンアレイがプレイドの「KARTE」に保管していた会員情報の一部が漏えいしたと発表した。漏えいした情報の項目、件数、会員の範囲はいずれも調査中で、第一報の段階にとどまる。

概要
ワールドは、プレイドが提供する「KARTE」への不正アクセスにより、同サービスに保管していた同社グループの情報の一部が漏えいしたと、プレイドから連絡を受けた。現在、対象となる情報の詳細と影響範囲の確認を進めている。対象は「ワールドオンラインストア」と、株式会社ティンパンアレイが「KARTE」に保管していた会員に関する情報の一部とされる。
ワールドの発表によると、時系列は次のとおり。ワールドの発表文に記載されているのは11月17日時点の状況のみである。プレイドから連絡を受けた日時は公表されていない。
11月17日、ワールドが情報漏えいに関するお知らせを公表した。内容はプレイドから示された情報に基づく。
原因や侵入経路は、ワールド自身の発表では示されていない。以下はプレイドの発表による。
プレイドは11月13日に不正アクセスを検知したと発表し、緊急メンテナンスとして全プロジェクトで全機能を順次停止した。11月16日の発表では、個人情報を含む可能性のある一部の情報が漏えいしたことを確認したとしている。11月13日未明に第三者が同社サーバーの脆弱性を悪用し、データベースなどへの接続に使う認証情報を盗んで、データを外部に読み出したとされる。プレイドは同日8時59分に不正アクセスを検知し、盗まれた認証情報の無効化などを実施したという。
被害・影響の範囲
ワールドの発表時点で、漏えいした可能性のある情報の項目、件数、会員の範囲は調査中である。クレジットカード情報やパスワードが含まれるかどうかも、ワールドの発表では示されていない。二次被害の有無についても、公表されていない。
プレイドが確認した漏えい情報は、KARTEの登録メールアドレス79,249件、外部サービスとの連携に使う認証情報、利用企業が取り込んだデータの一部である。後者2つの件数は調査中とされる。ワールドの会員情報がこのうちどれに当たるのかは、公表されていない。
被害はワールド以外にも広がっている。Francfrancは会員情報最大約598万件の流出の可能性を、アインズ&トルペ・アユーラは会員情報最大約260万件の流出の可能性を公表した。モリサワは「Morisawa Fonts」購入者23,957件の漏えいを公表した。阪急阪神ホテルズ側の公表では、メンバーズクラブ会員に関する情報が計331,586件とされる。
企業・団体の対応
ワールドは、お客様および関係者に心配と迷惑をかけたことを深くお詫びするとしている。プレイドにデータの詳細と調査結果の確認を求めるとともに、グループ内の対象範囲の確認を進めている。確認した内容を踏まえて必要な対応を取り、改めて知らせるべき事項が分かれば速やかに公表するとしている。
利用者への注意喚起、警察や個人情報保護委員会への届出については、ワールドの発表では触れられていない。
プレイド側の対応は次のとおり。不正アクセスに使われた認証情報の無効化や、攻撃元からの通信の遮断などの封じ込め対応を実施した。連携用のシークレットキーやアクセストークンの無効化も、利用企業に求めている。KARTEの全サービスの再開時期は未定とされる。
編集部コメント(読者企業が取るべき対策)
今回の事案は、委託先のSaaSが侵害されると、自社の対策とは関係なく顧客データが漏えいしうることを示している。ワールドは項目や件数が固まらない段階で第一報を出しており、確定を待たずに状況を伝える判断が求められる。読者企業は、外部サービスに預けているデータの範囲と、事故時の連絡手順を先に確認しておきたい。
利用状況の棚卸し
マーケティングツールやCX基盤に、どの顧客データを連携しているかを一覧にする。項目、件数、取り込み経路、保管期間を整理し、不要なデータは連携対象から外す。部門ごとに導入したツールが見落とされがちなため、情報システム部門以外にも確認する。
連携用認証情報の無効化と再発行
今回は外部連携用のシークレットキーやアクセストークンも漏えい対象となった。KARTEを利用している場合は、プレイドの案内に従って認証情報を無効化し、再発行する。連携先のサービス側で不審なアクセスがないか、ログも確認する。
委託先への確認事項
委託先には、侵入経路、漏えいした項目と件数、自社データが対象かどうかを速やかに確認する。あわせて、連絡窓口、報告期限、ログの提供範囲を契約や運用ルールで定めておく。報告が遅れる場合に備え、自社でも状況を把握できる手段を持っておく。
フィッシング対策
氏名やメールアドレスが漏えいした場合、実在の企業を装った不審なメールが送られるおそれがある。モリサワも、リンクのクリックや添付ファイルの開封を避けるよう利用者に注意を促している。自社の顧客にも、公式サイトを通じた確認方法を事前に案内しておく。
顧客への情報提供
項目や件数が未確定でも、対象となりうることと調査中であることを、早めに知らせる準備をする。問い合わせ窓口、ホームページでの掲載先、続報の時期の目安を決めておく。続報では、漏えいした項目と含まれない情報を分けて示すと、利用者が判断しやすい。
なお、ワールドの漏えい項目、件数、対象会員の範囲は現在調査中とされている。今後の続報に注意されたい。
出典
- 株式会社ワールド 当社グループが利用する「KARTE」への不正アクセスに伴う情報漏えいに関するお知らせ
- 株式会社プレイド 不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ
- 株式会社プレイド 当社サービスへの不正アクセスに関するご報告
- 日本経済新聞 ワールド、顧客情報が漏洩 プレイドへの不正アクセスで
- 株式会社アクト ワールド、KARTE不正アクセスでオンラインストア会員情報の一部漏えい

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!