無料会員登録
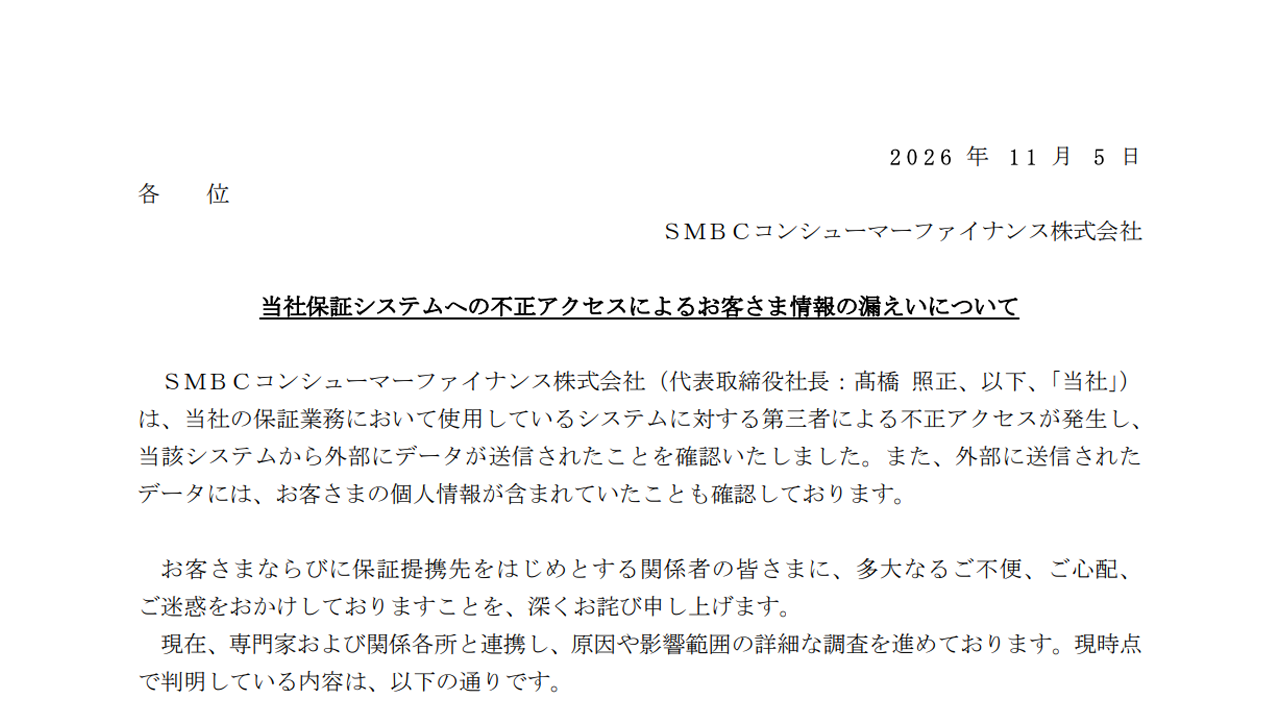
SMBCコンシューマーファイナンスは11月5日、保証業務で使うシステムに第三者による不正アクセスがあり、外部にデータが送信されたと発表した。送信されたデータには個人情報が含まれており、対象は最大32万118人にのぼる。提携する地方銀行やネット銀行にも影響が広がっている。

概要
同社は地方銀行や信用金庫、インターネット銀行などと提携し、カードローン等の保証業務を手がけている。この保証業務で使うシステムが第三者による不正アクセスを受け、外部へ送信されたデータに最大320,118人分の個人情報が含まれていた。一部の提携先には、カードローンのWeb申込フォームも提供しているという。
同社の発表によると、時系列は次のとおり。
11月2日、同社は不正アクセスを検知した。同日中にこのシステムへのアクセスを遮断した。
その後、不審なアクセスがほかにないかを調べる過程で、今回の情報漏えいを確認したとしている。
11月5日、同社は公式発表を行った。11月5日の発表時点でも、システムを一時停止し、専門家などと原因や影響範囲を調査している。
原因や侵入経路は、確認できた報道や発表の範囲では示されておらず、調査中とされる。
被害・影響の範囲
漏えいした可能性がある情報は、氏名、性別、生年月日、住所、自宅と携帯の電話番号、メールアドレス、運転免許証番号とされる。このほか、勤務先情報、年収、金融機関コード、顧客番号、保証額、保証開始日などが含まれる。
運転免許証などの本人確認書類の画像は含まれていない。全320,118人に、列挙されたすべての情報が含まれるとは限らない。
現時点で、漏えいした情報に基づく二次被害は確認されていない。
影響は提携先の金融機関にも及んでいる。同社は2026年3月時点で189の金融機関から保証業務を引き受けている。自社の消費者金融サービス「プロミス」は本システムを利用しておらず、関連はないとされる。
ドコモSMTBネット銀行は、カードローン顧客の最大12万2,635人が対象になり得ると公表した。この人数は、同社が示した最大32万118人の内数とみられる。
筑波銀行は、11月5日からつくばカード「アスジョイ」の新規申込を停止している。各行の対象人数は調査中のものが多い。
企業・団体の対応
同社は「お客さまや保証提携先をはじめとする関係者の皆さまに深くおわびする」としている。
対象となる顧客には、範囲を特定したうえで、保証提携先と相談しながらメールやSMSで個別に案内する方針だ。
同社や金融機関を名乗る不審な電話、メール、SMSが送られる可能性があるとして、注意を呼びかけている。
技術的な措置としては、保証システムへのアクセス遮断と一時停止を行っている。警察や個人情報保護委員会への届出については、確認できた範囲では記載を見つけられなかった。
編集部コメント(読者企業が取るべき対策)
今回の事案は、金融機関本体ではなく、業務を担う保証会社のシステムが狙われた点が特徴である。委託先や提携先で起きた事故でも、顧客対応や業務停止の影響は自社に及ぶ。自社が預けている情報の範囲と、事故時の連絡体制を平時から把握しておく必要がある。
委託先への提供情報の棚卸し
委託先や提携先に渡しているデータの項目と件数を一覧にする。年収や免許証番号など、悪用されやすい項目が本当に必要かを見直す。
委託先への確認事項
不正アクセスの検知方法、データの保管場所、ログの保存期間を確認する。事故発生時に自社へ連絡が入るまでの期限も、契約や運用ルールで定めておく。
フィッシング対策
漏えい情報を使った、本人確認や契約更新を装うメールやSMSが想定される。自社名を使った詐欺の可能性を顧客に周知し、正規の連絡手段を明示する。
申込窓口の代替手順
保証システムが止まると、新規申込や審査が滞る。申込受付の停止や審査遅延が起きた場合の案内文と、代替の受付手順を準備しておく。
顧客への情報提供
対象人数や情報項目は、委託先の調査で変わり得る。自社の対象者を確認できた時点で、わかる範囲から段階的に案内する方針を決めておく。
なお、原因や侵入経路、各金融機関の対象人数は現在調査中とされている。今後の続報に注意されたい。
出典
- SMBCコンシューマーファイナンス 当社保証システムへの不正アクセスによるお客さま情報の漏えいについて(PDF)
- ITmedia NEWS(Yahoo!ニュース)
- ビジネス+IT(Yahoo!ニュース)
- 日本経済新聞
- ドコモSMTBネット銀行

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
DDoS攻撃による組織活動の妨害について
ヤフージャパンID情報漏洩事件から考える<ユーザーが講じるべき自衛策とは>
休眠IDとは?危険性や必要なセキュリティ対策について徹底解説
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?
Softpedia
サーフェスウェブ
セーフサーチとは?設定・解除方法と勝手にオンになる原因・対処法を徹底解説