無料会員登録
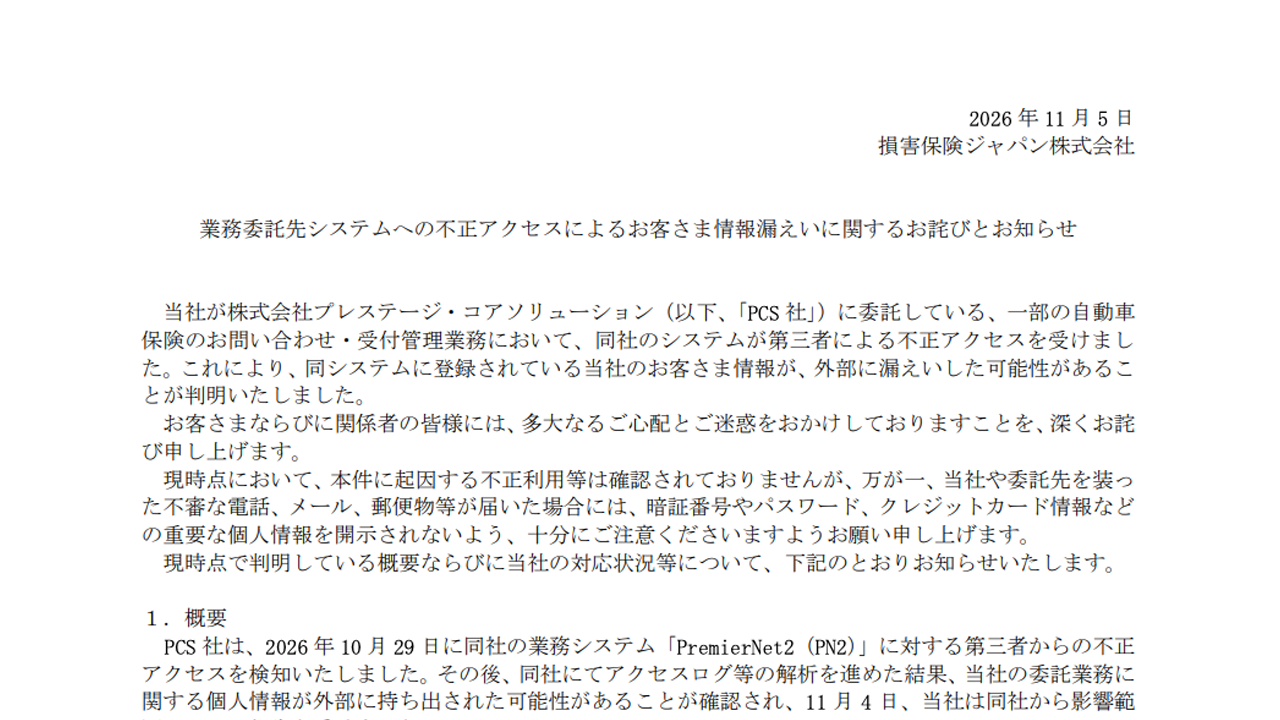
損害保険ジャパン(損保ジャパン)は11月5日、業務委託先への不正アクセスで顧客の個人情報が約6万5,000件漏えいした可能性があると発表した。委託先のPCSは、最大約550万件の情報持ち出しを公表した事案の当事者であり、複数の委託元に影響が広がっている。

概要
損保ジャパンが一部の自動車保険の問い合わせ・受付管理業務を委託するプレステージ・コアソリューション(PCS)のシステムが、第三者から不正アクセスを受けた。PCSの受付業務で管理していた情報が漏えいした可能性があり、対象はご契約情報、お問い合わせ履歴、ロードサービスの手配履歴など約6.5万件とされる。損保ジャパン自身のシステムが侵入されたとは発表されていない。
損保ジャパンと親会社の発表によると、時系列は次のとおり。
10月29日、PCSの親会社プレステージ・インターナショナルのグループが業務システムへの不正アクセスを検知した。不正に利用された認証情報を無効化するなどの措置を取ったが、その後も不正アクセスの継続が確認された。
10月30日、当該システムを停止した。11月2日、プレステージ・インターナショナルが個人情報の持ち出しを発表した。
アクセスログなどの解析で損保ジャパンの委託業務に関する個人情報が持ち出された可能性が確認され、損保ジャパンは11月4日にPCSから影響範囲の報告を受けたとされる。11月5日、損保ジャパンが公表した。
原因について、PCSからの報告によると、同社が運用するWebアプリケーションで「システムへのアクセス制御」と「認証情報の管理」に関する設定上の不備が存在していたとされる。侵入経路の詳細は、確認できた範囲では公表されていない。
PCS側については、親会社の発表を確認した。PCSは損害保険会社や自動車メーカー・ディーラーなど向けのロードサービスや顧客対応サービスのシステムを提供しており、件数は最大550万件で、重複を除いた人数は調査中とされる。
なお、損保ジャパンは10月にも別の委託先で約6万件の情報が漏えいした可能性があると発表していた。今回は別の事案である。
被害・影響の範囲
損保ジャパンの対象は約6万5,000件である。漏えいした可能性があるのは、氏名、電話番号、住所、車両の登録番号とされる。報道では事故情報も流出した恐れがあるとされる。
金融機関の口座、クレジットカード、マイナンバーカードの情報は含まれていないという。現時点で不正利用などの二次被害は確認されていない。対象となる人数は、重複の有無を含めて公表されていない。
他の委託元にも影響が出ている。ソニー損保は自動車保険のロードサービスをPCSに委託している。同社は、影響の可能性があるのはロードサービスをPCSに委託した案件のみとし、契約者情報の持ち出しの有無はPCSが確認中としている。
ENEOSは11月2日の第1報に続き、「ENEOS Charge Plus」の法人会員の情報でも、同じ不正アクセスに伴う漏えいが確認されたと第2報で公表した。KDDIも11月5日、「au自転車サポート」の顧客情報の一部が漏えいした可能性があると発表した。
企業・団体の対応
損保ジャパンは、おわびとともに、PCSへの対応を公表した。PCSは本件判明後、本システムの利用を停止している。損保ジャパンはPCSに対し、詳細な事実関係、当社に関連する情報の範囲、原因および再発防止策等の報告を求めている。
詳細が分かり次第、漏えいした可能性のある顧客には順次、個別に連絡するとしている。
PCSの親会社は、外部の専門機関と原因および影響範囲の調査を進め、個人情報保護委員会への報告と警察への相談を進めていると説明している。損保ジャパンの発表でのこれらの届出や、専用窓口の有無は、確認できた範囲では記載がなかった。
ソニー損保は、契約者向けの問い合わせ窓口を設け、PCSの確認結果が出次第、自社サイトで知らせる予定としている。ENEOSは、PCSが安全性を確認したうえで委託業務を継続しており、自社のシステムが不正アクセスを受けたものではないとしている。
編集部コメント(読者企業が取るべき対策)
今回の事案は、委託先の設定不備が、複数の委託元の顧客情報に同時に影響しうることを示した。委託元は、自社の顧客情報が委託先のどこに、どの範囲で預けられているかを把握しておく必要がある。契約書の確認だけでなく、実際の運用まで確かめることが望ましい。
預託情報の棚卸し
委託先ごとに、預けている個人情報の項目、件数、保管先システムを一覧にする。不要になった情報は、委託先に削除や返却を求める。
委託先の設定状況の確認
アクセス制御や認証情報の管理について、委託先に運用状況を確認する。多要素認証の有無、権限の範囲、認証情報の失効手順を、質問票や監査で確かめる。
事故発生時の連絡体制の整備
委託先から報告を受ける窓口と、期限を契約で定める。影響範囲を委託元の顧客単位で切り出す手順も、事前に決めておく。複数の委託元に影響する事案では、報告の遅れが対応全体の遅れにつながる。
フィッシング対策と顧客への注意喚起
氏名や車両情報が漏れた場合、保険会社を装った連絡に悪用されるおそれがある。公式サイトで不審な連絡への注意を示し、連絡先は公式発表に載った窓口に限ると案内する。
委託先管理の見直し
委託先の一社に業務が集中していないかを確認し、代替の運用手段を用意しておく。システム停止後も業務を続けられるかを、訓練で確かめる。
なお、PCSの影響を受ける最終的な件数、侵入経路の詳細、再発防止策は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.