無料会員登録
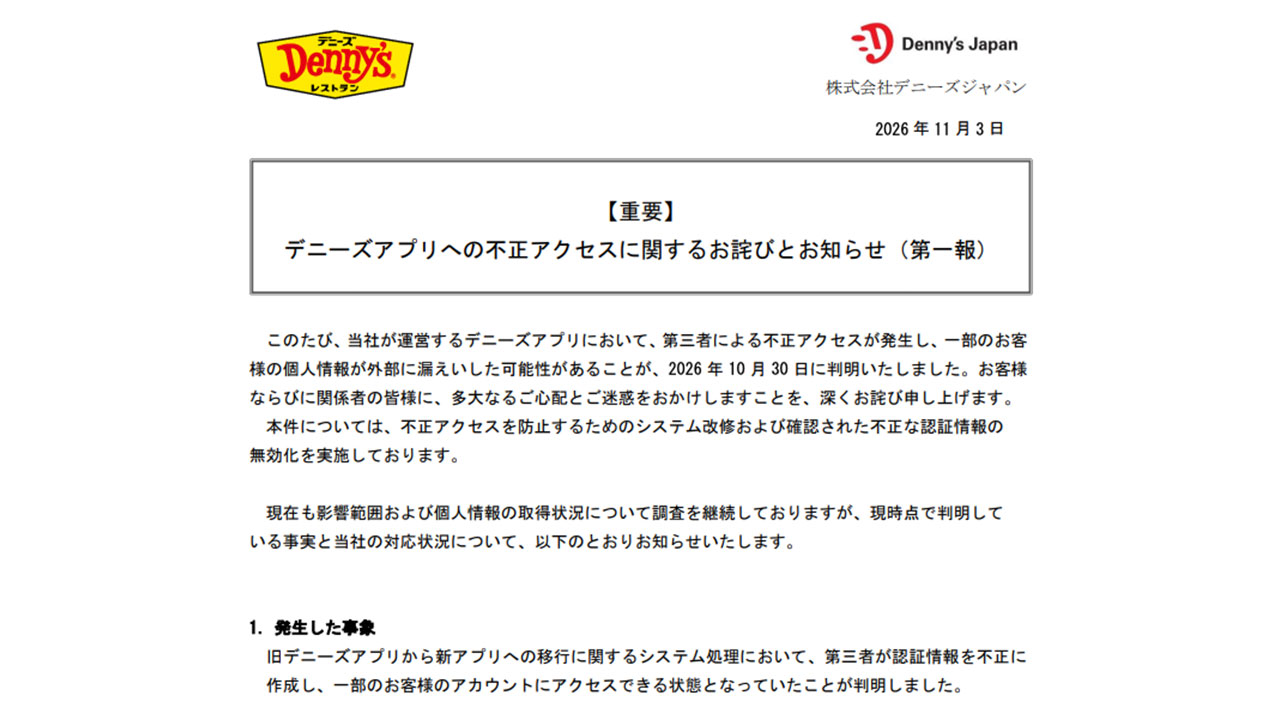
デニーズジャパンは11月3日、「デニーズアプリ」が第三者による不正アクセスを受け、一部利用者の個人情報が外部に漏えいした可能性があると発表した。第三者の操作か利用者本人の操作かを区別できておらず、対象人数は調査中である。

概要
旧デニーズアプリから新アプリへの移行に関するシステム処理で、第三者が認証情報を不正に作成し、一部の利用者のアカウントにアクセスできる状態になっていたという。発表は第一報の位置づけで、全体像は確定していない。
デニーズジャパンの発表によると、時系列は次のとおり。
現在確認できているのは10月7日のアクセス記録に関する調査結果で、その他の期間については調査中という。
10月30日、不審なアクセスを調べる過程で、旧デニーズアプリに関する認証情報が不正に作成されていたことを確認した。同日、不正な認証情報の新規作成を防ぐシステム改修を行った。
翌31日に不正な認証情報を無効化し、11月2日には追加の調査で確認した不正な認証情報も無効化したという。
個人情報を取得するためのシステム処理が実行された履歴は確認されている。ただし、第三者による操作と顧客自身による操作の区別ができていない。このため、第三者による取得の有無や情報の内容、対象人数は調査中とされる。侵入経路の詳細は公表されていない。
被害・影響の範囲
漏えいした可能性があるのは、旧デニーズアプリを利用していた一部の利用者の会員コード、メールアドレス、生年月日、性別、居住する都道府県、お気に入り店舗、キッズバースデー(子どもの誕生日)である。
同社は氏名、住所、電話番号、パスワード、クレジットカード情報は保持していない。これらは今回の漏えい可能性の対象に含まれない。
7月16日以降に提供された新アプリの利用者は対象外とされる。
対象人数は調査中で、公表されていない。二次被害の有無や、他の組織への影響の広がりについても、公表された範囲では確認できない。
企業・団体の対応
同社は「本件を重く受け止め、情報セキュリティー管理体制の強化に努めていく」とコメントした。専門部署やシステム開発会社と連携し、原因や影響範囲を調査する。個人情報が漏えいした可能性のある利用者は、特定でき次第、個別に連絡する。
個人情報保護委員会には報告済みである。
対策に伴い、一部の利用者ではアプリの起動時に初期画面が表示され、再ログインが必要になる場合がある。
アプリはシステム改修を済ませて利用可能な状態にある。一方で同社は、すべてのリスクが解消されたと断定できるわけではないとしている。利用者には、身に覚えのないメールなどに注意するよう呼びかけている。
編集部コメント(読者企業が取るべき対策)
今回の事案は、アプリの世代交代に伴う移行処理が攻撃の入り口になった点が特徴である。移行用の仕組みは、通常のログイン機能に比べて検証が手薄になりやすい。新アプリへの切り替え後も旧アプリ向けの処理が残り続けていないか、点検が必要である。
移行処理の認証・認可の点検
移行処理でも、通常のログインと同じ水準の本人確認と権限チェックを行っているか確認する。認証情報の新規作成に回数制限や異常検知を設けているかも見直す。設計書だけでなく、実際のAPIの挙動で検証したい。
旧システムの棚卸しと停止
新旧の併存期間に動いているAPIやバッチ、旧アプリ向けの接続口を一覧にする。使われていないものは期限を決めて停止する。残す場合は、アクセス制限と監視の対象に加える。
ログの保全と判別可能な設計
今回は処理の実行履歴を確認できたものの、第三者の操作と本人の操作を区別できていない。接続元や端末情報、認証情報の作成経緯を記録し、一定期間保管する。インシデント時に影響範囲を絞り込めるログ設計を、平時から進めておく。
開発委託先との連携体制
開発会社と、異常を検知したときの連絡経路や、ログ提供の範囲と期限を取り決めておく。改修と無効化を短期間で実施できる権限や手順も事前に確認する。委託先任せにせず、自社で影響を判断できる情報を手元に置く。
顧客への情報提供とフィッシング対策
メールアドレスや生年月日が漏えいした可能性がある場合、これらを使ったなりすましメールが想定される。公式の連絡手段や、個別連絡の方法を事前に告知しておく。問い合わせ窓口と案内文も、あらかじめ準備しておきたい。
なお、対象人数、第三者による取得の有無、10月7日以外の期間の影響範囲は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
【スマートフォンの危険性】覗き見防止フィルターを付けるべき3つの理由
企業におけるセキュリティ予算の組み方について
ヤフージャパンID情報漏洩事件から考える<ユーザーが講じるべき自衛策とは>
【Apache Struts2の脆弱性】大規模情報漏洩事例と有効的な対策について
IoT機器無差別調査NOTICEの先に在る危険、通信の秘密が脅かされる未来とは
三菱東京UFJ銀行から流出した振込情報、架空請求詐欺に悪用
SSL/TLS を利用したサイバー攻撃が急増中
イプサ、42万件の個人情報漏洩事件は何故起きたのか