無料会員登録
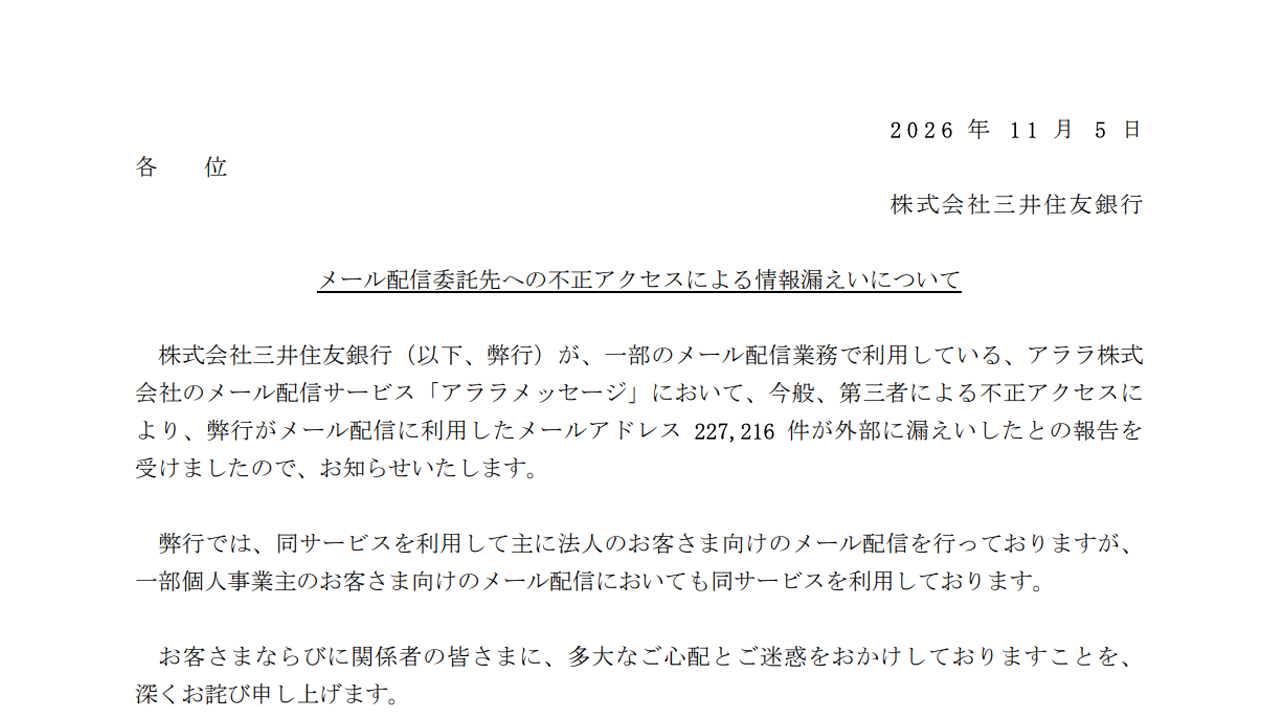
三井住友銀行は11月5日、メール配信の委託先であるアララ株式会社への不正アクセスにより、同行が配信したメールの宛先22万7,216件のメールアドレスが漏えいしたと発表した。10月28日の報告では漏えいは未確認だったが、5日後の公表で一転した。

概要
三井住友銀行が一部のメール配信業務で使うアララのサービス「アララメッセージ」が、第三者による不正アクセスを受けた。同行がメール配信に使用したメールアドレスが外部に漏えいした。同行自身のシステムが直接侵入されたものではなく、委託先のサービスで起きた事案である。
三井住友銀行の発表によると、時系列は次のとおり。
10月28日、アララから第三者による不正アクセスが発生した旨と、ログ調査の結果、情報漏えいは確認されていない旨の報告を受けた。
11月2日、アララから、その後の調査で同行がメール配信に利用したメールアドレスの外部への漏えいが確認された旨の報告を受けた。
11月5日、同行が事案を公表し、専用の問い合わせ窓口を設けた。
不正アクセスの発生時期、経緯、影響範囲の詳細は、同行がアララと連携して確認を進めているとされる。日本経済新聞によると、現時点でアララを通じたメールの配信は停止している。
アララ側の状況も確認した。アララが11月2日に公表した第2報によると、契約企業向け環境のサーバー97台に侵入され、最大約380社に関係する約7,700万件のメールアドレスが持ち出された、または持ち出されたおそれがある。この件数は精査中とされる。原因は、Webサーバーの脆弱性とシステム環境の問題とされる。アララは10月31日からサービスを全面停止しており、再開時期は未定である。
被害・影響の範囲
漏えいしたのは、7月1日から10月31日までに同行が配信したメールの宛先のメールアドレス22万7,216件である。同行はこのサービスを主に法人の顧客向けに使い、一部の個人事業主の顧客向けにも使っていた。
口座番号、預金残高、暗証番号、インターネットバンキングのIDやパスワードなどは含まれないと同行は説明している。日本経済新聞によると、口座番号や暗証番号はアララが保管しておらず、漏れていないという。
二次被害については、実際に発生したとの発表は確認できていない。ただし、同行は同行等をかたる不審なメール等が送付される可能性があるとしている。
影響は他の組織にも広がっている。同じ5日には、カカクコムなども新たにメールアドレスの漏洩を発表した。影響は最大380社にのぼるとみられている。
企業・団体の対応
同行は、委託先のメール配信サービスが不正アクセスを受けたと説明している。同行は「多大なご心配とご迷惑をおかけしておりますことを深くおわび申し上げます」とコメントしている。
調査については、アララと連携して不正アクセスの発生時期や発生経緯、影響範囲等の詳細を確認し、関係当局への報告を行うとしている。報告先の具体的な名称や、警察への届出の有無は公表されていない。
利用者への注意喚起として、同行は次の対応を求めている。不審なメールを受信した場合は、本文中のURLへのアクセスや添付ファイルの開封をしない。ID、パスワード、口座情報、暗証番号、クレジットカード情報なども入力しない。同行は、メールなどでパスワードやクレジットカード情報の入力をお願いすることは一切ないとしている。
専用窓口の電話番号は0120-917-826で、受付期間は11月5日から11月30日まで、月曜日から金曜日の午前9時から午後5時である(祝日を除く)。
編集部コメント(読者企業が取るべき対策)
今回の事案では、委託先の初報が漏えいなしでも、数日後に流出が確認された。委託先の調査結果は更新されうるため、初報の段階で安心せず、続報を前提に動く必要がある。また、自社が直接侵害されなくても、委託先経由で顧客の連絡先が流出する。
利用状況の棚卸し
自社が使うメール配信サービスや外部SaaSを洗い出す。部門ごとに契約している場合もあるため、情報システム部門だけでなく事業部門にも確認する。各サービスに登録している宛先の種類と件数、保管期間も整理する。
委託先への確認事項
委託先には、不正アクセスの有無、影響範囲、自社データが含まれるかを速やかに問い合わせる。ログ調査の範囲と、結果が更新される可能性も確認する。連絡窓口と報告期限は、契約や運用ルールとして事前に決めておく。
フィッシング対策
流出した宛先に、自社をかたる不審なメールが届くおそれがある。自社が送るメールには、本文でパスワードなどの入力を求めないことを明記する。送信ドメイン認証のSPF、DKIM、DMARCを整え、なりすましを防ぐ。
顧客への情報提供
影響の有無にかかわらず、取引先に早めに注意を呼びかける。公式サイトで不審メールの見分け方と問い合わせ窓口を案内する。顧客が正規の連絡かを確かめられるよう、正規の連絡手段をあらかじめ示しておく。
委託先管理の見直し
委託先に預けるデータの項目と量を見直し、不要な情報や古い宛先は削除する。委託先のセキュリティ体制を定期的に点検し、脆弱性対応や認証情報の管理状況を確認する。事故時の報告義務と、配信を止めたときの代替手段も契約と運用に盛り込む。
なお、不正アクセスの発生時期、経緯、影響範囲の詳細は現在調査中とされている。今後の続報に注意されたい。
出典
- 三井住友銀行 メール配信委託先への不正アクセスによる情報漏えいについて(公式発表PDF)
- 日本経済新聞 三井住友銀行、メールアドレス22万件が漏洩 アララ不正アクセスで
- 日本経済新聞 アララ不正アクセス、影響広がる カカクコムや三井住友銀行でも漏洩
- ビジネス+IT(Yahoo!ニュース) 三井住友銀行にもアララ被害 メール22万7,216件
- ITmedia NEWS モスやワークマン、IIJmioも アララへの不正アクセスで顧客情報の流出発表相次ぐ

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
ドローンジャックとは?攻撃の仕組みや被害事例、対策について徹底解説
ドメイン名ハイジャックとは?被害事例と対策方法を徹底解説
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
セキュリティが置き去りにされた「デジタル・ガバメント実行計画」について考える
サイバーブリング(cyberbullying)とは?種類や対策、海外での現状まで徹底解説
ネット選挙のセキュリティリスクとは?国内・海外の現状や今後について徹底解説
日本年金機構情報漏洩事件のすべて<彼らは本当に生まれ変わったのか>
二段階認証とは?二要素認証との違いと突破される3つの手口・対策