無料会員登録
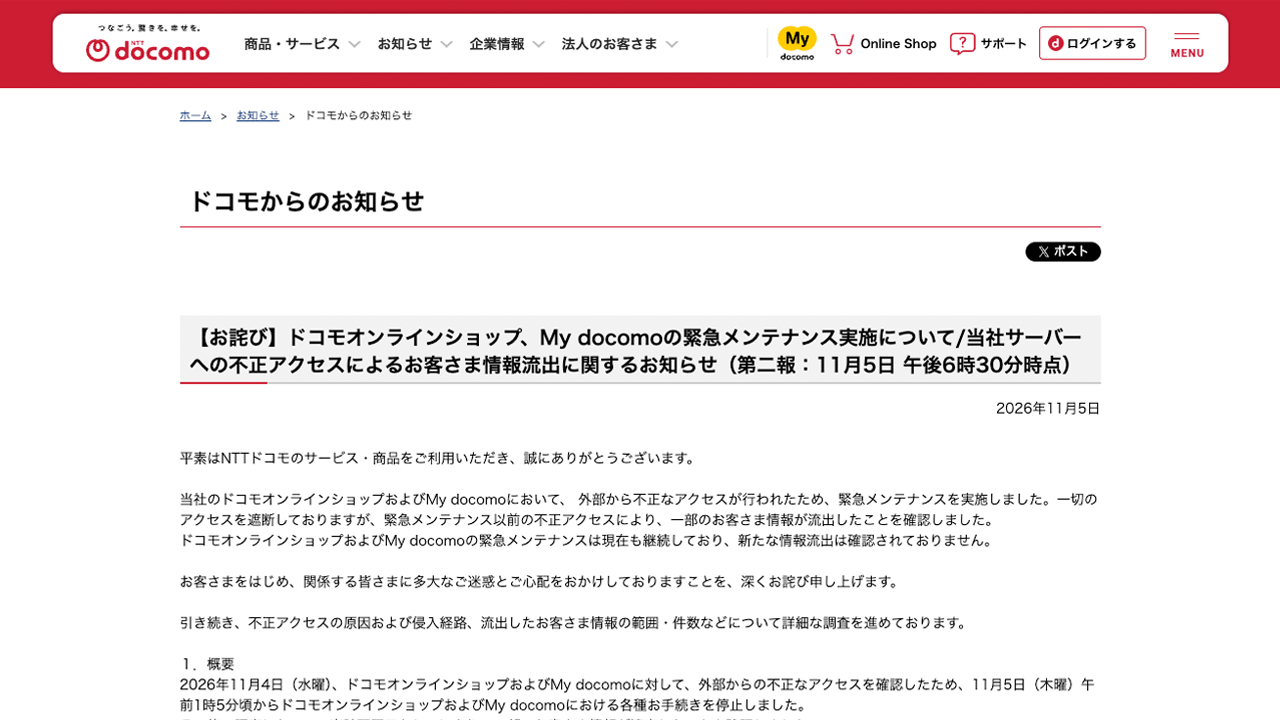
NTTドコモは11月5日、ドコモオンラインショップとMy docomoに外部から不正なアクセスが行われ、一部の顧客情報が流出したことを確認したと発表した。対象は最大約30万件で、同日午前の第一報では「可能性が高い」とされていたが、夕方の第二報で流出が確認された。

概要
ドコモのオンラインショップとMy docomoのサーバーに外部から不正アクセスがあり、緊急メンテナンス前に一部の顧客情報が流出したとされる。緊急メンテナンスは発表時点でも継続しており、新たな情報流出は確認されていないという。
ドコモの発表によると、時系列は次のとおり。
11月4日、両サービスへの外部からの不正なアクセスを確認した。
11月5日午前1時5分頃、両サービスにおける各種手続きを停止した。
同日午前9時時点の発表では、サーバーに外部から不正アクセスが行われた可能性が高いと判断し、原因究明のためサービスを停止したと説明した。
同日18時30分の第二報で、緊急メンテナンス以前の不正アクセスにより、一部の顧客情報が流出したことを確認したと公表した。
不正アクセスの原因と侵入経路は、現時点で調査中とされている。ドコモは、流出した情報の範囲や件数についても詳細を調べている。
なお、ドコモは同じ11月5日に、5G SAサービスの契約者を中心とする通信障害も公表している。ドコモは通信障害の原因について、不正アクセスの形跡やサイバー攻撃を示す事象は確認されていないと説明した。2つの事象の関係について、ドコモは言及していない。
被害・影響の範囲
対象件数は最大約30万件で、流出した情報は氏名、住所、生年月日、携帯電話番号、連絡先電話番号などとされる。「など」に含まれる項目の詳細は、確認中である。
クレジットカード情報やマイナンバーなどが流出したかどうかは調査中という。パスワードなど認証情報の流出の有無は、確認できた発表には明記されていない。
件数は「最大約30万件」で、確定値ではない。全契約者が対象との発表もない。
二次被害については、現時点で確認された旨の発表はない。ドコモは、ドコモや関係者などを装った不審なメール、SMS、電話などが届く可能性があるとして注意を呼びかけている。
サービス面では、オンラインショップとMy docomoでの各種手続きが止まっている。急ぎの手続きが必要な顧客には、ドコモショップや量販店などの店頭での手続きが案内されている。
ドコモは10月27日にも、委託先So-netへの不正アクセスによるドコモ光の顧客情報約44万件の流出を公表している。この件は、今回の発表では「委託先」を伴う別の事案として報じられている。今回の件との関連は公表されていない。
企業・団体の対応
ドコモは、顧客らに多大な迷惑と心配をかけたとして、深くおわびしている。
現在は一切のアクセスを遮断しており、原因、侵入経路、流出した情報の範囲と件数について調査を進めている。
流出の詳細は確認中で、判明次第、対象者に連絡するとしている。オンラインショップとMy docomoの復旧見込みは、未定とされている。
利用者には、不審なメールにクレジットカード情報やパスワードを入力しないよう呼びかけている。
警察や個人情報保護委員会への届け出については、確認できた発表には記載がない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、顧客向けの会員サイトと契約手続きサイトという、外部に公開された窓口が狙われた点が特徴である。侵入を検知してから数時間のうちに全面停止へ踏み切り、その後に流出を確認した流れは、検知と遮断の判断を早く行うことの重要性を示している。読者企業は、自社の公開サービスについて、停止の判断基準と代替手段をあらかじめ整えておきたい。
利用状況の棚卸し
法人契約の回線や端末の購入・変更を、My docomoやオンラインショップで管理していないかを確認する。利用している担当者、権限、処理中の手続きを一覧にしておくと、停止時の影響を把握しやすい。
代替手続きの確保
オンライン手続きが止まった場合に備え、店頭や担当窓口で処理する手順を決めておく。急ぎの回線変更や端末調達が滞らないよう、連絡先を共有しておく。
フィッシング対策
氏名、住所、電話番号が組み合わさった情報は、事業者を装うSMSや電話の材料になりうる。従業員には、不審な連絡のリンクを開かず、公式アプリや公式サイトから確認するよう周知する。クレジットカード情報やパスワードを求める連絡には応じないよう、あらためて伝える。
公開システムの監視と脆弱性対応
自社の会員サイトや問い合わせ窓口について、外部からのアクセスログを監視する体制を点検する。不審なアクセスを検知した際の遮断手順と、判断する担当者を決めておく。公開システムのぜい弱性対応は、優先順位を付けて進める。
顧客への情報提供
流出の疑いを確認した時点で、判明している事実と未確認の事項を分けて公表できるよう、広報の手順を整える。注意喚起の文面と問い合わせ窓口を事前に用意しておくと、第二報以降の更新もしやすい。
なお、不正アクセスの原因と侵入経路、流出した情報の範囲と件数、クレジットカード情報とマイナンバーの流出有無は現在調査中とされている。今後の続報に注意されたい。
出典
- ドコモからのお知らせ(第二報:11月5日 午後6時30分時点)
- ドコモからのお知らせ(11月5日午前9時00分時点)
- Impress Watch
- INTERNET Watch
- ITmedia NEWS

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!