無料会員登録
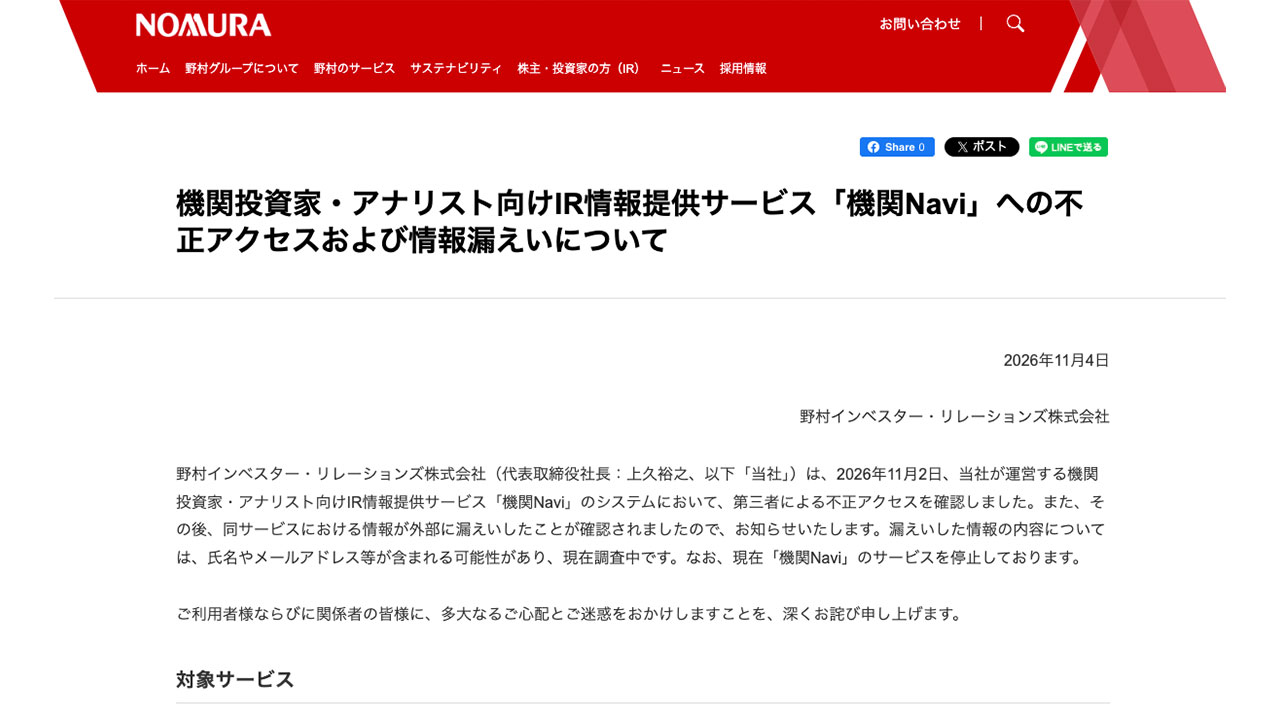
野村インベスター・リレーションズは11月4日、機関投資家・アナリスト向けIR情報提供サービス「機関Navi」のシステムが第三者による不正アクセスを受け、情報が外部に漏えいしたと発表した。野村グループでは、10月下旬にも委託先を経由した情報漏えいの可能性が公表されており、約2週間で2件目の漏えい事案となる。

概要
「機関Navi」は、企業の決算説明会に関する情報を提供し、出欠管理を支援するサービスである。第三者による不正アクセスを受け、サービス上の情報が外部に漏えいしたことが確認された。
同社は2日に不正アクセスを確認し、翌3日に情報漏えいを確認したとされる。報道によると、発表内容の時系列は次のとおり。
11月2日。機関Naviのシステムで、第三者による不正アクセスを確認した。
11月3日。同サービスの情報が外部に漏えいしたことを確認した。
11月4日。不正アクセスと情報漏えいを公表した。
不正アクセスの原因や侵入経路は、確認できた範囲では公表されていない。委託先など他の組織による発表も確認できていない。
なお、日本経済新聞は、機関投資家向けと個人向けのIR情報提供サービスが10月21日にもPHPの脆弱性に伴う修正プログラム適用のため一時停止していたと報じている。今回の不正アクセスとの関係は、発表された範囲では示されていない。
被害・影響の範囲
漏えいした可能性がある情報は、氏名やメールアドレスなどとされる。これら以外の項目や、含まれない情報の範囲は公表されていない。
過去の登録者も調査の対象になっているという。
漏えい件数は、明らかにされていない。影響範囲を含め調査中である。
二次被害の有無は公表されていない。確認できた報道では、被害の報告にも触れられていない。
個人投資家向けサービス「MIR@I」は同じサーバーを利用しており、予防措置として停止されている。同サービスで不正アクセスがあったかどうかは調査中である。
企業・団体の対応
同社は機関Naviのサービスを停止し、影響を調べている。同じサーバーを使うMIR@Iも、予防措置として一時停止した。
漏えい件数や影響範囲について、同社は調査を進めている。漏えいした情報の内容は調査中とされる。
おわびの文言、利用者への個別連絡の方法、警察や個人情報保護委員会への届出の有無は、確認できた範囲では把握できていない。サービスの再開時期も公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、決算説明会の案内や出欠管理という、日常的な業務で使う外部サービスから連絡先情報が漏えいした点に特徴がある。自社が直接管理していないサービスでも、登録した氏名やメールアドレスは攻撃者に悪用されうる。外部サービスの利用実態と、事故時の連絡体制を点検する機会としたい。
外部サービスの利用状況の棚卸し
IR、説明会、セミナーの出欠管理など、社外の事業者が運営するサービスに登録している情報を洗い出す。誰が、どの情報を、どのサービスに登録しているかを一覧にする。過去の登録者が残っていないかも併せて確認する。
フィッシング対策の周知
氏名とメールアドレスが漏れた場合は、説明会の案内や登録情報の確認を装うメールが届く恐れがある。不審なメールのリンクや添付ファイルを開かないよう、社内に周知する。正規の連絡かどうかは、公式サイトに掲載された窓口で確認する。
委託先への確認事項
利用中のサービスについて、保有する個人情報の項目と保存期間を事業者に確認する。事故が起きた際の通知時期や、調査結果の報告方針も契約や運用で取り決めておく。不要になった情報の削除を依頼することも検討する。
同一基盤で動くサービスの切り分け
今回は、同じサーバーを使う別サービスも予防的に停止された。自社で運用するシステムも、同じ基盤を共有するサービスの範囲を把握する。侵害が起きた場合に停止する範囲と、その判断者をあらかじめ決めておく。
顧客や関係者への情報提供
自社が運営するサービスで事故が起きたときに備え、公表する内容と時期の基準を用意する。漏えいした項目、含まれない情報、注意すべき点を、利用者に分かりやすく伝える体制を整える。問い合わせ窓口の準備も欠かせない。
なお、漏えい件数、漏えいした情報の詳細な項目、原因と侵入経路、MIR@Iへの不正アクセスの有無は現在調査中とされている。今後の続報に注意されたい。
出典
- 野村子会社で情報漏えい システムに不正アクセス(共同通信・Yahoo!ニュース)
- 野村グループで2週間に2件目の漏えい 「機関Navi」停止、氏名・メール流出の恐れ(ビジネス+IT・Yahoo!ニュース)
- 野村系、機関投資家向けサービスで情報漏洩 不正アクセスで停止(日本経済新聞)
- 野村グループ ホーム 更新情報(野村ホールディングス)

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
ヤフージャパンID情報漏洩事件から考える<ユーザーが講じるべき自衛策とは>
休眠IDとは?危険性や必要なセキュリティ対策について徹底解説
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?
Softpedia
サーフェスウェブ
セーフサーチとは?設定・解除方法と勝手にオンになる原因・対処法を徹底解説
ウェブスクレイピング