無料会員登録
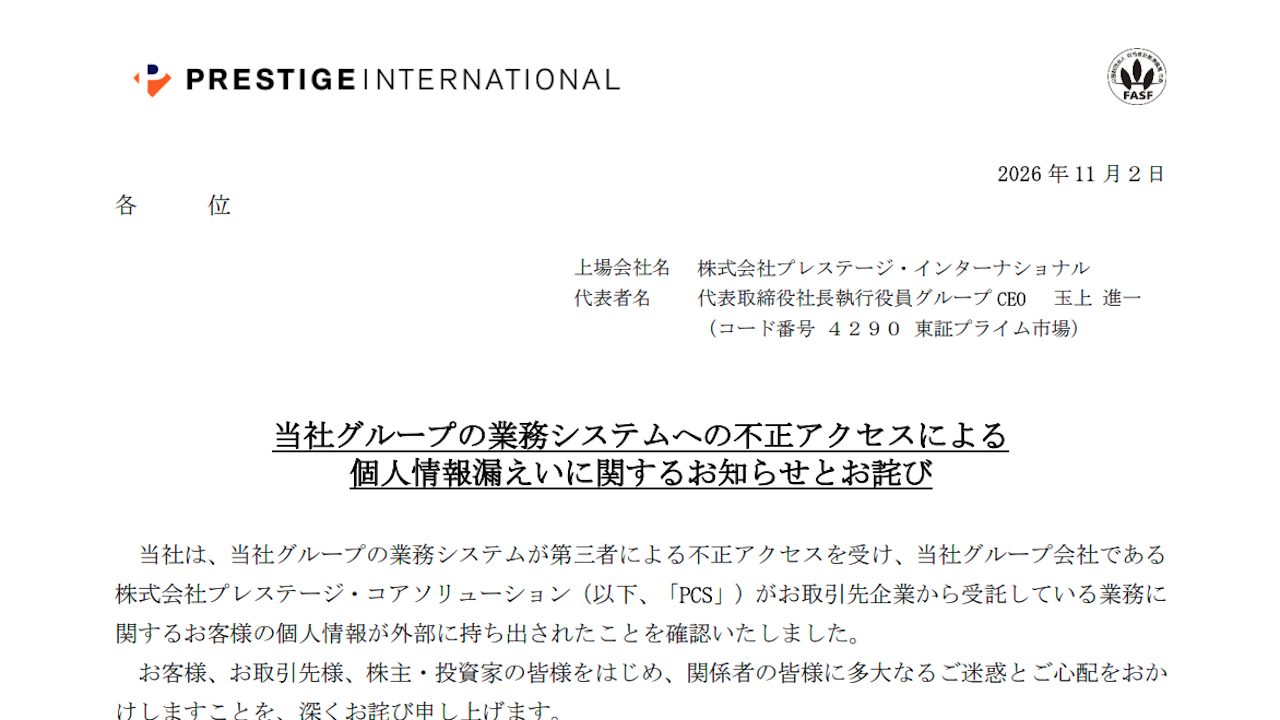
ロードサービス事業を手掛けるプレステージ・インターナショナルは11月2日、不正アクセスによって顧客の個人情報が最大で約550万件流出したと発表した。件数は重複を含むもので、実人数は精査中とされる。

概要
不正アクセスを受けたのはグループの業務システムである。子会社のプレステージ・コアソリューションが受託している業務の顧客情報が持ち出された。このシステムは、損害保険会社や自動車販売会社などから受託しているロードサービスの受け付けや手配業務に使われていた。
同社の発表によると、時系列は次のとおり。
10月29日、業務システムで不正アクセスを検知し、不正に利用された認証情報の無効化などの措置を取った。
その後も不正アクセスが続いていることを確認したため、翌30日に対象システムを停止した。
11月2日、同社は情報の持ち出しを確認したとして、事案を公表した。
原因や侵入経路について、発表された範囲では、認証情報が不正に利用されたとされる。侵入経路の詳細は公表されていない。
被害・影響の範囲
流出したのは、ロードサービス利用者の個人情報である。氏名、住所、電話番号のほか、車両や金融機関口座に関する情報が含まれる。
報道によると、情報項目には車両登録番号や車台番号、事故や故障の受付情報も含まれる。メールアドレスも対象とされる。
件数は重複を含めて最大約550万件で、最大550万人の漏えいが確定したわけではない。重複を除いた実人数は調査中とされる。
協力会社に関する情報の一部も流出した可能性があり、会社が精査している。
クレジットカード情報の漏えいは、現時点で確認されていない。会社は、本件に起因する不正利用などの二次被害は確認されていないとしている。
どの取引先企業の利用者が対象かは、確認できた範囲では公表されていない。
企業・団体の対応
会社は認証情報の無効化と、対象システムの停止を実施した。ロードサービスなどの受付や手配の業務は、代替運用で継続している。
外部の専門機関による調査を進めており、個人情報保護委員会への報告と警察への相談も進めているとされる。
利用者に対しては、不審な電話やメールに注意するよう呼び掛けている。調査で新たな事実が判明した場合は、速やかに知らせるとしている。
編集部コメント(読者企業が取るべき対策)
今回の事案は、受託業務の顧客情報が、不正に使われた認証情報を足がかりに大量に持ち出された事例である。検知後に認証情報を無効化しても、不正アクセスが続いたとされる。受託先として他社の顧客情報を預かる企業は、認証の強化と、検知後の封じ込めの手順を点検したい。
認証情報の管理強化
業務システムのIDとパスワードの運用を見直す。多要素認証の適用範囲を確認し、不要なアカウントや権限は削除する。
検知後の封じ込め手順
認証情報を無効化しても、侵入者が別の経路で活動を続ける場合がある。侵害の疑いがあるときに、システム停止まで判断する基準と担当者をあらかじめ決めておく。
預かる個人情報の棚卸し
受託業務で保有する個人情報の項目と件数を把握する。口座情報のように悪用の影響が大きい項目は、保持の必要性と保存期間を見直す。
委託元への報告体制
委託元の企業へ速やかに報告できる連絡経路を整備する。契約で報告期限や調査への協力範囲を定め、訓練で実際に動けるか確かめておく。
利用者向けの注意喚起
保険会社や事業者をかたる電話、メール、SMSが想定される。顧客や従業員には、不審な連絡のリンクを開かず、公式窓口で確認するよう周知する。
なお、実人数や原因、侵入経路は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
DDoS攻撃による組織活動の妨害について
自動送金システム
ヤフージャパンID情報漏洩事件から考える<ユーザーが講じるべき自衛策とは>
休眠IDとは?危険性や必要なセキュリティ対策について徹底解説
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?
Softpedia
サーフェスウェブ