無料会員登録
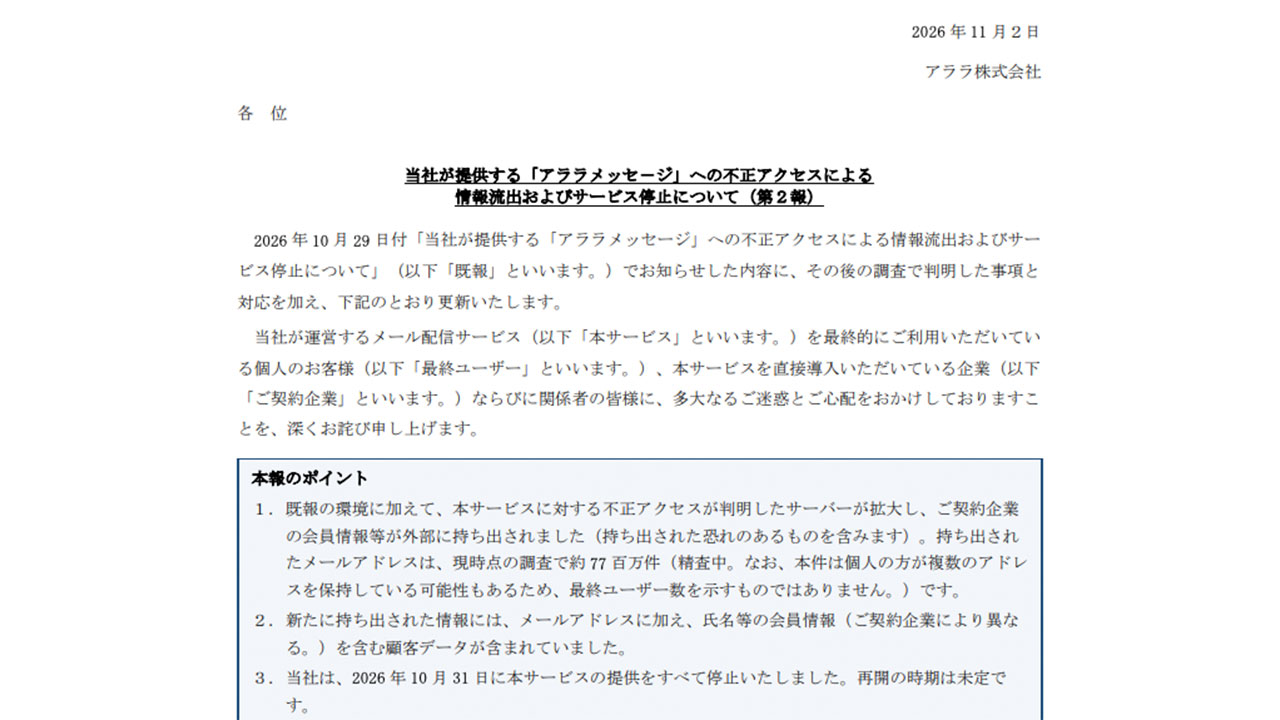
ペイクラウドホールディングスは2026年11月2日、子会社アララのメール配信サービス「アララメッセージ」への不正アクセスに関する第2報を公表した。10月29日の初報で公表した約301万件から、持ち出された恐れのあるメールアドレスは約7,700万件に拡大した。

概要
アララが運営する「アララメッセージ」で、第三者による不正アクセスが発生した。アララは第2報で、既報の環境に加えて不正アクセスが判明したサーバーが拡大し、契約企業の会員情報等が外部に持ち出されたとしている。持ち出された恐れのあるものを含み、件数は精査中である。
アララの発表によると、時系列は次のとおり。
10月27日から28日にかけて、共用環境で第三者が管理画面に不正ログインし、データの出力機能などを悪用して情報を持ち出したとされる。アララは10月28日16時31分に当該環境を緊急停止した。
10月29日、アララは既報を公表した。個人情報保護委員会に速報を提出し、警察にも通報した。
10月30日13時8分に不審メールの送信を把握し、13時26分に当該環境の通信を遮断した。
10月31日午前には、サービスを経由した持ち出しを把握した。同日19時53分までにメール配信サービスを全面停止した。
11月2日、第2報を公表した。
原因について、アララは当初「Webサーバーの脆弱性」と説明していた。第2報では、この脆弱性に加えてシステム環境における問題も関係していたと改めた。
一連の不正アクセスは、攻撃元の共通性などから、既報と同じ第三者によるものとみられている。侵入の開始時期と経路は、引き続き調査中とされる。
被害・影響の範囲
従来の共用環境では、契約企業61社に関係するメールアドレス3,386,187件(重複除外)が持ち出された。うち5社が登録した氏名・会社名等を含む顧客データは最大411,827件とされる。
新たに判明した契約企業の環境では、サーバー97台からデータベースの内容が持ち出された。対象企業は最大約380社(推計・精査中)、メールアドレスは約7,700万件(精査中)である。この件数はメールアドレスの数であり、1人が複数のアドレスを持つ可能性があるため、利用者数を示すものではない。
持ち出された情報には、メールアドレスのほか氏名、性別、生年月日、電話番号、会員番号、住所などがある。項目は契約企業によって異なる。クレジットカード番号は、アララが保有していない。
二次被害につながり得る事象も確認された。10月28日から30日にかけて、アララのサービスが悪用された。「news@arara.com」から「利用内容確認のご依頼」などの件名の不審メールが約713万通送信された。不審メールはクレジットカード会社を装うもので、サービスの2つの環境が不正に利用された。送信先は、第三者が外部から持ち込んだアドレスだった。
影響は利用企業側にも出ている。日刊工業新聞社は、自社が配信に使ったアドレスが流出対象に含まれるか確認できておらず、調査中と公表した。関連するメール配信も一部停止している。アララの業績への影響は精査中である。
企業・団体の対応
アララは10月29日の既報で、最終ユーザー、利用企業ならびに関係者に多大な迷惑と心配をかけたとして、お詫びを表明した。第2報でも件数等は変わる可能性があるとし、精査結果を第3報で知らせるとしている。
技術的な措置として、不正に使われた認証情報の無効化や通信の遮断を実施した。10月31日にはサービスの提供をすべて停止しており、再開の時期は未定である。
届出については次のとおり。個人情報保護委員会へは10月29日に速報を提出し、11月2日に今回判明した事項を報告する予定とした。警察には10月29日に通報済みである。JIPDECにも10月29日に速報し、11月2日に中間報告を予定している。
利用者への注意喚起として、心当たりのない不審メールのURLを開かず削除するよう呼びかけている。
編集部コメント(読者企業が取るべき対策)
メール配信などの外部サービスは、停止や侵害が起きると自社の顧客対応に直結する。事業者の侵害は、預けた顧客データの流出と、自社名を使った不審メールの両方につながり得る。今回の事案は、委託先の被害が拡大し得ることを前提に備える必要があると示している。
利用状況の棚卸し
アララメッセージを使っているか、部門単位の契約も含めて洗い出す。あわせて、どの配信リストに何の項目を預けているかを一覧にする。
委託先への確認事項
自社のデータが影響範囲に含まれるか、事業者に文書で確認する。持ち出された項目、件数、対象期間を、判明している範囲で回答してもらう。
フィッシング対策
自社の顧客に、不審メールの注意喚起を早めに出す。メールの署名や送信元表示を知らせ、リンクを開かずに公式サイトで確認するよう案内する。
認証情報の見直し
管理画面のパスワードやAPIキーなど、委託先サービスで使っていた認証情報を変更する。多要素認証が使えるかも確認する。
委託先管理の見直し
脆弱性対応の頻度や、事故時の連絡期限を契約や点検項目に入れる。配信手段を一つに頼らず、停止時に別の手段で連絡できる体制も用意する。
なお、侵入の開始時期と経路、最終的な件数や対象企業数、サービスの再開時期は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
ヤフージャパンID情報漏洩事件から考える<ユーザーが講じるべき自衛策とは>
休眠IDとは?危険性や必要なセキュリティ対策について徹底解説
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?
セーフサーチとは?設定・解除方法と勝手にオンになる原因・対処法を徹底解説
DDos攻撃の具体例と対策について
サイバーセキュリティ経営ガイドライン対応の“望ましい”進め方
オーロラ作戦