無料会員登録
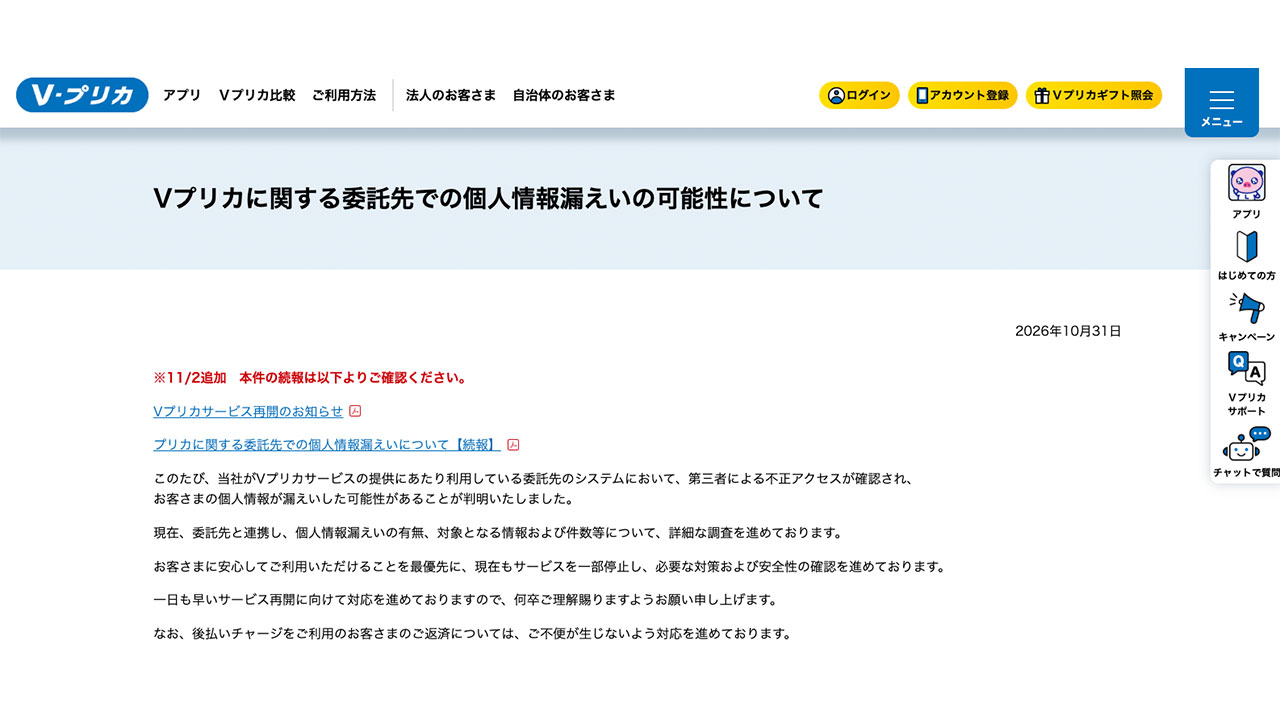
ライフカードは10月31日、プリペイドカード「Vプリカ」の提供に利用している委託先のシステムで第三者による不正アクセスを確認し、個人情報が漏えいした可能性があると発表した。委託先と連携して調査中で、委託先名や件数は公表されておらず、10月28日に公表されたユミルリンク関連の事案とは別の件として報じられている。

概要
ライフカードがVプリカのサービス提供に利用している委託先のシステムで、第三者による不正アクセスが確認された。同社は、お客さまの個人情報が漏えいした可能性があるとしている。
ライフカードの発表によると、時系列は次のとおり。
10月31日、ライフカードがVプリカ公式サイトのお知らせで、委託先での個人情報漏えいの可能性を公表した。現在も委託先と連携し、漏えいの有無、対象となる情報および件数について調査を進めている。
不正アクセスの手口、発生時期、侵入経路は公表されていない。委託先の名称や、停止しているサービスの具体的な範囲も明らかにされていない。
先行事案は別に公表されている。ライフカードは、メール配信に利用するユミルリンクの「Cuenote FC」で不正アクセスが発生したと発表した。これは10月28日の公表である。報道によると、先行事案との関連性は未公表とされている。
委託先自身の発表は、今回確認できた範囲では見つかっていない。
被害・影響の範囲
漏えいした可能性のある情報の項目は公表されていない。含まれない情報も示されていない。件数は調査中である。
二次被害の有無についても、発表では触れられていない。確認できた範囲では、不正利用の報告も示されていない。
サービスへの影響も出ている。ライフカードは、安全性の確認のためサービスを一部停止していると説明している。Vプリカ公式Xは、緊急メンテナンスとして、アカウント登録、ギフト照会、アプリとマイページへのログインが利用できないと告知している。この告知の日付や本件との関係は、公式発表では示されていない。
先行のCuenote FC事案では、33万9,610契約分の氏名やメールアドレスなどが漏えいした可能性があるとされた。本件の対象規模との関係は不明である。
企業・団体の対応
ライフカードは、関係者に多大な心配と迷惑をかけたとして、おわびを表明した。調査の進展やサービス再開など新たな事項が判明した場合は、速やかに公表するとしている。
サービスの一部停止を続けながら、必要な対策と安全性の確認を進めている。早期の再開を目指すとしている。後払いチャージの利用者の返済については、不便が生じないよう対応を進めている。
利用者への具体的な注意喚起や、警察、個人情報保護委員会への届け出については、確認できた発表には記載がない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、委託先の名前も影響範囲も分からないまま、サービス停止が先に起きている点に特徴がある。自社が直接侵害されていなくても、委託先の事故でサービスが止まり、顧客対応に追われる。委託先の把握と、事故時の連絡体制の整備が欠かせない。
委託先と預けている情報の棚卸し
委託先ごとに、預けている個人情報の項目、件数、システム上の保管場所を一覧にする。再委託先まで含めて確認し、定期的に更新する。
委託先への確認事項の整理
事故発生時の連絡期限、調査への協力範囲、ログの保存期間を契約や覚書で確認する。公表時に委託先名を開示できるかも、あらかじめ取り決めておく。
サービス停止時の代替手段の用意
委託先の障害でサービスを止める場合に備え、顧客への代替手段を決めておく。今回は後払いの返済のように、停止中も顧客の義務が続く場面がある。支払い方法や期日の扱いを事前に整理しておく。
フィッシング対策と顧客への注意喚起
漏えいの可能性が公表されると、事業者をかたる偽メールが出回りやすい。公式サイトでの告知や、メールやSMSのリンクを開かないよう求める案内を準備しておく。問い合わせ窓口の体制も確認する。
続報に備えた情報収集の体制
自社の委託先が同種の事案に関係していないか、速やかに確認できる体制を持つ。報道や公式発表を担当者が定期的に確認し、委託先へ照会する手順を決めておく。
なお、漏えいの有無、対象となる情報、件数、委託先名、不正アクセスの手口は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.