無料会員登録
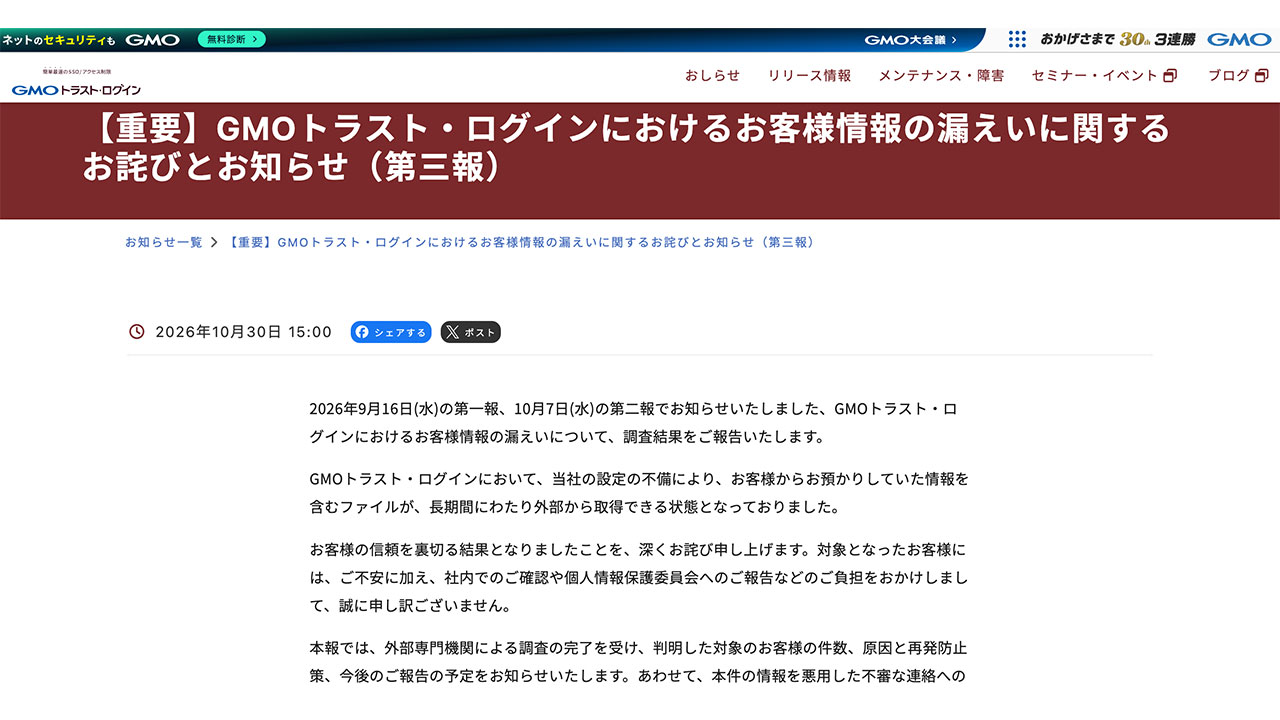
GMOグローバルサインは10月30日、ID管理サービス「GMOトラスト・ログイン」で、顧客情報を含むファイルが外部から取得できる状態にあったとする調査結果を発表した。対象は計2,492社・4万5,030人分で、9月の第一報から対象が広がった。

概要
GMOトラスト・ログインは、社内システムのIDやパスワードを一元管理するサービスである。ロゴ画像などを配信するための公開領域に、顧客情報を含む一時ファイルも保存される設計になっていたとされる。ファイル一覧を外部から取得でき、リンクに署名や有効期限もなかったとされる。
外部から取得できる状態だったのは2017年11月14日頃から2026年9月15日までである。アクセス記録で取得を確認した期間は2021年6月8日から2026年9月15日までとされる。
GMOグローバルサインの発表によると、時系列は次のとおり。
9月14日17時48分、脆弱性報告制度を通じて外部のセキュリティ研究者から報告を受け、本件が判明した。
外部からの取得は9月14日23時45分頃から段階的に遮断し、9月15日16時までにすべて遮断した。第一報では「9月14日中に遮断」としていたが、第三報で訂正した。
9月16日、第一報を公表した。この時点の対象は2,007社・3万7,747人で、暫定値だった。
10月7日に第二報を公表した。個人情報保護委員会への報告に関する案内の送付を開始した。10月23日に外部専門機関の調査が完了し、10月30日15時に第三報を公表した。
第三報では、遮断時刻の訂正が第一報からの変更点として示された。取得を確認できたのが2021年6月8日以降である点も、第一報の「2017年11月以降」から改めた。
被害・影響の範囲
管理画面の一括操作で作られたファイルには、メールアドレス、氏名、連携サービス名、カスタム属性値(社員番号、所属など)が含まれていた。契約情報ファイルには、企業ID、ライセンス数、利用状況、解約日と、請求書送付先担当者の氏名、住所、電話番号、メールアドレスが含まれていた。
同サービスとSSO連携先のパスワード、秘密の質問・回答、多要素認証情報、クレジットカード等の決済情報は対象に含まれない。
10月30日時点で、今回の事案に起因する二次被害の報告は確認されていない。一方、2021年6月7日以前は記録がなく、取得の有無を確認できないとされる。
影響は利用企業にも及んでいる。アドウェイズグループは、同サービスにアカウント登録していた在籍者176名分の氏名と業務用メールアドレスが漏えいしたと公表した。
企業・団体の対応
GMOグローバルサインは公式発表で、お客様の信頼を裏切る結果となったとして、深くお詫び申し上げるとしている。
利用者には、契約更新やアカウント確認を理由にIDやパスワードの入力、送金を求める連絡への注意を呼びかけている。不審な連絡を受けた場合は、URLや添付ファイルを開かず返信もしないよう求めている。
技術面では、署名付きで有効期限1時間のリンクへの切り替え、残存ファイルの削除、一覧取得の停止、保存場所の棚卸しと設定監視を進めている。再発防止策の多くは11月30日までに実施する予定で、一部は2027年1月31日が期限とされる。
個人情報保護委員会への確報の提出は11月12日の予定である。
編集部コメント(読者企業が取るべき対策)
今回の事案は外部からの攻撃ではなく、公開用ストレージの設定と設計の不備で起きた。定期診断の対象がアプリケーションとサーバーに限られ、ストレージが外れていたことが長期化の背景とされる。自社のクラウド資産でも、診断範囲の外に置かれた保管先がないかを確認したい。
利用状況の棚卸し
自社でGMOトラスト・ログインを使っているかを、情報システム部門だけでなく各部署にも確認する。管理者宛ての通知メールを迷惑メールフォルダも含めて探し、対象かどうかを確かめる。
委託先への確認事項
SaaS事業者に、ストレージを含む診断範囲と、一時ファイルの保管先や保存期間を確認する。契約更新時の質問項目にも加えておく。
フィッシング対策
漏えいした氏名やメールアドレスは、契約更新などを装う不審メールに悪用されるおそれがある。管理者は利用メンバーに今回の内容を共有し、URLや添付ファイルを開かない運用を徹底する。
自社ストレージの公開設定点検
公開用の領域に非公開ファイルが混在していないか、ファイル一覧が外部から取得できないかを点検する。リンクには署名と有効期限を付け、設定変更を監視する仕組みを置く。
従業員・顧客への情報提供
自社の従業員情報が含まれていた場合は、対象者への通知内容を整理する。個人情報保護委員会への報告が必要かも、早めに法務部門と確認する。
なお、2021年6月7日以前の取得の有無や、再発防止策の進捗は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
ID管理システム10選を比較!重要性や目的別選び方
ブラウザインザブラウザ攻撃
WinSCPの使い方|SFTP接続設定・鍵認証・ショートカット一覧・よくあるエラーと対処法を解説
Active Directory(アクティブディレクトリ)とは? 仕組み・できること・Entra IDとの違いを解説
インターネットバンキングのセキュリティリスクとは?事例や対策について徹底解説
犯人は17才少年!佐賀県教育情報システム不正アクセスにより情報漏洩
「接続がプライベートではありません」は危険?意味・原因・対処法をわかりやすく解説
ログとは?種類・用途・取得方法・管理のベストプラクティスを初心者向けに徹底解説