無料会員登録
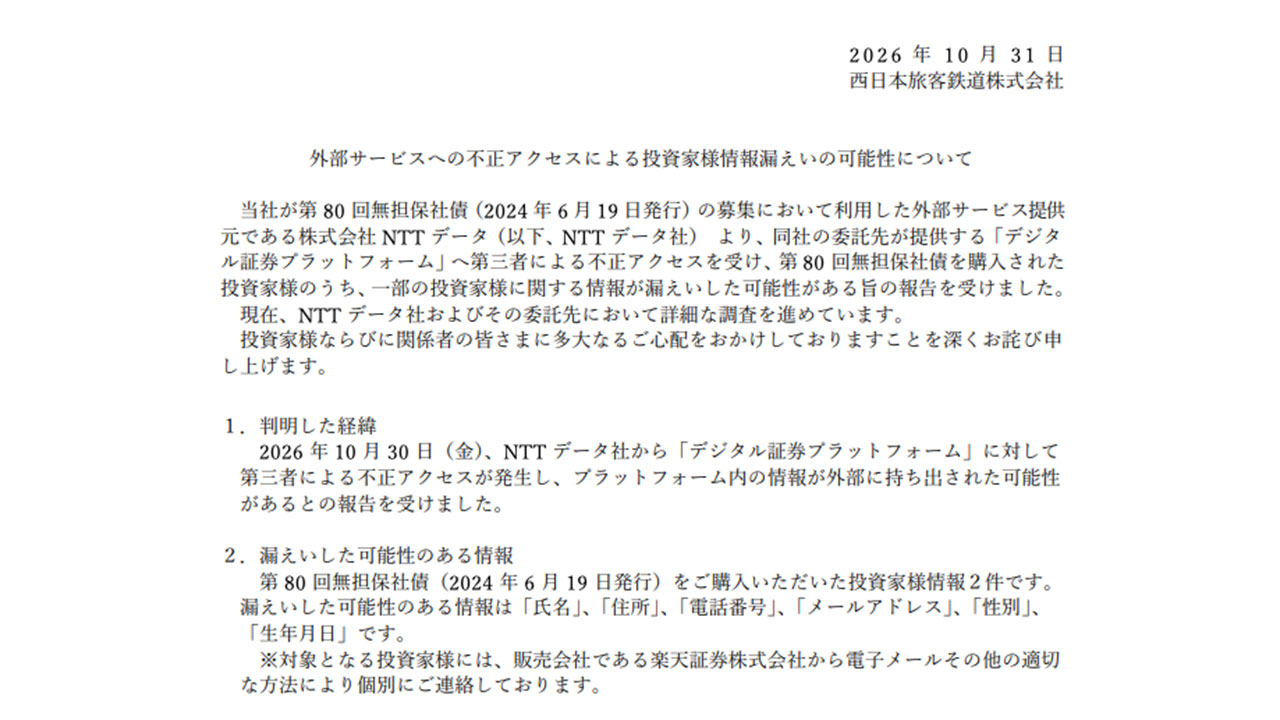
西日本旅客鉄道(JR西日本)は10月31日、外部サービスへの不正アクセスにより投資家情報が漏えいした可能性があると発表した。対象は2件と少ないが、同じ基盤をめぐっては近鉄グループホールディングスやカゴメ、証券会社にも影響が広がっている。

概要
JR西日本が第80回無担保社債(2024年6月19日発行)の募集で利用した外部サービスの提供元は、NTTデータである。NTTデータの委託先が提供する「デジタル証券プラットフォーム」に第三者が不正アクセスし、一部の投資家の情報が漏えいした可能性があるとの報告を受けた。
JR西日本の発表によると、時系列は次のとおり。
10月30日、NTTデータから、プラットフォーム内の情報が外部に持ち出された可能性があるとの報告を受けた。
10月31日、JR西日本が「外部サービスへの不正アクセスによる投資家様情報漏えいの可能性について」を公表した。
原因について、JR西日本は、NTTデータの委託先が侵入経路や技術的要因などの詳細調査を進めているとしている。侵入経路や原因は、現時点で明らかになっていない。
NTTデータも10月31日に発表している。同社が提供する「STdirectServices」で利用する委託先のSaaSで第三者による不正アクセスが発生し、サービスを停止している。委託先が扱う個人情報が漏えいした可能性があり、委託先が調査を進めているという。STdirectServicesは、社債購入者への特典付与を支援するサービスである。
被害・影響の範囲
漏えいした可能性があるのは、第80回無担保社債の購入者の情報2件である。項目は氏名、住所、電話番号、メールアドレス、性別、生年月日とされる。
楽天証券は、ログインIDやパスワードは漏えいの可能性がある情報に含まれないとの報告をNTTデータから受けている。JR西日本の発表では、二次被害の有無は確認できた範囲で示されていない。
影響はJR西日本だけではない。カゴメ、JR西日本、近鉄グループHD、楽天証券などは10月30日にNTTデータから報告を受け、翌31日に公表した。
報道によると、公表された件数は近鉄グループHDが2,678件、SBI証券が1,169名、楽天証券が延べ362件、カゴメが109名、三菱UFJモルガン・スタンレー証券が95名である。野村證券は人数を公表していない。NTTデータの発表では、全体の件数は公表されていない。発行企業と販売会社は同じ購入者を数えているため、これらの数字は合算できない。
企業・団体の対応
JR西日本は、NTTデータとその委託先で詳細な調査が進められていると説明している。対象の投資家には、販売会社の楽天証券が電子メールなどで個別に連絡している。
JR西日本は、関係各社と原因の究明や影響範囲の確認を進め、再発防止と情報管理態勢の強化に取り組むとしている。不審な連絡への注意喚起も行っており、同社がパスワードやクレジットカード情報、暗証番号などを尋ねることはないと説明している。
NTTデータは、委託先のSaaSの利用を含むサービスを停止し、関係各社と連携して状況の確認を進めるとしている。楽天証券は、自社のシステムが不正アクセスを受けたものではないとしている。警察や個人情報保護委員会への届出については、確認できた発表には記載がない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、発行企業が直接管理していない委託先の委託先で起きた。発行から1年以上たった社債の購入者情報も、外部基盤に残っていた可能性がある。自社の情報がどこに、いつまで保管されているかを把握しておく必要がある。
利用状況の棚卸し
外部サービスと、その先の委託先・再委託先を一覧にする。個人情報を預けているサービスは、保管する項目と期間も併せて整理する。
委託先への確認事項
事故時の連絡手順と、報告までの期限を契約で確認する。委託先の社名や再委託の範囲も、あらかじめ把握しておく。
不要データの削除
役目を終えた案件の個人情報が残っていないか確認する。不要な情報は、削除や返却を委託先に求める。
フィッシング対策
氏名や連絡先が漏えいすると、関係者を装うメールや電話に悪用されるおそれがある。公式の連絡手段と、尋ねない情報を顧客に周知しておく。
顧客への情報提供
対象者への個別連絡の担当と文面を、事前に決めておく。問い合わせ窓口と、公表内容の更新手順も用意しておく。
なお、侵入経路や原因、漏えいの全体規模は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.