無料会員登録
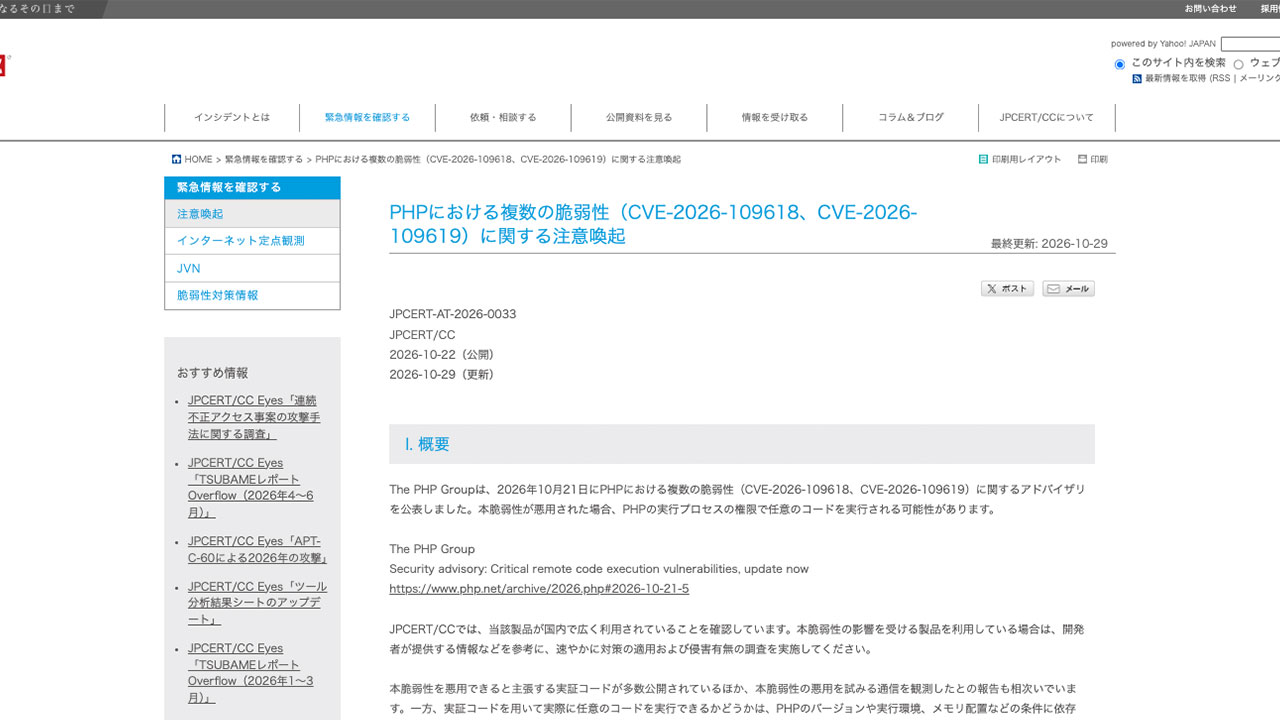
JPCERT/CCは10月29日、PHPの脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起を更新し、あるファイアウォール製品の特定バージョンで侵害の成功を示唆する痕跡を確認したとの報告を追記した。当初は悪用を試みる通信の観測が中心だったが、実際の侵害事例と内部ネットワークへの横展開の試みが加わった。

概要
対象は「PHP2Shell」と呼ばれる2件の脆弱性である。悪用された場合、PHPの実行プロセスの権限で任意のコードを実行される可能性がある。
JPCERT/CCが引用した報告は、セキュリティ企業Dreamのものだ。報告によると、攻撃者は対象製品を解析し、バージョン別にこの脆弱性とLinuxカーネルの権限昇格の脆弱性を組み合わせたエクスプロイトコードを開発していた。
JPCERT/CCとDreamの発表によると、時系列は次のとおり。
10月21日、The PHP Groupがアドバイザリを公表した。JPCERT/CCは10月22日に注意喚起を公開した。
10月23日には、特定の設定とアプリケーションコードの組み合わせで発生する別の脆弱性(CVE-2026-115560)が公表された。JPCERT/CCは10月26日の更新で、悪用を試みる通信の観測報告が相次いでいることと、実証コードが多数公開されていることを伝えた。
Dreamの調査では、攻撃者は10月23日に米政府関連組織の1台目のファイアウォールを掌握し、翌24日に2台目を悪用した。Dreamは10月25日に攻撃関連のファイルを発見した。Dreamは10月26日に調査結果を公表した。
JPCERT/CCは10月29日、この内容を注意喚起に追記した。
攻撃の原因とされるのは、PHP2Shellと、Linuxカーネルの権限昇格の脆弱性(CVE-2026-46300、通称Fragnesia)の連鎖である。Dreamは、外部に公開されたファイアウォール管理インターフェースが内部のID基盤への侵入経路になったと説明している。
被害・影響の範囲
Dreamによると、掌握されたのは韓国、米国、日本、台湾にあるファイアウォール24台と、米政府関連組織内のファイアウォール管理サーバー1台の計25台である。日本国内の台数や組織名は、確認できた範囲では公表されていない。
攻撃者は約1万9,000台を走査し、応答した約5,000台から240台に絞り込んだとされる。
米政府関連組織では、Active Directoryへの攻撃が行われ、認証情報の抽出とディレクトリー列挙が確認された。一方で、パスワードスプレー攻撃やバックドアアカウントの作成、SAML署名鍵の窃取が成功したかどうかは確認できていない。
Dreamは、一般消費者の個人情報が盗まれた証拠は見つけていない。ただし、この25台以外でも脆弱性の悪用は進んでいるとされる。
回収した環境では生成AIツールの設定が見つかり、中国語のプロンプトなどから中国との関連が示唆された。ただし、攻撃者の特定には至っていない。
企業・団体の対応
JPCERT/CCは、対象製品を利用している場合は、速やかな対策の適用と侵害有無の調査を実施するよう求めている。一部の製品ベンダーも攻撃を観測したとして、アドバイザリを更新している。
Dreamは、ファイアウォールのベンダー名と影響バージョンを伏せ、ベンダーには通知済みとしている。一方、The Registerは、侵害された機器をPalo Alto NetworksのPAN-OSの脆弱なバージョンと報じた。同社のUnit 42はDreamの結果を独自に確認したという。
Unit 42の脅威情報は、インターネットに公開されたPAN-OSの管理インターフェースに対し、PHP2Shellが実際に悪用されていると記している。修正版の提供状況は、同社のアドバイザリで確認する必要がある。
おわびや、警察・個人情報保護委員会への届出に関する発表は、確認できた範囲ではない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、PHPを使うWebサイトだけでなく、PHPを組み込んだネットワーク機器も攻撃対象になることを示した。管理画面が外部に公開されていると、侵害から内部ネットワークへの横展開まで短時間で進む恐れがある。自社が利用する製品を洗い出し、公開範囲と侵害の有無を早急に確認したい。
組み込み製品の棚卸し
JPCERT/CCは、PHPを組み込んだ製品への影響も指摘している。ファイアウォール、VPN装置、管理ツールなど、PHPが動作する製品を一覧化する。ベンダーの告知ページで、影響の有無と修正版の提供状況を確認する。
管理インターフェースの公開範囲
Palo Alto Networksは修正版の公開までの暫定策として、管理インターフェースへのアクセスを信頼できる内部IPに限定するよう案内している。他社製品でも、管理画面がインターネットから到達できないか確認する。到達できる場合は、接続元の制限を優先して実施する。
修正版の適用と侵害調査
修正版の適用だけで終わらせず、侵害有無の調査も並行する。管理機器のログ、不審なファイルやWebシェルの有無、外部への不審な通信を確認する。ベンダーが示す侵害の痕跡と照合する。
内部ネットワークへの横展開の確認
今回は、侵害した機器を足がかりにした横展開の試みが確認されている。侵害の疑いがある機器では、LDAPなどのサービスアカウントの利用履歴を調べる。必要に応じて認証情報を更新する。
委託先・運用事業者への確認
機器の運用を外部に委託している場合は、委託先に対応状況を書面で確認する。確認項目は、影響有無、適用済みの修正、侵害調査の結果、管理画面の公開状況である。回答期限を決めて報告を受ける。
なお、日本国内の被害状況や、攻撃者の特定、米政府関連組織での被害の全容は現在調査中とされている。今後の続報に注意されたい。
出典
- JPCERT/CC PHPにおける複数の脆弱性に関する注意喚起(JPCERT-AT-2026-0033)
- Dream Chained PHP2Shell Exploit Roots 25 Servers
- Palo Alto Networks Unit 42 Threat Brief: Critical Vulnerabilities in PHP
- マイナビニュース PHPの脆弱性悪用で日本含む4カ国のサーバ25台が侵害か
- The Register Suspected Chinese attackers built a custom PHP2Shell exploit and rooted 25 servers

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
JPCERT/CC
RIG Exploit Kit
【2026年最新】UTMのシェア・導入率を徹底解説!選び方と主要メーカー比較
Angler Exploit Kit
Exploit(フォーラム)
EPSS
8200部隊
Exploit Databaseとは?特徴5つとエントリの見方を解説