無料会員登録
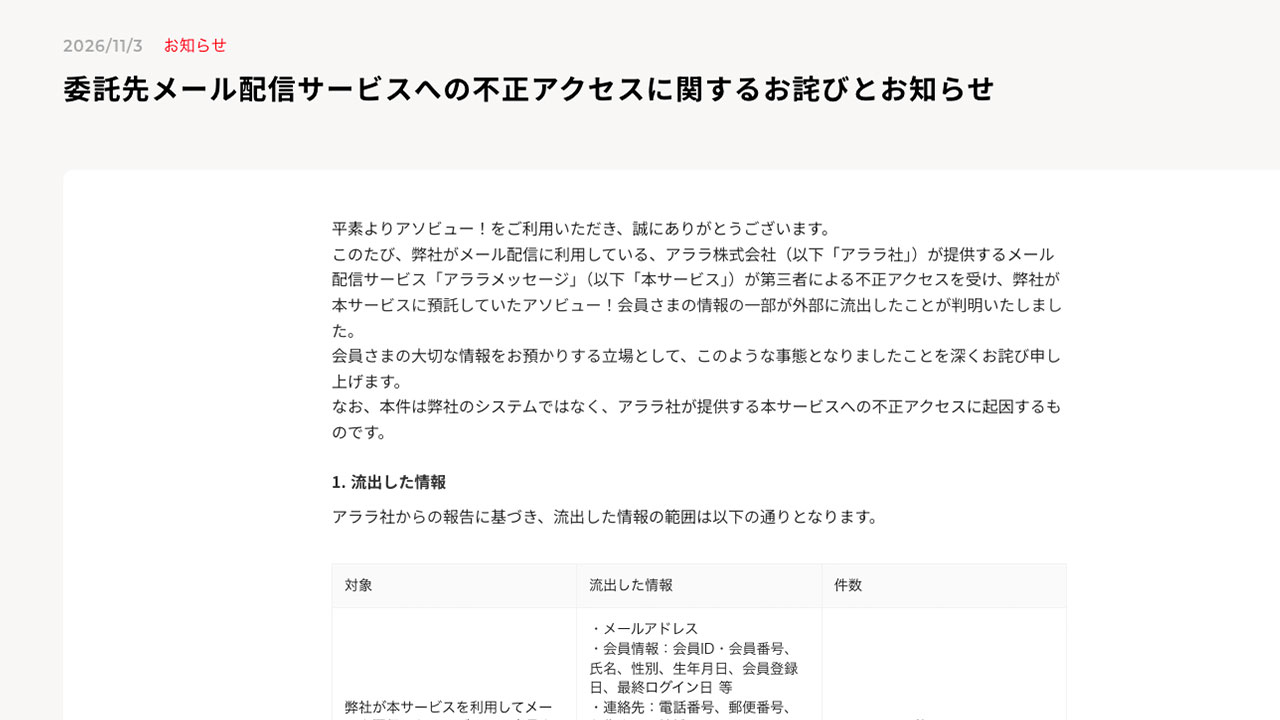
アソビューは11月3日、委託先のメール配信サービス「アララメッセージ」への不正アクセスにより、同社が預けていた会員情報の一部が外部に流出したと発表した。流出件数は15,821,184件(約1,582万件)という。流出した情報の対象会員の特定は未了で、アソビュー自身のシステムへの侵入ではないとされる。

概要
アソビューが運営する「アソビュー!」の会員情報が、メール配信を委託していたアララ株式会社のサービスから流出した。アソビューは、本件は自社のシステムではなく、アララ社が提供するサービスへの不正アクセスに起因するものだとしている。
アソビューの発表によると、時系列は次のとおり。
11月2日、アソビューはアララから、持ち出されたデータに自社の預託分が含まれるとの報告を受けた。同日、アララメッセージを使うメール配信をすべて停止し、管理画面のパスワードやAPIキーなどの認証情報を無効にした。
11月3日、アララから流出件数と項目について報告を受けた。アソビューは同日、流出の事実と内容を公表した。
アララ側の経緯は、同社の発表で次のように示されている。アララの親会社であるペイクラウドホールディングスは10月29日、10月28日に確認した不正アクセスでメールアドレス約301万件が外部に持ち出されたと公表した。その後の調査で被害範囲が広がり、11月2日に第2報を発表した。アララは10月31日にサービスの提供をすべて停止した。再開時期は未定とされる。
原因について、アララはWebサーバーの脆弱性に加え、システム環境の問題も関係しているとして調査を続けているとされる。侵入経路の詳細は公表されていない。
被害・影響の範囲
アソビューの発表によると、流出した情報は、同社がアララメッセージでメールを配信した会員のものである。項目は、メールアドレス、会員ID・会員番号、氏名、性別、生年月日、会員登録日、最終ログイン日、電話番号、郵便番号、お住まいの地域などである。チケットの購入日時、種類、購入枚数、利用施設名、利用日時、参加人数、キャンセルの有無といった購入・利用情報も含まれる。
パスワードとクレジットカード情報は、アララメッセージに預託しておらず、流出の対象に含まれない。
件数は15,821,184件である。この数字は、重複を除いた会員人数を示すものではないとされる。
対象会員の特定は未了で、流出したメールアドレスがどの会員のものかは、まだ分かっていない。現時点で、悪用の被害は確認されていないという。
影響はアソビューにとどまらない。アララの第2報では、影響は最大約380社の契約企業に及ぶと説明されている。TKCは、漏えい対象に自社システムの利用者のメールアドレスが最大223万812件含まれると公表した。アララのサービスからは、クレジットカード会社を装う不審メールが最大約713万通送られたとされる。
企業・団体の対応
アソビューは、会員の大切な情報を預かる立場として深くお詫びすると述べている。
技術的な措置として、11月2日にアララメッセージ経由のメール配信を全て止め、認証情報を無効化した。個人情報保護委員会と日本情報経済社会推進協会(JIPDEC)には、3日に速報する予定だという。
対象会員への連絡は、アララの調査結果を待って進める方針である。アソビューは情報を受領後、会員データと照合して個別に連絡するとされる。
利用者への注意喚起も出している。対象者が判明するまでの間、すべての会員に不審なメールやSMS、電話への注意を呼びかけている。返金、キャンセル、当選、本人確認などを口実に個人情報や金銭を求める連絡への警戒を求めている。
アソビューがメールやSMS、電話でパスワードやクレジットカード情報を尋ねることはないとしている。不審なURLの先でカード情報を入力してしまった場合は、速やかにカード発行会社へ連絡するよう促している。
アララは、不正に使われた認証情報の無効化や、各サーバーの通信の遮断を実施した。侵入経路の特定や認証情報の全面変更などを行ったうえで、サービス再開を判断するとしている。
編集部コメント(読者企業が取るべき対策)
今回の事案では、委託先が持つ顧客データが、自社システムが無事でも流出した。預けたデータの範囲を把握していないと、発生時の影響評価と本人通知が遅れる。外部サービスに預けた情報は、自社の管理対象として棚卸ししておく必要がある。
預託データの棚卸し
メール配信やSMS配信など、外部に顧客データを渡しているサービスを一覧にする。サービスごとに、預けている項目、件数、保管期間を整理する。
氏名や生年月日、購入履歴まで預けている場合は、本当に必要な項目かを見直す。
委託先への確認事項
委託先には、データの保管場所、アクセス権限、ログの保存期間を確認する。脆弱性対応の体制や、事故時の報告期限と連絡窓口も契約で明確にする。
本件では対象会員の特定に時間がかかっている。事故時に、誰のどの情報が出たかを委託先がどれだけ早く示せるかも確認したい。
フィッシング対策
流出した連絡先を使った、なりすましメールやSMSが送られるおそれがある。自社からの連絡で、パスワードやカード情報を尋ねないことを顧客に周知しておく。
送信ドメイン認証のSPF、DKIM、DMARCを設定し、なりすましメールを受信側で判別しやすくする。
認証情報の管理
委託先の管理画面のパスワードやAPIキーは、定期的に変更し、利用者と権限を絞る。可能なら多要素認証やIPアドレス制限を使う。
事故の連絡を受けたら、これらの認証情報を直ちに無効化できる手順を決めておく。
顧客への情報提供
公表の際は、流出した項目、含まれない情報、注意すべき連絡の例を、分かりやすく示す。対象者が未確定の間も、全顧客向けに注意喚起を出す。
問い合わせ窓口を設け、対象者判明後の個別連絡の方法と時期を告知する。
なお、対象会員の特定、侵入経路、サービス再開時期は現在調査中とされている。今後の続報に注意されたい。
出典
- 委託先メール配信サービスへの不正アクセスに関するお詫びとお知らせ(アソビュー)
- 当社が提供する「アララメッセージ」への不正アクセスによる情報流出およびサービス停止について(第2報)(アララ)
- アソビュー会員1,582万件が流出、氏名や生年月日も…あなたは対象か、特定は未了(ビジネス+IT/Yahoo!ニュース)
- アソビュー、会員情報1582万件が流出 チケットの購入・利用履歴も(CNET Japan/Yahoo!ニュース)
- ペイクラウドHD、「アララ メッセージ」への不正アクセスで約7700万件のメールアドレスが流出(INTERNET Watch/Yahoo!ニュース)

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
ヤフージャパンID情報漏洩事件から考える<ユーザーが講じるべき自衛策とは>
休眠IDとは?危険性や必要なセキュリティ対策について徹底解説
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?
Softpedia
サーフェスウェブ
セーフサーチとは?設定・解除方法と勝手にオンになる原因・対処法を徹底解説
ウェブスクレイピング