無料会員登録
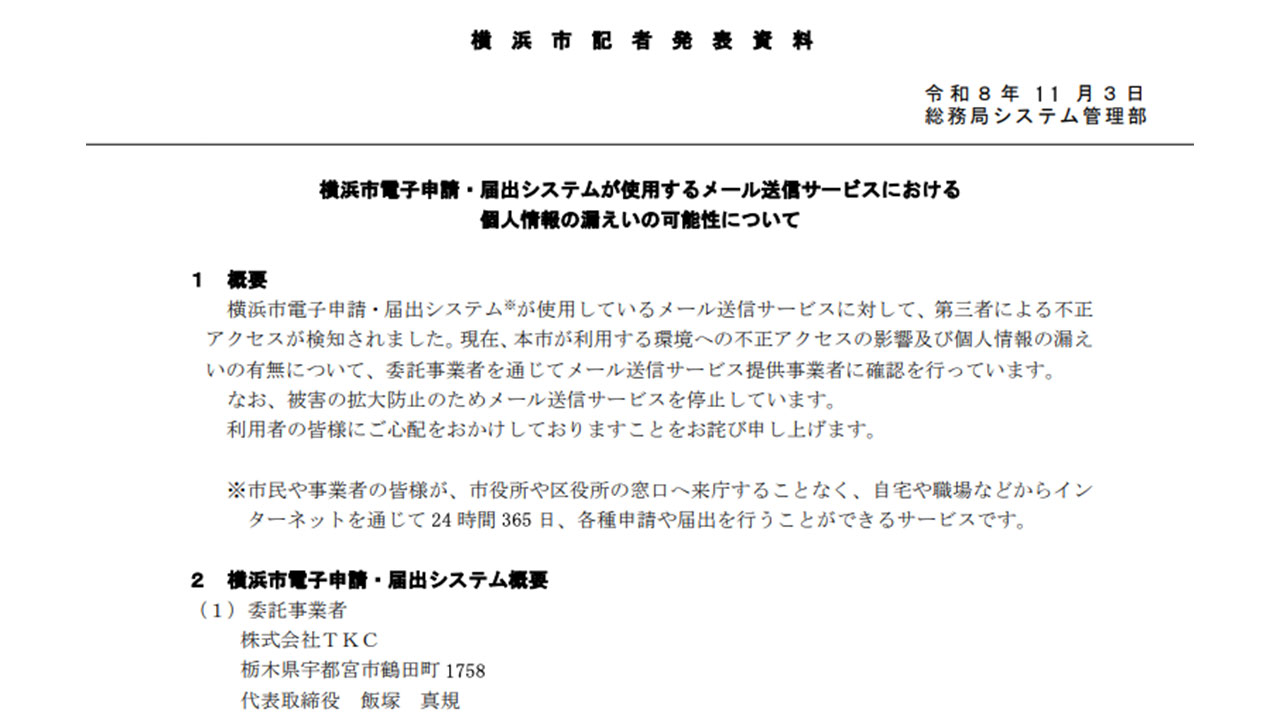
横浜市は11月3日、電子申請・届出システムが使うメール送信サービスに第三者による不正アクセスがあり、個人情報が漏えいした可能性があると発表した。登録約82万件の利用者名やメールアドレスが対象となる可能性があるが、漏えいの有無と件数は調査中で、システムは緊急メンテナンスのため登録やログインができない状態が続いている。

概要
横浜市電子申請・届出システムが使うメール送信サービスで、第三者による不正アクセスが検知された。市は、市が利用する環境への影響と個人情報の漏えいの有無を、委託事業者を通じてサービス提供事業者に確認している。被害の拡大を防ぐため、メール送信サービスは停止されている。
メール送信サービスの提供事業者はアララ株式会社で、システムの委託事業者は株式会社TKCである。市はTKCを通じてアララに影響を確認している。
横浜市の発表によると、時系列は次のとおり。
10月31日17時31分ごろ、委託事業者から市に連絡があった。セキュリティ上の予防措置として緊急メンテナンスを行うため、メール送信サービスを停止するという内容だった。17時40分ごろ、メール送信サービスが停止された。
11月1日12時41分ごろ、委託事業者から報告があった。サービス提供事業者の確認の結果、第三者による不正アクセスが検知されたという。
11月2日9時ごろ、サービス提供事業者が不正アクセスによる情報流出とサービス停止について自社ホームページに掲載した。18時ごろ、委託事業者から情報漏えいの可能性について報告があった。影響を受けるシステムに、横浜市電子申請・届出システムも含まれていた。
原因や侵入経路について、市の発表に記載はない。アララは10月29日の初報で、一部環境のWebサーバーの脆弱性を第三者に悪用されたとされる。ただし、横浜市が利用する環境が同じ環境かどうかは公表されていない。
アララは11月2日の第2報で、被害の規模を拡大して公表した。約7,700万件のメールアドレスが外部に持ち出されたと発表し、10月31日にはサービスの提供をすべて停止した。この件数には、持ち出されたおそれがある分も含まれ、精査中とされる。
被害・影響の範囲
漏えいの可能性がある情報は、利用者のメールアドレスと利用者名などである。対象件数などはTKCとアララが確認している。市の発表の範囲では、氏名やメールアドレス以外の項目が含まれるかどうかは確認できていない。
登録約82万アカウントについて、漏えいの有無が調査されている。この数字は利用者の登録数であり、実際に漏えいした件数ではない。実際の漏えい件数は調査中である。
二次被害の報告は、市の発表では確認できていない。ただし、アララのサービスが悪用された事例は別に報告されている。TKCは、送信元news@arara.comからクレジットカード会社を装ったメールが送信されていると注意を呼びかけている。
システムの利用にも影響が出ている。市の発表では、緊急メンテナンスのため、利用者登録やログインができない状況とされる。ログインが必要な手続きは、この影響を受けている。
影響は横浜市以外にも広がっている。TKCは一部システムのメール配信業務をアララメッセージに委託していると説明している。神戸新聞社も、メールマガジン受信者のメールアドレス約4万件が漏えいしたとの連絡を11月2日に受けたと公表した。
企業・団体の対応
横浜市は、利用者に心配をかけたことをおわびした。あわせて、委託事業者を通じて影響の確認を進めている。
市は登録者に対し、不審なメールやSMSに十分注意するよう呼びかけている。身に覚えのないメールは、記載されたURLへのアクセスや添付ファイルの開封を避けるよう求めている。
TKCは11月2日の第1報で、本件はアララのサービスに対する不正アクセスだと説明した。TKCのシステムとデータセンターへの不正アクセスは、現時点で確認されていない。今後はアララと連携して影響範囲を確認し、情報漏えいが発生していた場合は個人情報保護委員会へ報告するとしている。
アララは、不正アクセスを確認した後、該当サーバーをネットワークから切り離して被害拡大の防止策を取ったと説明している。横浜市が警察などへ届け出たかどうかは、公表資料の範囲では確認できていない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、自社が直接侵害されなくても、委託先のさらに先にある再委託先の事故で業務が止まり、利用者情報が漏えいし得ることを示している。メール送信のような裏方の機能でも、止まればログインや本人確認に影響する。事故を想定した確認と、利用者への連絡手順を平時から用意しておきたい。
利用状況の棚卸し
自社のシステムが、どの外部メール配信サービスを使っているかを洗い出す。委託先を経由して使っている再委託先も対象に含める。サービスごとに、保管される情報の項目と件数を把握しておく。
委託先への確認事項
委託先に対し、メール配信などの再委託先と、そこへ渡している情報の範囲を書面で確認する。事故時の連絡期限と報告内容も取り決めておく。今回のように、公表から自社への影響判明まで時間がかかる場合を想定する。
フィッシング対策
漏えいが疑われる場合、利用者宛てに正規サービスを装う不審メールが届くおそれがある。自社の正規の送信元アドレスと、メールで求めない操作を、事前に利用者へ周知する。不審メールを受け取った利用者向けの問い合わせ窓口も用意する。
委託先管理の見直し
メール配信基盤の脆弱性対応やアクセス管理について、委託先の運用状況を定期的に確認する。管理画面への認証強化や、データ出力機能の権限管理も確認項目に加える。契約には、監査や報告に関する条項を盛り込む。
利用者への情報提供
影響が判明した時点で、確認できた事実と調査中の事項を分けて利用者に知らせる。件数が確定していなくても、注意喚起は早期に出す。手続きが止まる場合は、代替の受付方法も併せて案内する。
なお、横浜市の利用者における漏えいの有無と件数、漏えいした情報の項目は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.