無料会員登録
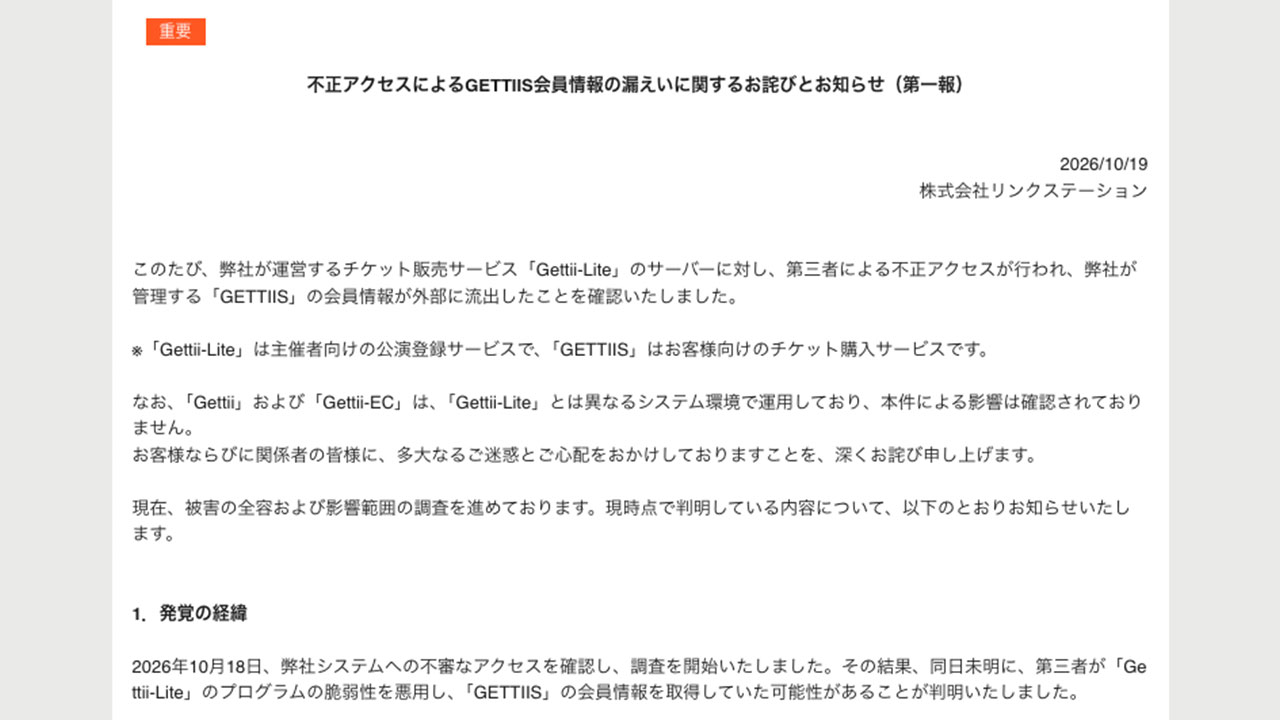
画像:GETTIISより引用
株式会社リンクステーションは2026年10月19日、不正アクセスにより、チケット購入サービス「GETTIIS」の会員情報が外部に流出した可能性があると発表しました。
説明によると、同社は2026年10月18日に不審なアクセスを確認しました。調査の結果、2026年10月18日に第三者が主催者向け公演登録サービス「Gettii-Lite」の脆弱性を悪用し、会員情報を取得した可能性が判明しました。
流出した、または流出のおそれがある情報は、会員ID、氏名、電話番号、メールアドレス、郵便番号、性別、生年月日、ハッシュ化されたパスワードです。カード番号の先頭・末尾各4桁、名義、有効期限を暗号化した情報も含まれますが、漏えい情報だけではカード決済はできないとしています。対象範囲や件数は調査中です。
同社は対象サーバーの切替と脆弱性対策を完了しています。対象者には順次個別に連絡し、利用者にはパスワードの変更と不審な連絡への注意を呼びかけています。今後も原因や影響範囲の調査を進める方針です。
参照不正アクセスによるGETTIIS会員情報の漏えいに関するお詫びとお知らせ(第一報)|GETTIIS

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
プライバシーマーク・Pマーク取得の4つのメリット
サイバー攻撃の被害事例18選【2026年9〜10月最新版】情報漏洩・サービス停止とAI時代の対策
ワイジェイFX(YJFX!)元従業員の持ち出しにより顧客情報18万件が流出
3つの要因による内部犯行の情報漏えいとその対策
PII
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
2012年に発生したベクターでの大規模情報漏洩事件について
論理爆弾