無料会員登録
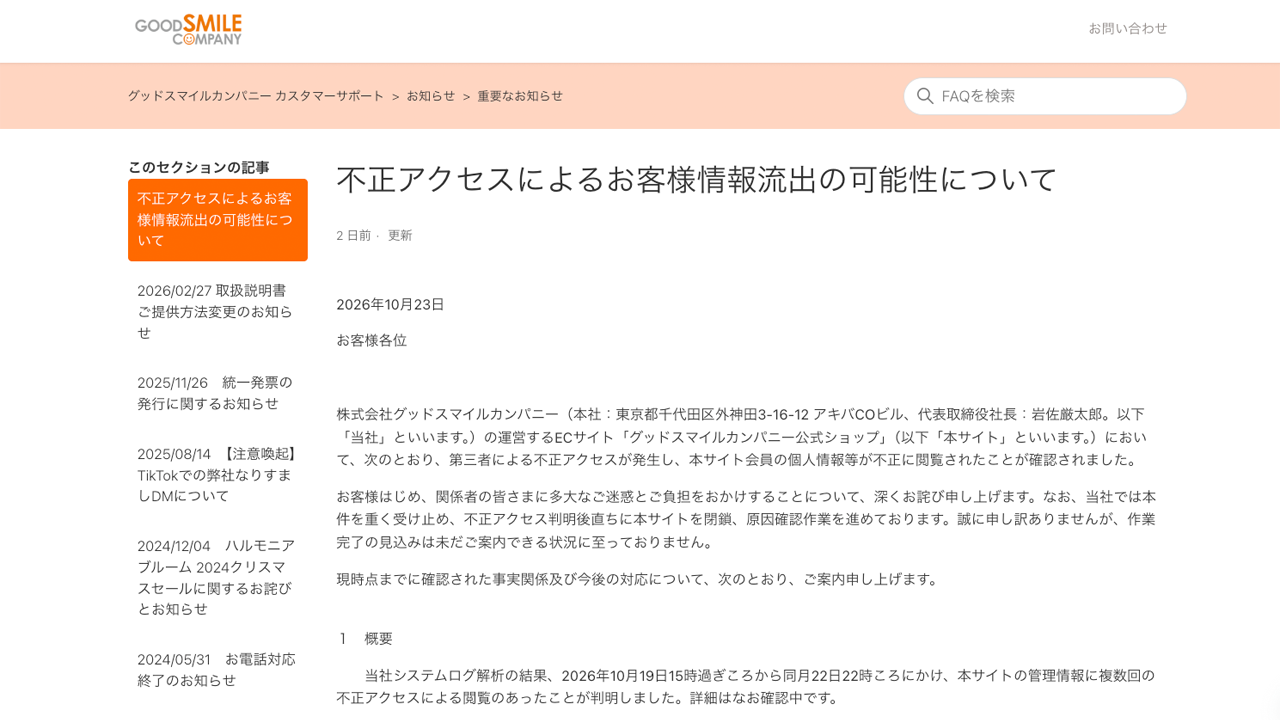
画像:株式会社グッドスマイルカンパニーより引用
株式会社グッドスマイルカンパニーは2026年10月23日、運営する公式ショップが第三者による不正アクセスを受け、会員の個人情報などが不正に閲覧されたと発表しました。
説明によると、システムログの解析により、2026年10月19日から2026年10月22日にかけ、管理情報への複数回の不正アクセスが判明しました。同社は脆弱性を悪用されたことが原因とみており、判明後にサイトを閉鎖。公表時点で作業完了の見込みは明らかにしていません。
閲覧された可能性があるのは氏名、住所、電話番号、メールアドレスなどの基本情報と、商品名や金額、配送先などの注文情報です。クレジットカードのブランド、番号の下4桁、有効期限も含まれますが、カード名義、番号の下4桁を除く部分、セキュリティコードは対象外です。対象件数は公表されていません。
同社は原因とみられる脆弱性の改修などを実施し、2026年10月23日に個人情報保護委員会へ報告しました。調査を継続し、対象となる可能性がある会員には確認後、順次メールで個別に連絡する予定です。また、不審なメールや電話、SMSへの注意を呼び掛けています。
参照不正アクセスによるお客様情報流出の可能性について|株式会社グッドスマイルカンパニー

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
PII
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
SIMスワッピング
ジャパネットたかたが起こした個人情報漏洩事件について
セディナ個人情報漏洩事件から考える<内部犯行が企業に与えるダメージの大きさ>
サイバー攻撃の被害事例8選【2026年9〜10月】情報漏洩・サービス停止とAI時代の対策
BidenCash
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>