無料会員登録
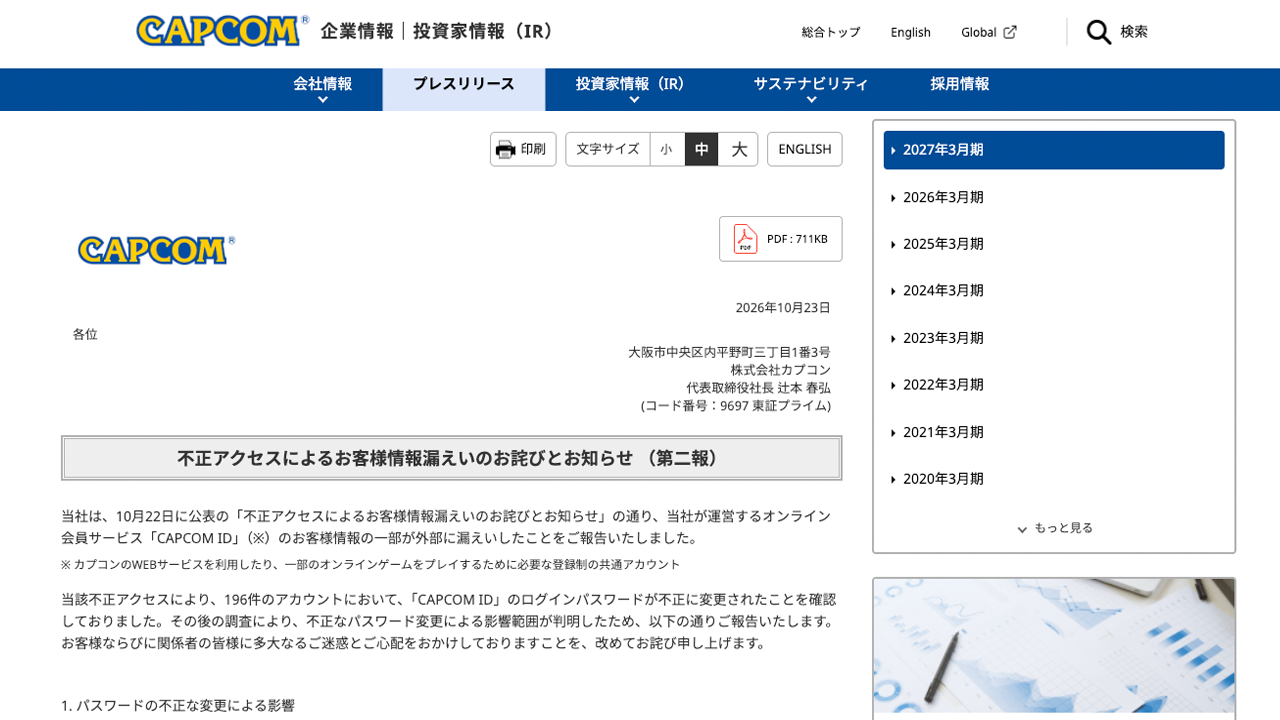
画像:株式会社カプコンより引用
株式会社カプコンは2026年10月23日までに、オンライン会員サービス「CAPCOM ID」への不正アクセスにより、全世界で1,177万4,247件の顧客情報が漏えいしたと明らかにしました。
説明によると、同社は2026年10月19日に不正アクセスの痕跡を発見し、アクセスを遮断しました。同社は2026年10月20日に対策本部を設置しましたが、情報漏えいと一部アカウントのパスワードの不正変更が確認されました。漏えいした情報はメールアドレスやログイン日時、IPアドレスなどで、うち43件では生年月日や性別なども含まれます。また、パスワードが不正変更された196件のうち、国内19件で通販サイト「イーカプコン」にも不正アクセスがあり、氏名、住所、電話番号、購入履歴なども対象と説明しています。
同社は緊急対策と対象アカウントのパスワードリセットを実施済みで、対象者への個別連絡を進めています。影響範囲の調査は完了しており、今後は関連サービスの監視と再発防止策を実施し、情報セキュリティ体制を強化する方針です。
参照不正アクセスによるお客様情報漏えいのお詫びとお知らせ|株式会社カプコン
参照不正アクセスによるお客様情報漏えいのお詫びとお知らせ (第二報)|株式会社カプコン

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!