無料会員登録
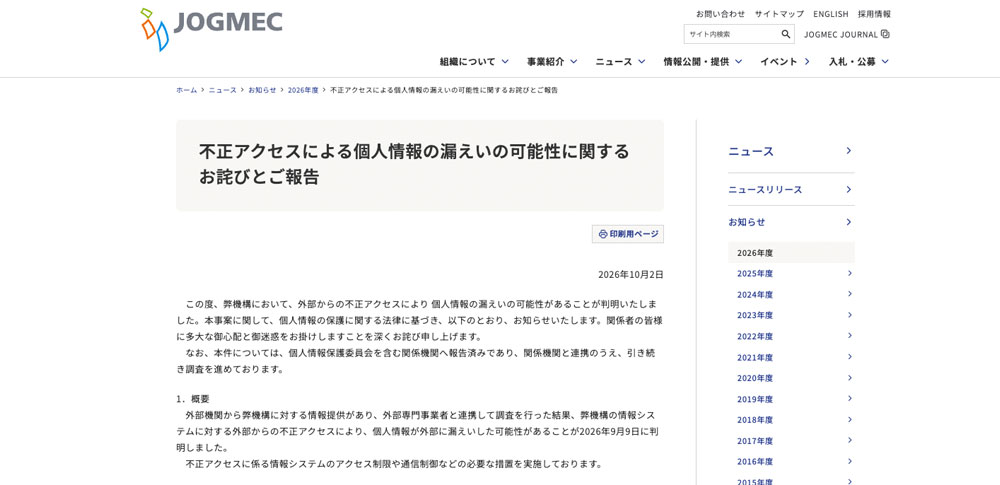
画像:独立行政法人 エネルギー・金属鉱物資源機構より引用
独立行政法人エネルギー・金属鉱物資源機構(JOGMEC)は2026年10月2日、外部からの不正アクセスにより、個人情報が漏えいした可能性があると発表しました。
JOGMECによると、外部機関からの情報提供を受け、外部専門事業者と連携して調査した結果、2026年9月9日に漏えいの可能性が判明しました。対象となるのはメールアドレス計約8,500件で、役職員の約1,100件と、機構以外の約7,400件です。機構は現在、対象の情報システムにアクセス制限や通信制御などの措置を実施しています。
2026年10月2日の発表時点では、対象の情報が不特定多数に公開された事実や、不正に利用された事実は確認されていません。漏えいした可能性のある個人情報について確認を進め、対象者を特定したうえで、順次個別に連絡する方針です。今後は、原因究明を続け、アクセス制限、認証機能、監視機能の強化などの再発防止策を策定します。関係者に謝罪し、情報セキュリティ対策の強化に努めるとしています。
参照不正アクセスによる個人情報の漏えいの可能性に関するお詫びとご報告|独立行政法人 エネルギー・金属鉱物資源機構
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
CISA
IIoT
【身近なセキュリティリスク】新型iPhone発売の便乗詐欺に注意!
サンナチュラルズで起きた約6,000件のクレカ情報漏洩事件について
ウイルスメールの現状と4つの見分け方
APT29
USBメモリで外部に情報を持ち出す際に注意すべき3つのこと
セキュリティストラテジストとは?仕事内容や資格、今後の需要など徹底解説