
 無料会員登録
DHS(Department of Homeland Security/米国国土安全保障省)は、2002年11月に設立された米国の連邦政府機関です。2001年9月11日の同時多発テロを契機に、テロ対策・国境管理・サイバーセキュリティ・災害対応などを一元管理する目的で創設されました。現在は22以上の機関・部局を統合し、約26万人の職員を抱える巨大な政府機関です。
DHSに注目すべき最大の理由は、その傘下にあるCISA(サイバーセキュリティ・インフラセキュリティ庁)が発信する脅威情報・ガイドライン・脆弱性カタログが、米国政府だけでなく世界中の民間企業のサイバーセキュリティ対策の基準として活用されているからです。
日本企業も、CISAが発行するガイドラインや脆弱性情報を参照することで、自社の対策水準を国際標準に引き上げることができます。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
DHSとは?設立背景と役割
DHSは9.11テロ後の2002年、国家安全保障に関わる22の連邦機関を統合して発足しました。それ以前は、FBI・CIA・税関・移民局・沿岸警備隊などがそれぞれ独立して活動しており、情報共有の遅れや縦割り行政がテロを防ぎきれなかった反省から生まれた組織です。
DHSのミッションは「米国を安全・安心・強靭(レジリエント)にすること」と定義されており、具体的にはテロ防止、国境管理と移民の適正管理、サイバーセキュリティと重要インフラ保護、自然災害や人為的災害への備えと対応の4本柱で構成されています。このうちサイバーセキュリティ領域がCISAを中心に急速に強化され、民間企業との連携も深まっています。
DHSの組織構造とサイバーセキュリティ関連部局
DHSは多数の構成機関を持ちます。サイバーセキュリティに特に関係する部局を解説します。
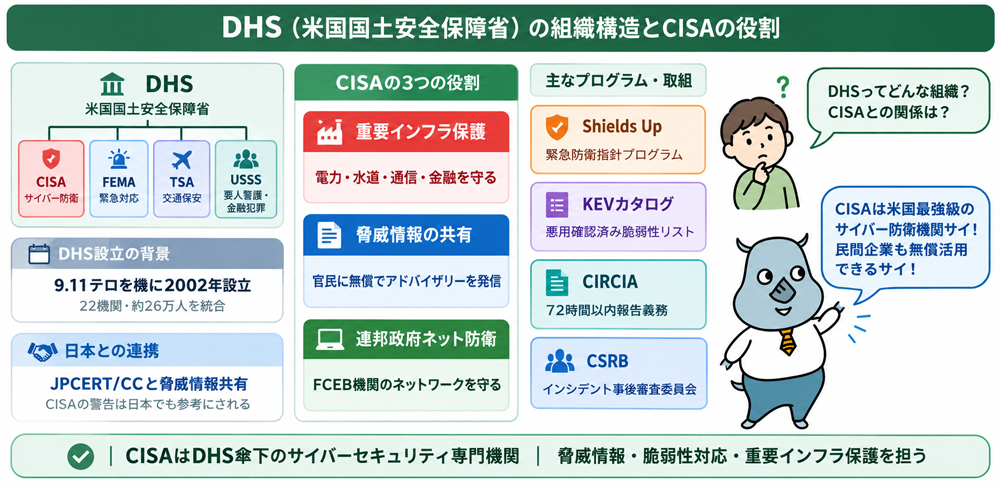
CISA(サイバーセキュリティ・インフラセキュリティ庁)
2018年に設立されたDHS傘下の専門機関で、米国のサイバーセキュリティ対策の中核を担います。連邦政府ネットワークの保護だけでなく、民間の重要インフラ事業者や企業向けにも脅威情報・ガイドライン・無償ツールを提供しています。詳細は次節で解説します。
USSS(米国シークレットサービス)
大統領警護で知られますが、ランサムウェア・なりすまし・ビジネスメール詐欺(BEC)など金融システムを標的にしたサイバー犯罪の捜査も担当しています。全米に「サイバー詐欺タスクフォース(CFTF)」を設置し、法執行機関・検察・産業界と連携して捜査を行っています。
ICE HSI(移民・関税執行局捜査部)
「サイバー犯罪センター(C3)」を運営し、国境をまたいだサイバー犯罪捜査を専門に担当。ダークウェブ上の違法市場の摘発や児童搾取・サイバー犯罪の国際捜査で実績を上げています。
FEMA(連邦緊急事態管理庁)
自然災害・テロ・大規模サイバーインシデントなどの緊急事態への対応・復旧支援を行います。重大なサイバー攻撃が社会インフラに影響した場合の復旧フェーズでFEMAが関与することがあります。
TSA(運輸保安局)
航空・鉄道・パイプラインなど交通インフラのセキュリティを管轄。2021年のColonial Pipelineランサムウェア攻撃を受け、パイプライン事業者向けのサイバーセキュリティ要件を強化したセキュリティ指令を発令したことで注目されました。
CISA(サイバーセキュリティ・インフラセキュリティ庁)とは
CISA(Cybersecurity and Infrastructure Security Agency)は、米国の重要インフラをサイバー攻撃や物理的脅威から守ることをミッションとするDHA傘下の専門機関です。2018年の「サイバーセキュリティ・インフラセキュリティ庁法」によりNPPDから改組・格上げされ、独立した機関として発足しました。
CISAの最大の特徴は、連邦政府のサイバー防衛だけでなく、民間企業・地方自治体・教育機関など非政府組織へも無償で脅威情報・ガイドライン・ツールを提供している点です。「国家のサイバーセキュリティリスクを理解・管理・低減するための国家的取り組みを主導する機関」と位置づけられ、国内外の民間企業にも多大な影響を与えています。
押さえておきたいCISAの主要施策
CISAは多様なプログラムを展開しています。特に注目すべき4つの主要施策を解説します。
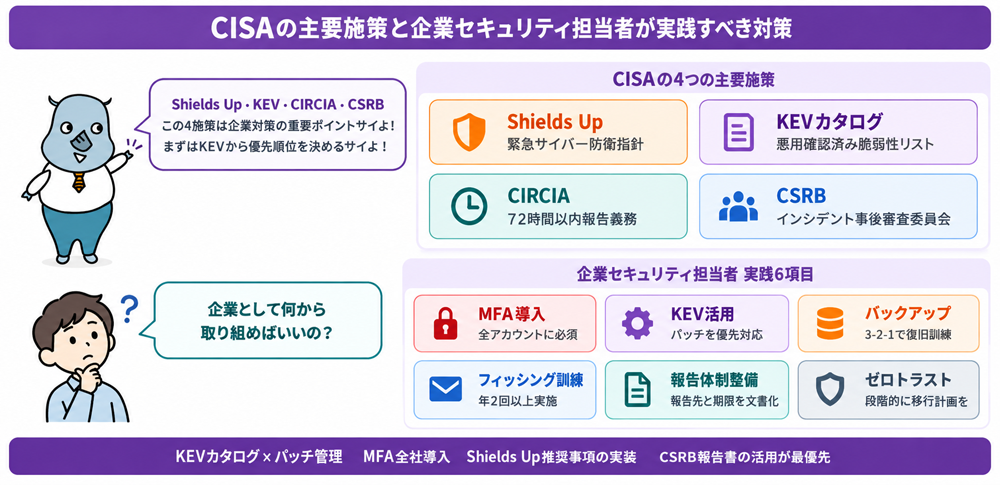
①Shields Up(シールズアップ):緊急時の総合防衛指針
「Shields Up」は、CISAが重大なサイバー脅威の高まりを受けて発動する、組織向けの緊急セキュリティ強化プログラムです。2022年にロシアのウクライナ侵攻を受けて本格展開され、「規模の大小を問わずすべての組織がサイバーインシデントへの対応準備をしなければならない」という明確なメッセージが世界に発信されました。
Shields Upが推奨する主な行動として、多要素認証(MFA)の全アカウントへの適用、ランサムウェア対応チェックリストの整備と訓練、すべてのデバイスへのアンティウイルス導入、フィッシング対策のための従業員教育、そして24時間以内のインシデント報告体制の構築が挙げられています。
ランサムウェアについてはCISAは「身代金の支払いを推奨しない」と明示しており、事前のバックアップ体制と復旧計画の整備が不可欠とされています。
②KEVカタログ(既知悪用脆弱性カタログ):パッチ管理の国際標準
KEV(Known Exploited Vulnerabilities)カタログは、実際にサイバー攻撃で悪用が確認された脆弱性をCISAが一元管理するデータベースです。2021年11月に運用開始し、現在1,000件以上の脆弱性が登録されています(2025年時点)。
米国連邦政府機関はKEVに登録された脆弱性について、原則として14日以内のパッチ適用が義務付けられています。義務対象は連邦政府機関のみですが、民間企業にとっても「今すぐ対応すべき脆弱性のリスト」として世界標準の参照情報になっています。
KEVカタログはCISAの公式サイトから無償でダウンロード・閲覧でき、多くのSIEM・脆弱性管理ツールと連携しています。自社の脆弱性管理にKEVを組み込むことで、攻撃者に実際に使われているリスクの高い脆弱性を優先対応できます。
③CIRCIA(サイバーインシデント報告法):インシデント報告の新義務
CIRCIA(Cyber Incident Reporting for Critical Infrastructure Act)は2022年に成立した法律で、重要インフラ事業者に対してサイバーインシデントの72時間以内の報告と、ランサムウェア支払いの24時間以内の報告をCISAに義務付けるものです。実施規則は段階的に策定中(2025年時点)ですが、対象業種は電力・水道・金融・通信・ヘルスケアなど16の重要インフラセクターとされています。
日本企業であっても米国に拠点や事業を持つ場合、または米国の重要インフラに関わるサービスを提供する場合は対象となる可能性があります。DHSはCIRCIAの報告要件の統一化(Cyber Incident Reporting Council)を進めており、今後は各業界・各省庁の報告義務が一本化される方向です。
④CSRB(サイバー安全審査委員会):インシデント事後分析と改善勧告
CSRB(Cyber Safety Review Board)は、航空分野のNTSB(国家運輸安全委員会)をモデルに2022年に設立された官民合同の独立諮問機関です。重大なサイバーインシデントの事後分析を行い、業界全体の改善につながる勧告をまとめるのが役割です。
初の審査対象はLog4Shell(Log4j脆弱性)で、19項目の改善勧告を発表。その後、Lapsus$グループ、Microsoft Exchange Onlineへの国家支援型攻撃なども審査対象となりました。CSRBの報告書は公開されており、企業のインシデントレスポンス計画や再発防止策の参考資料として活用できます。
DHS/CISAと日本企業の関係
DHSとCISAは米国の政府機関ですが、日本企業にも以下の点で直接・間接的な影響があります。
日米のサイバーセキュリティ連携
日本のNISCや警察庁、JPCERTコーディネーションセンター(JPCERT/CC)はCISAと緊密に連携しており、CISAが発信した脅威情報・アドバイザリーは日本語訳・要約されてJPCERT/CCや情報処理推進機構(IPA)を通じて日本国内に発信されています。
つまりCISAが「この攻撃グループが活動中」「この脆弱性が悪用されている」と発表すると、短期間で日本のセキュリティ機関も同様の注意喚起を行います。
米国拠点を持つ日本企業への直接適用
米国に子会社・事業拠点を持つ日本企業は、CIRCIAの報告義務やTSAのセキュリティ指令など、CISAを通じた規制の直接対象となる場合があります。米国の金融規制(SECのサイバーセキュリティ開示規則)との連携も進んでいるため、上場・M&Aを検討する企業はCISAの要件を把握しておく必要があります。
CISAガイドラインの自主的な活用
義務対象でなくても、CISAが提供するゼロトラストアーキテクチャガイダンス・クラウドセキュリティ(SCuBAプロジェクト)・OTセキュリティ・サプライチェーンセキュリティなどのガイドラインは、最新の国際水準を把握する上で非常に有用です。これらのガイドラインは英語で公開されており、無償で閲覧・活用できます。
被害事例から学ぶCISAの対応
被害事例①:Log4Shell(Log4j脆弱性)—— CISAが「壊滅的」と評した史上最大級の脆弱性
2021年12月に公開されたLog4j(Javaの広く使われるログライブラリ)の脆弱性「Log4Shell(CVE-2021-44228)」は、CISAが「過去最も深刻な脆弱性のひとつ」と表現するほどの影響範囲を持ちました。
世界中のWebサービス・クラウドシステム・IoT機器に組み込まれていたLog4jが影響を受け、CISAは即座にKEVカタログに登録するとともに、連邦機関に対して数日以内のパッチ適用を命じました。さらにCSRBが初の審査対象としてLog4Shellを取り上げ、「オープンソースソフトウェアのセキュリティ維持を支援するための持続可能な資金拠出の仕組みが必要」など19項目の勧告を発表しました。
このインシデントはソフトウェアサプライチェーンの脆弱性管理の重要性を世界に再認識させ、SBOM(ソフトウェア部品表)の整備を加速させる契機となりました。
被害事例②:Colonial Pipelineランサムウェア攻撃 —— インフラ事業者のサイバー規制強化の転換点
2021年5月、米国最大の燃料パイプライン事業者Colonial Pipelineがランサムウェア「DarkSide」の攻撃を受け、米国東海岸の燃料供給が6日間にわたって停止しました。同社は約75ビットコイン(約440万ドル相当)の身代金を支払いましたが、これを受けてDHSのTSAは史上初のパイプライン向けサイバーセキュリティ指令を発令。
インシデントの24時間以内報告義務、CISAによるセキュリティ審査の義務化、サイバーセキュリティ緊急対応計画の策定義務が課されました。このインシデントはOT(制御システム)環境のセキュリティが産業インフラ全体のリスクに直結することを示し、制御システムセキュリティへのCISAの関与を大幅に強化する契機となりました。
CISAは「ICS-CERTアドバイザリー」を通じて制御システムの脆弱性情報を継続的に発信しており、製造業・エネルギー・公共インフラに関わる企業は必ず参照すべき情報源です。
セキュリティ担当者向け実践チェックリスト
CISAの推奨事項・ガイドラインをもとに、今すぐ確認すべき12項目を整理しました。
【基本対策】即時実施すべき6項目
- 全社員のすべてのアカウント(業務システム・クラウド・VPN)に多要素認証(MFA)を適用する
- CISAのKEVカタログと自社のシステムを照合し、登録済み脆弱性のパッチ適用を優先対応する
- エンドポイント保護(EDR/アンチウイルス)を全デバイスに導入・最新化する
- フィッシング訓練を少なくとも年2回実施する
- 3-2-1バックアップ(3つのコピー・2種類のメディア・1つをオフサイト保管)と復旧訓練を実施する
- 重大インシデント時の報告ルートと報告期限(自社・規制当局・取引先)を文書化する
【高度な対策】体制構築として取り組む6項目
- ゼロトラストアーキテクチャへの移行計画を策定し、段階的に実装を進める
- サードパーティ(ベンダー・委託先)のサイバーリスク評価を定期的に実施する(サプライチェーン攻撃対策)
- 重要システムのSBOM(ソフトウェア部品表)を整備し、オープンソースコンポーネントの脆弱性追跡体制を確立する
- OT(制御システム・産業用機器)をITネットワークから適切に分離し、OT特有の脆弱性管理を行う
- CISAのアドバイザリー・アラートをメール購読し、脅威インテリジェンスとして社内展開する仕組みを整える
- インシデントレスポンス計画(IRP)を年1回以上更新し、卓上演習またはシミュレーション訓練を実施する
よくある質問(FAQ)
Q. DHSとCISAはどう違うのですか?
A. DHSは米国国土安全保障省全体の名称で、テロ対策・国境管理・サイバーセキュリティ・災害対応など幅広いミッションを持つ省庁です。CISAはそのDHSの傘下に置かれた専門機関で、サイバーセキュリティと重要インフラセキュリティに特化しています。直接関係するのはほとんどの場合CISAですが、ランサムウェア捜査や金融サイバー犯罪についてはUSSSやICEも関連します。
Q. CISAのKEVカタログはどこで見られますか?日本語版はありますか?
A. KEVカタログはCISAの公式サイト(cisa.gov)で無償公開されており、CSVやJSON形式でダウンロードできます。現時点(2025年)で公式日本語版はありませんが、IPAやJPCERT/CCが重要な脆弱性については日本語での注意喚起を発出しています。
多くの商用脆弱性管理ツール(Tenable・Rapid7・Qualysなど)もKEVとの連携機能を提供しており、自社の脆弱性スキャン結果とKEVを自動照合できます。
Q. CISAのShields Upは日本企業でも活用できますか?
A. はい、活用できます。Shields Upの推奨事項(MFA・パッチ管理・ランサムウェア対策・インシデント報告体制など)は、米国企業に限らず普遍的に有効なサイバーセキュリティ対策です。特にShields Upが強調する「フィッシング・ランサムウェア・認証情報窃取への備え」は日本企業でも頻発する攻撃であり、そのまま自社のセキュリティ方針に組み込むことができます。
Q. 日本の中小企業がDHS/CISAに対応すべき優先度は高いですか?
A. 米国に拠点や取引がない中小企業であれば、CIRCIA等の法的義務は直接適用されません。ただしCISAが提供するKEVカタログ・Shields Upガイドライン・無償のセキュリティ評価ツールは規模を問わず活用できる実践的なリソースです。
また、大企業のサプライヤーとして取引している場合、大企業が自社のサプライチェーンセキュリティ要件としてCISA基準を適用してくるケースが増えており、中小企業にとっても無関係ではなくなりつつあります。
Q. CSRBの報告書はどのように企業のインシデント対応に役立ちますか?
A. CSRBの報告書はCISA公式サイトで公開されており、実際に発生した重大インシデントの詳細な事後分析と、業界・政府・ソフトウェアベンダーへの具体的な改善勧告が記載されています。
たとえばLog4Shell報告書はソフトウェアサプライチェーン管理とSBOMの必要性を、Microsoft Exchange Online報告書は多要素認証の徹底とクラウド認証設定の重要性を詳述しています。自社のインシデントレスポンス計画の改善や、経営層へのリスク説明資料として活用できます。
Q. CISAのガイドラインはNIST CSFやISO 27001と併用できますか?
A. はい、CISAのガイドラインはNIST Cybersecurity Framework(CSF)をベースに作られており、完全に補完的な関係にあります。NIST CSFの5機能(識別・防御・検知・対応・復旧)の枠組みに、CISAの具体的な推奨事項(KEV対応・MFA・Shields Up)を当てはめると実践的な対策ロードマップが作れます。
ISO 27001とも目的が重なる部分が多く、ISO認証の取得・維持を進めながらCISAガイドラインを参照することで、国際水準と米国基準の両方に対応した体制を構築できます。
まとめ
DHS(米国国土安全保障省)は2002年に設立された米国の巨大な連邦政府機関で、テロ対策・国境管理・サイバーセキュリティ・災害対応を一元管理しています。企業のセキュリティ担当者にとって特に重要なのは、DHS傘下のCISA(サイバーセキュリティ・インフラセキュリティ庁)です。
CISAは4つの主要施策を中心に米国のサイバーセキュリティを主導しています。Shields Upは重大脅威時に発動される緊急防衛指針で、MFA・パッチ管理・ランサムウェア対策・インシデント報告体制の整備を推奨しています。KEVカタログは実際の攻撃で悪用が確認された1,000件超の脆弱性データベースで、パッチ管理の優先順位付けの国際標準として機能しています。
CIRCIAは重要インフラ事業者に72時間以内のインシデント報告を義務付ける法律で、米国拠点を持つ日本企業にも影響します。CSRBはLog4ShellやColonial Pipeline攻撃など重大インシデントの事後分析を行い、業界全体への改善勧告をまとめる官民合同機関です。
CISAのガイドラインは義務ではありませんが、世界で最も実戦的なサイバーセキュリティ情報の一つです。まずはKEVカタログを自社のパッチ管理に組み込むこと、そしてShields Upの推奨12項目を自社のセキュリティチェックリストに取り入れることが、DHS/CISAとの関わりを実務に活かす第一歩となります。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
米国国土安全保障省
CIRCIA法
CISA
サイバーセキュリティ・インフラセキュリティ庁
JCDC
Cyber Threat Alliance
学校で多発する情報漏洩事件|考えられる3つの原因とは
Cyber Spetsnaz















CISAのガイドラインは義務ではなく「推奨」ですが、実際に攻撃者が悪用している手法・脆弱性をもとに作られており、世界で最も実戦的なセキュリティガイダンスのひとつです。KEVカタログのパッチ管理への組み込みとShields Upの推奨事項の実装から始めましょう。