
 無料会員登録
「NISCって名前は聞いたことあるけど、実際に何をしている組織なのか?」と疑問に思っているIT担当者やセキュリティに関心のある方は多いのではないでしょうか。
内閣サイバーセキュリティセンター(NISC)は、日本国内のサイバーセキュリティ対策を総合的に統括する官庁横断型の中枢組織です。政府機関の監視・監査から重要インフラ企業との連携、さらに国際的なサイバー脅威への対応まで、幅広い役割を担ってきました。
本記事では、NISCの基本的な概要・設立背景・主な役割から、企業や個人でも活用できるガイドライン、そして2024年に実施された組織再編まで、IT関連の実務に役立つ情報を体系的に解説します。

NISCとは?内閣サイバーセキュリティセンターの基本
NISC(ニスク)とは、National center of Incident readiness and Strategy for Cybersecurityの略称で、日本語では内閣サイバーセキュリティセンターと呼ばれます。内閣官房に設置された官庁横断型の組織であり、日本全体のサイバーセキュリティ政策の立案・調整・推進を一元的に担う中枢機関として機能してきました。
特定の省庁に属するのではなく、内閣官房という政府全体を横断する立場に設置されているのがNISCの大きな特徴です。これにより、各省庁・重要インフラ事業者・地方公共団体・民間企業と連携しながら、省庁間の縦割りを超えた一体的なサイバーセキュリティ対策の推進が可能になっています。
NISCは単独で日本全体のサイバー攻撃を「防御する」組織ではなく、各機関が適切な対策を実施できるよう政策の企画・立案・調整・監督・支援を行う司令塔的な役割を担っています。いわば、日本のサイバーセキュリティ対策における「司令部」と位置付けることができます。
NISCの設立背景と歴史
NISCが設立された背景には、2000年代から急速に高まったサイバー脅威への危機感があります。インターネットの普及とともに、政府機関・金融機関・電力・通信などの重要インフラがサイバー攻撃の標的となる事例が世界的に増加しました。日本でも、国家機関のウェブサイト改ざんや重要情報の窃取を狙った攻撃が相次ぎ、組織横断的な対応体制の整備が急務とされました。
その流れを受けて、2014年(平成26年)にサイバーセキュリティ基本法が成立・施行されました。これにより、日本のサイバーセキュリティ対策の基本的な枠組みが法律として定められ、翌2015年1月にNISCが正式に設立されました。
2000年代:政府機関や重要インフラへのサイバー攻撃が国際的に増加
2005年:情報セキュリティ政策会議の設置(NISC前身機関)
2014年:サイバーセキュリティ基本法の成立・施行
2015年1月:内閣サイバーセキュリティセンター(NISC)正式設立
2022年:サイバーセキュリティ戦略(第4期)の閣議決定
2024年:国家サイバー統括室(NCO)への改組・発展的解消
設立当初から、NISCはサイバーセキュリティ戦略本部の事務局として機能し、政府全体のサイバーセキュリティ政策の司令塔的役割を果たしてきました。その活動範囲は政府機関のシステム監視から国民向けの普及啓発まで多岐にわたります。
NISCの主な役割・機能
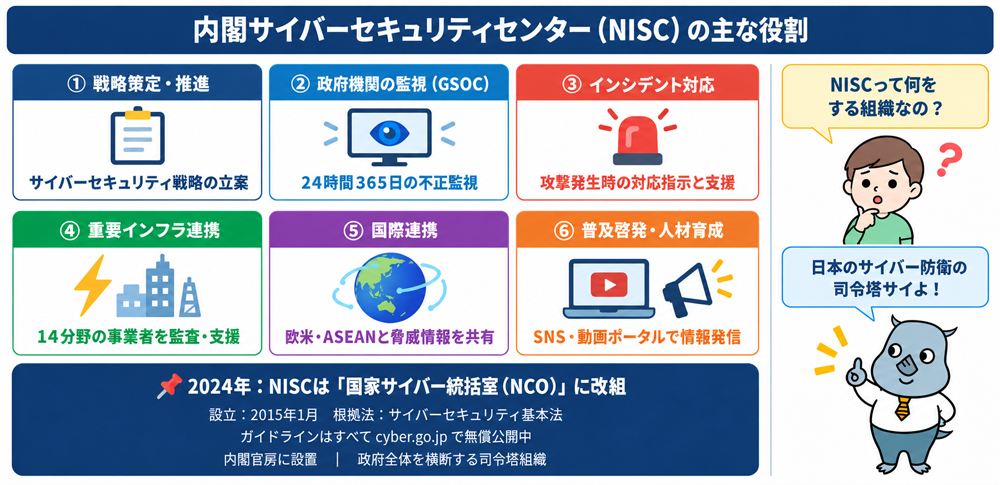
NISCが担ってきた役割は多岐にわたりますが、大きく6つの機能に整理できます。それぞれの内容を詳しく見ていきましょう。
サイバーセキュリティ戦略の策定・推進
NISCの最も重要な役割の一つが、日本全体のサイバーセキュリティ戦略の策定と推進です。サイバーセキュリティ戦略本部(本部長:内閣官房長官)と連携しながら、数年ごとに「サイバーセキュリティ戦略」を閣議決定し、政府・民間・国民が一体となって取り組むべき方針を定めます。
この戦略は、デジタル社会におけるサイバー空間の安全確保・経済成長・社会的安全の三点を柱としており、IT関連企業はもちろん、重要インフラ事業者や一般企業も参照すべき重要な指針となっています。
政府機関の監視・監査(GSOC)
NISCは政府機関全体のサイバー攻撃を監視・検知するためのGSOC(Government Security Operation Coordination team:政府機関情報システムのセキュリティ監視体制)を運用しています。GSOCは24時間365日、各府省庁のシステムへの不正アクセスや攻撃を監視し、異常を検知した場合には迅速に対応指示を行います。
政府機関のネットワークを常時監視し、サイバー攻撃や不正アクセスを早期発見・対応するための仕組みです。NISCが運用する日本政府版のSOC(セキュリティオペレーションセンター)と理解するとわかりやすいでしょう。
また、NISCは各府省庁に対して定期的にペネトレーションテスト(侵入テスト)を実施し、実際に存在する脆弱性を洗い出して対処を指示するなど、能動的な監査機能も担っています。
インシデント対応と情報共有
政府機関や重要インフラ事業者でサイバーインシデントが発生した際、NISCは各機関への対応指示・技術支援・情報共有を行います。インシデントの規模や影響が大きい場合には、関係機関を集めた対処体制を立ち上げ、被害の拡大防止と早期復旧を支援します。
また、攻撃手法や脆弱性情報を組織間で迅速に共有するための情報共有プラットフォームの整備・運用も担っており、日本全体のインシデント対応能力の底上げに貢献しています。
重要インフラ事業者との連携
電力・ガス・水道・通信・金融・医療・交通・物流などの重要インフラ14分野は、サイバー攻撃によって国民生活や経済に深刻な影響を与えるリスクがあります。NISCはこれらの事業者に対して、セキュリティ対策の指針を示す「重要インフラのサイバーセキュリティに係る行動計画」を策定し、各事業者の対策水準の向上を促しています。
情報通信・金融・航空・空港・鉄道・電力・ガス・政府・医療・水道・物流・化学・石油・宇宙の14分野が対象です。これらの事業者はNISCのガイドラインに基づいたセキュリティ対策の実施が求められています。
国際連携
サイバー攻撃は国境を越えて行われるため、国際的な連携が不可欠です。NISCは米国・EU・英国・オーストラリアなどの先進国のサイバーセキュリティ機関と脅威情報を共有するとともに、ASEANなどの新興国に対して技術支援や能力構築支援も実施しています。また、二国間・多国間のサイバー対話を通じた外交的なサイバー安全保障の強化にも取り組んできました。
国民への普及啓発と人材育成
NISCは「サイバーセキュリティ月間(毎年2月)」の実施や、SNS(X・Facebook・YouTube)を通じた脅威情報の発信、「サイバーセキュリティ普及啓発動画ポータル」の運営など、国民へのサイバーセキュリティ意識向上のための取り組みを行っています。また、政府機関のセキュリティ人材育成のための研修プログラムの整備にも力を入れてきました。
NISCが発行するガイドライン・政策文書
NISCは政府機関・重要インフラ事業者・民間企業が参照すべき各種ガイドラインを策定・公開しています。IT担当者が実務で活用できる代表的な文書を紹介します。
政府機関等のサイバーセキュリティ対策のための統一基準群
政府機関と独立行政法人を対象とした情報セキュリティ対策の基準書です。情報の機密性・完全性・可用性を確保するための具体的な要件が定められており、「統一基準」と「政府機関統一基準ガイドライン」から構成されています。民間企業が自社のセキュリティポリシー策定の参考として活用することも可能です。
サイバーセキュリティ戦略
3〜5年ごとに閣議決定される日本全体のサイバーセキュリティの方向性を示す最上位の政策文書です。デジタル社会推進・経済安全保障・国民生活の安全確保という3つの視点から、政府・民間・個人が取り組むべき施策の全体像が示されています。
重要インフラのサイバーセキュリティに係る行動計画
重要インフラ14分野の事業者が実施すべきセキュリティ対策の指針です。インシデント対応体制の整備から情報共有の仕組みまで、インフラ事業者が参照すべき具体的な対策が網羅されています。
NISCが発行するガイドライン・政策文書はすべて国家サイバー統括室(NCO)の公式サイト(cyber.go.jp)で無償公開されています。PDF形式でダウンロード可能であり、企業のセキュリティポリシー策定の参考資料として広く活用されています。
2024年の組織改編:NISCから国家サイバー統括室(NCO)へ
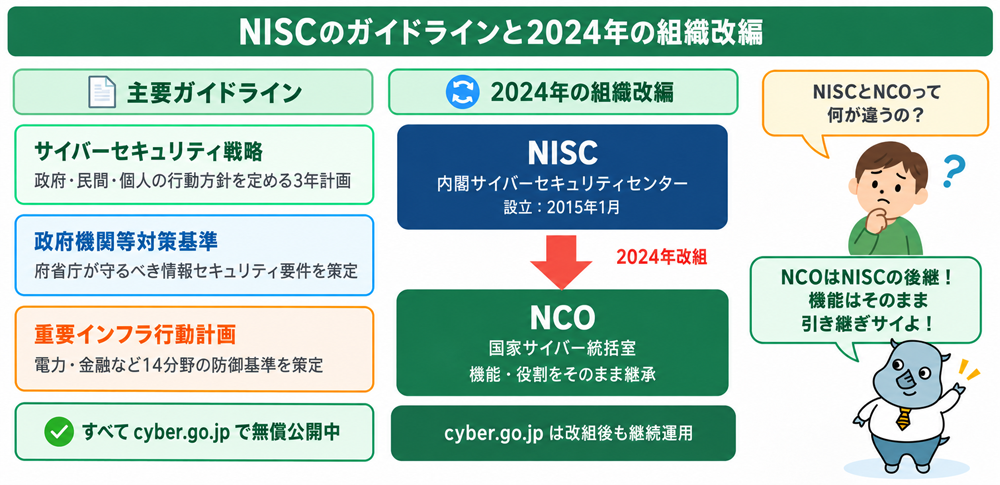
2024年(令和6年)、NISCは国家サイバー統括室(NCO:National Cyber-security Division)へと改組・発展的に解消されました。これは、日本のサイバーセキュリティ体制をより強固にするための組織再編です。
NISCは設立以来、日本のサイバーセキュリティ政策の中枢として機能してきましたが、サイバー攻撃の高度化・複雑化に対応するため、さらなる権限の強化と組織体制の整備が必要とされました。国家サイバー統括室(NCO)は、NISCの機能を引き継ぎながら、より強化された体制のもとで日本全体のサイバーセキュリティを統括しています。
NISCの後継組織として2024年に設置された内閣官房の組織です。「自由、公正かつ安全なサイバー空間を確保する」という目標はNISCから引き継がれており、政府機関の監視・監査、重要インフラとの連携、国際協調、国民への普及啓発などの機能をより強化した体制で担っています。公式サイトは従来のcyber.go.jpが継続して使用されています。
なお、「内閣サイバーセキュリティセンター(NISC)」という名称は現在のNEwsCo上では使われなくなっていますが、IT業界では今もNISCという略称で組織の活動が言及されることが多く、ガイドラインや政策文書でもNISCの名称が残っているものがあります。本記事でもこれに倣い、歴史的・総称的な意味でNISCという用語を使用しています。
企業・個人がNISCのガイドラインを活用する方法
NISCのガイドラインは政府機関向けに策定されたものが多いですが、民間企業や個人でも十分に参考にできる内容が含まれています。実務での活用方法を整理します。
セキュリティポリシーの策定に活用する 「政府機関等のサイバーセキュリティ対策のための統一基準群」は、情報資産の分類・アクセス管理・インシデント対応手順など、企業のセキュリティポリシー策定に必要な要素を網羅しています。特に中小企業や、セキュリティ担当者が少ない組織では、このガイドラインをベースに自社のセキュリティ規定を整備する参考になります。
脅威情報の収集に活用する NISCおよびNCOはSNS(X・Facebook・YouTube)を通じて、最新のサイバー脅威情報やセキュリティアドバイザリーをリアルタイムで発信しています。IT担当者であれば公式アカウントをフォローしておくことで、脅威情報をいち早く把握できます。
研修・啓発資料として活用する 「サイバーセキュリティ普及啓発動画ポータル」には、従業員向けのセキュリティ教育に活用できる動画コンテンツが無償公開されています。社内研修の素材として積極的に活用することをおすすめします。
・公式サイト(cyber.go.jp)からすべて無償でダウンロード可能
・セキュリティポリシー策定の参照基準として活用できる
・SNS公式アカウントで最新の脅威情報を定期的にチェックする
・普及啓発動画は社内セキュリティ研修に流用可能
政府機関を狙ったサイバー攻撃の被害事例
NISCが統括する政府機関や公的機関は、常にサイバー攻撃の標的となっています。以下に実際の被害事例を紹介します。
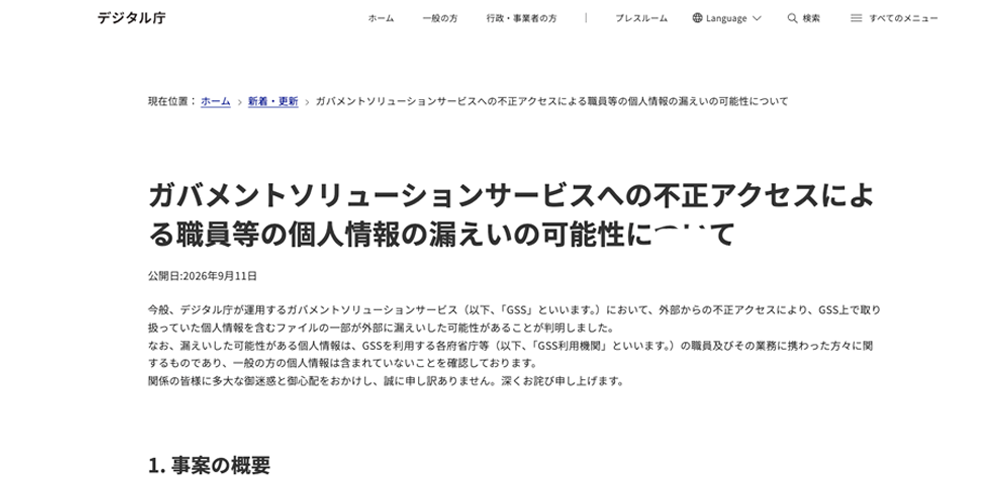
デジタル庁のシステムへの不正アクセス|VPN脆弱性を悪用した政府情報の漏えい
デジタル庁が利用する「ガバメントソリューションサービス(GSS)」に対して第三者が不正アクセスを行い、職員や業務関係者の個人情報約24.6万件が漏えいした可能性が明らかになりました。
攻撃者はVPN(仮想プライベートネットワーク)機器の脆弱性を悪用して政府システム内部に侵入しており、2026年6月25日の異常検知から7月9日の原因特定まで2週間近くかかったことが判明しています。
漏えいした情報には氏名・メールアドレス・電話番号・住所が含まれており、マイナンバーや口座情報は対象外でした。本事案は、政府機関であっても老朽化・未パッチのVPN機器が標的になり得ることを示しており、NISCが推進するペネトレーションテストやパッチ管理の重要性を改めて浮き彫りにしています。
大阪市の採用試験システムへの不正アクセス|地方自治体でも深刻化する攻撃
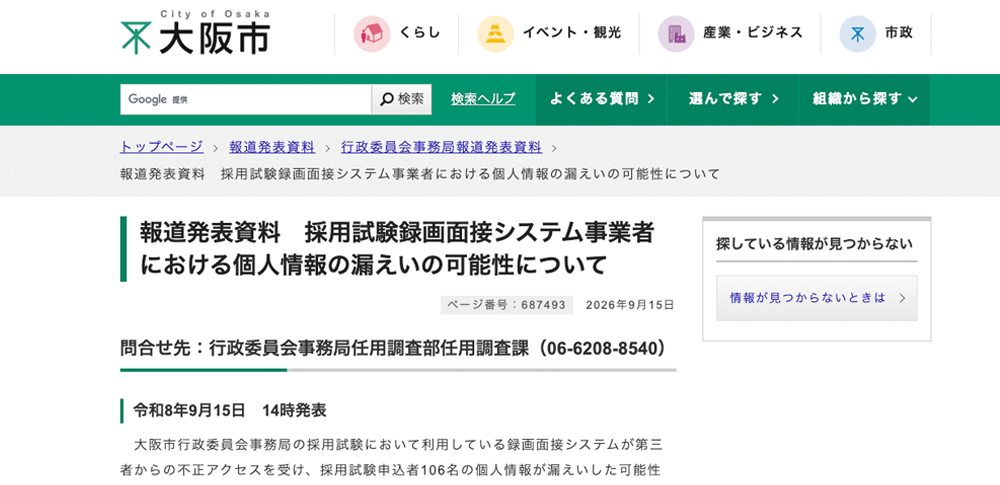
大阪市が採用試験の申込みに使用していた録画面接システムに不正アクセスが発生し、採用試験申込者106人の個人情報が漏えいした可能性があることが明らかになりました。地方公共団体のシステムは、国の機関に比べてセキュリティ対策が手薄になりやすく、近年は自治体を狙ったサイバー攻撃も急増しています。
NISCが策定するガイドラインは政府機関だけでなく地方自治体にも準用されており、自治体のセキュリティ対策水準の向上が急務とされています。
よくある質問(FAQ)
Q. NISCと国家サイバー統括室(NCO)はどう違うのですか?
NISCは2015年に内閣官房に設置されたサイバーセキュリティの中枢機関です。2024年の組織改編により、NISCの機能・人員・役割は国家サイバー統括室(NCO)に引き継がれ、発展的に解消されました。
NCOはNISCの後継組織であり、公式サイト(cyber.go.jp)やガイドラインなどの活動は継続されています。実務上は「NISCのガイドライン」という呼称がIT業界では引き続き使用されることが多い状況です。
Q. NISCのガイドラインは民間企業でも使えますか?
はい、活用できます。「政府機関等のサイバーセキュリティ対策のための統一基準群」は政府機関向けに作成されたものですが、民間企業のセキュリティポリシー策定や情報セキュリティ管理体制の整備にも十分応用できる内容が含まれています。
特にアクセス管理・インシデント対応・クラウドセキュリティに関する指針は、中小企業でも参考になります。すべてcyber.go.jpから無償でダウンロードできます。
Q. NISCはどのような組織と連携していますか?
NISCは国内では各府省庁・警察庁・防衛省・総務省・経済産業省・重要インフラ事業者と連携し、日本全体のサイバーセキュリティ体制を統括しています。国際的には、米国CISA・英国NCSC・ENISA(EUサイバーセキュリティ機関)など先進国のサイバーセキュリティ機関と脅威情報を共有するほか、ASEAN各国への技術支援も行っています。
Q. サイバー攻撃被害を受けた場合、NISCに直接相談できますか?
NISCおよびNCOは政府機関・重要インフラ事業者を対象とした組織であるため、一般企業や個人が直接相談する窓口ではありません。民間企業のサイバー攻撃被害への相談は、警察(都道府県警察のサイバー犯罪相談窓口)や、IPA(情報処理推進機構)の安心相談窓口、JPCERT/CCが対応しています。重要インフラ事業者に該当する場合はNCOと連携した対応が可能です。
Q. NISCと警察庁のサイバー部門の役割の違いは何ですか?
役割の範囲が異なります。NISC(NCO)は政策立案・調整・予防的対策・情報共有が主な役割であり、政府全体のサイバーセキュリティを総合的に推進する機関です。一方、警察庁サイバー警察局は捜査・逮捕・犯罪抑止といった法執行が主な役割であり、サイバー犯罪の取り締まりを担います。両組織は情報共有・連携しながら、それぞれの役割でサイバー安全を守っています。
Q. NISCが策定したサイバーセキュリティ戦略は何年ごとに更新されますか?
サイバーセキュリティ戦略はおおむね3〜5年ごとに閣議決定・更新されます。最新のサイバーセキュリティ戦略は2022年(令和4年)9月に閣議決定されており、「デジタル田園都市国家構想」との連携や経済安全保障・サプライチェーンリスクへの対応が盛り込まれています。戦略の全文はcyber.go.jpで公開されています。
まとめ
内閣サイバーセキュリティセンター(NISC)は、日本のサイバーセキュリティを統括する司令塔として、政策立案から政府機関の監視・監査、重要インフラとの連携、国際協調、国民への普及啓発まで幅広い役割を担ってきた組織です。サイバーセキュリティ基本法に基づき2015年に設立され、2024年には国家サイバー統括室(NCO)へと発展的に改組されました。
NISCが策定してきたガイドラインや政策文書は、政府機関だけでなく民間企業や個人のセキュリティ対策にも活用できる貴重なリソースです。特に「政府機関等のサイバーセキュリティ対策のための統一基準群」は、中小企業でもセキュリティポリシーの参考として十分に活用できます。
デジタル庁や大阪市の事例が示すように、政府機関・公的機関でさえ高度なサイバー攻撃の標的となる時代です。NCOが引き続き推進する政策やガイドラインを理解し、自組織のセキュリティ対策に積極的に活かすことが、IT担当者に求められる重要なスキルの一つといえるでしょう。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
CNSS
“全員参加”できているのか?サイバーセキュリティ月間について考える
NCSC
National Republican Army
政府方針「サイバーセキュリティ2017」発表、重要インフラ分野が要
サイバーセキュリティ担当大臣の発言に潜む「真の問題点」とは
平成30年度サイバーセキュリティ予算から考える、リスク認識の“温度差”
英国立サイバーセキュリティセンター















正式名称:内閣サイバーセキュリティセンター(NISC)
英語名:National center of Incident readiness and Strategy for Cybersecurity
設置:内閣官房(内閣総理大臣の直属機関)
設立:2015年(平成27年)1月9日
根拠法:サイバーセキュリティ基本法(2014年成立)
目標:「自由、公正かつ安全なサイバー空間」の実現