
 無料会員登録
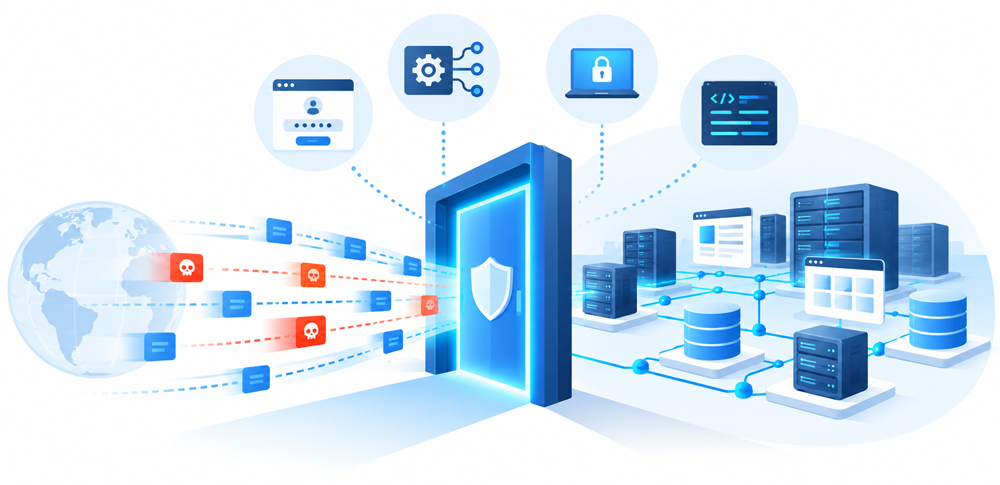
月曜日の朝、出社してPCを開いた瞬間、SIEMのアラートが赤く点滅していた。「深夜3時、Webアプリのエントリーポイントに対し、異常なリクエストが大量送信されました」――。こうしたメッセージを受け取ったとき、あなたはすぐに状況を把握できるだろうか。
エントリーポイントとは、プログラムやシステムへの「最初の入り口」のことだ。攻撃者にとっては、そこを突破できれば内部への扉が開く。つまりエントリーポイントは、攻撃者が真っ先に狙う場所でもある。2021年に世界中を震撼させたLog4Shellも、2024年に国内大手企業を直撃したランサムウェア攻撃も、すべてはエントリーポイントへの侵入から始まった。
本記事では、セキュリティ担当者が知っておくべきエントリーポイントの仕組みから、攻撃者が悪用する手口、そして今すぐ実行できる具体的な対策まで、体系的に解説する。

エントリーポイントとは?基本の仕組みを理解する
エントリーポイント(Entry Point)とは、プログラムやシステムが最初に処理を開始する「起点」のことだ。日本語に訳すと「入口」や「起動地点」になる。OSはプログラムを実行する際、まずエントリーポイントにあるコードを読み込み、そこから順に処理を進めていく。
最もわかりやすい例がC言語のmain()関数だ。プログラムを実行すると、OSは真っ先にmain()を呼び出し、そこからすべての処理が始まる。Javaならpublic static void main(String[] args)、Pythonならif __name__ == "__main__":ブロックがエントリーポイントにあたる。
プログラム言語別のエントリーポイント一覧
| 言語 | エントリーポイント | 特徴 |
|---|---|---|
| C / C++ | main() 関数 |
バッファオーバーフローが発生しやすい。歴史的に攻撃の標的になりやすい |
| Java | public static void main(String[] args) |
JVM(Java仮想マシン)経由で起動。Log4Shellのような深刻な脆弱性が発生したことも |
| Python | if __name__ == "__main__": |
スクリプトとして直接実行可能。設定ファイルの誤設定でリスクが生じやすい |
| JavaScript(Node.js) | index.js の先頭行 |
package.jsonの”main”フィールドで指定。npm依存関係の脆弱性に注意 |
| Webアプリ(PHP等) | index.php / index.html |
Webサーバーが受け取る最初のリクエスト処理。SQLインジェクション等のリスクあり |
エントリーポイントの3つの種類
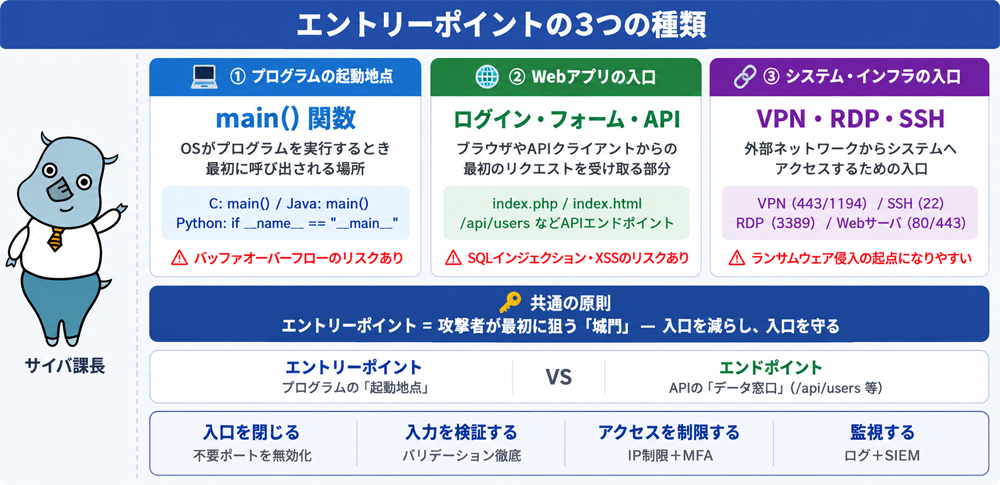
セキュリティの観点でエントリーポイントを理解するには、3つの種類に分類して考えると整理しやすい。プログラムのコードレベルにとどまらず、Webアプリやシステムインフラにも「入口」は存在する。それぞれの特徴とリスクを把握しておくことが、包括的な防御の第一歩となる。
①プログラムのエントリーポイント
プログラムコードの中に定義された最初の実行位置のことだ。前述のmain()関数がその代表例で、OSがプログラムをメモリに読み込む際に参照する。WindowsのPE形式やLinuxのELF形式といった実行ファイル形式には、エントリーポイントのアドレスを記録するフィールドが備わっている。マルウェアは、このエントリーポイントに不正なコードを書き込むことで、システム起動時に自動実行される。
②Webアプリケーションのエントリーポイント
ブラウザやAPIクライアントからの最初のリクエストを受け取る部分のことだ。ログインフォーム、検索フォーム、APIのエンドポイントなどがこれにあたる。ユーザーからの入力を受け取る部分でもあるため、SQLインジェクションやXSS(クロスサイトスクリプティング)、コードインジェクションといった攻撃の主な標的となる。
③システム・インフラのエントリーポイント
ネットワーク越しにシステムへアクセスするための入口のことだ。VPN装置、リモートデスクトップ(RDP)、SSH、Webサーバーのポートなどが該当する。外部から直接アクセスできるため、攻撃者がまず最初に侵入を試みる場所でもある。2024年のKADOKAWAグループへのランサムウェア攻撃でも、VPN機器のエントリーポイントが攻撃の起点となったとされている。
なぜエントリーポイントがサイバー攻撃の標的になるのか
攻撃者がエントリーポイントを狙うのには、明確な理由がある。そこを突破できれば、システムの内部処理を掌握できるからだ。城に例えるなら、城門(エントリーポイント)を突破すれば、内部の兵士(セキュリティ機能)に気づかれる前に深く侵入できる可能性が高い。
また、エントリーポイントは必ず外部に公開されている。ユーザーやシステムが使うためのものだから当然だが、公開されているということは攻撃者からも見えるということだ。特にWebアプリのエントリーポイントはインターネット上に露出しており、世界中からスキャンにさらされている。
システムが複雑化するほど、エントリーポイントの数も増える。クラウド移行、マイクロサービス化、リモートワーク対応などを進めると、VPN・API・クラウドポータルなど新たな入口が次々と生まれる。それぞれを適切に管理しないと、守りきれない「穴」が生じやすい。
エントリーポイントを狙う4つの攻撃手口
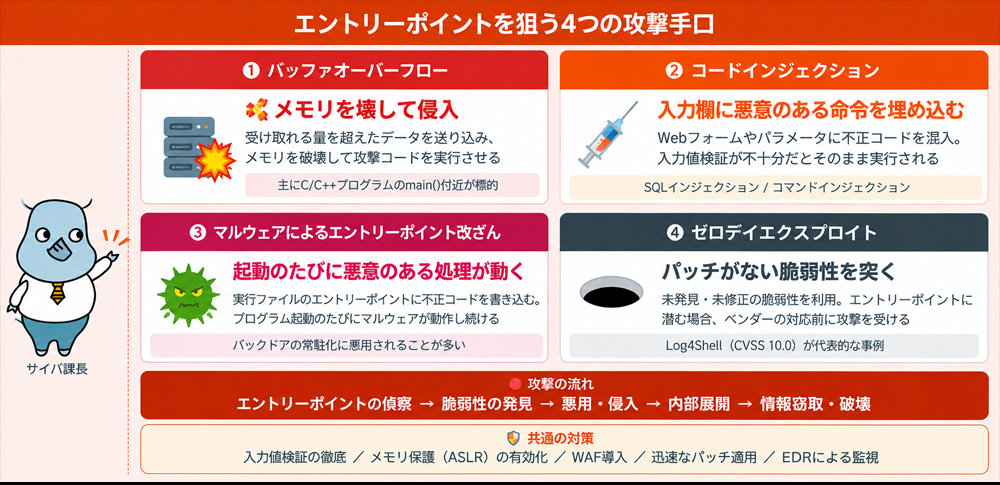
攻撃者がエントリーポイントを悪用する手口は、大きく4つに分類できる。それぞれの仕組みを理解することで、どのような防御が必要かが見えてくる。
①バッファオーバーフロー
プログラムのエントリーポイント付近で発生しやすい古典的な攻撃だ。プログラムが受け取れるデータ量(バッファ)を超えたデータを意図的に送り込むことで、メモリを破壊し、攻撃者が用意したコードを実行させる。C言語やC++で書かれたプログラムに多く、OSのエントリーポイントを書き換えることでシステム全体を乗っ取ることも可能になる。
②コードインジェクション
Webアプリのエントリーポイント(フォームやAPIエンドポイント)に対して、悪意のあるコードを「入力値」として送り込む攻撃だ。入力値の検証(バリデーション)が不十分な場合、攻撃者が送ったコードがそのまま実行されてしまう。SQLインジェクション(データベースへの不正命令)、コマンドインジェクション(OSへの不正命令)などがある。
③マルウェアによるエントリーポイント改ざん
マルウェアが実行ファイルのエントリーポイントに不正コードを書き込む手法だ。改ざんされたプログラムが起動するたびに悪意のあるコードが実行されるため、被害が継続する。特に、システム起動時に実行されるプロセスのエントリーポイントが狙われると、マルウェアが常駐化してしまう。バックドアの設置にも使われる。
④ゼロデイエクスプロイト
まだ誰も知らない(パッチが存在しない)脆弱性を利用した攻撃だ。エントリーポイントにゼロデイ脆弱性が存在する場合、ベンダーの修正を待っている間に攻撃を受けてしまう。2021年のLog4ShellはJavaの主要ライブラリLog4j2のエントリーポイントに存在したゼロデイ脆弱性であり、CVSSスコアで最高評価の10.0を記録した。
| 攻撃手口 | 狙われるエントリーポイント | 代表的な被害 |
|---|---|---|
| バッファオーバーフロー | プログラムのmain()/メモリ空間 | 任意コード実行、権限昇格 |
| コードインジェクション | Webフォーム、APIエンドポイント | DB情報窃取、OSコマンド実行 |
| マルウェア改ざん | 実行ファイルのエントリーポイント | バックドア設置、常駐化 |
| ゼロデイエクスプロイト | ライブラリ・フレームワークの処理起点 | システム全体の侵害、情報漏えい |
エントリーポイントを狙った実際の被害事例
エントリーポイントの脆弱性が現実の被害につながった事例を2つ紹介する。いずれも「入口の守り」に隙があったことが被害拡大の根本原因となっている。
事例①:Log4Shell(2021年12月)
2021年12月、Javaの主要ログ出力ライブラリ「Apache Log4j2」に深刻な脆弱性が発見された(CVE-2021-44228)。
このライブラリはアプリケーションが受け取ったデータをログに記録する際の「入口処理」を担うものだったが、JNDI(Java Naming and Directory Interface)ルックアップ機能を悪用されると、ログに書き込まれた文字列に含まれる外部URLに自動接続し、任意のコードを実行してしまうという脆弱性だった。
CVSSスコアは最高評価の10.0。世界中のJavaを使ったWebサービス・クラウドサービス・組み込み機器が影響を受け、Apache、Apple、Cisco、VMwareなどの大手製品も軒並み対応を迫られた。エントリーポイントでの入力値の扱いがいかに重要かを示した歴史的事例だ。日本国内でも公的機関・金融機関・製造業など多数の組織が緊急対応に追われた。
事例②:KADOKAWAグループへのランサムウェア攻撃(2024年6月)
2024年6月、KADOKAWAグループ(角川ドワンゴ学園・niconico等)が大規模なランサムウェア攻撃を受け、niconico動画が約2か月間にわたりサービス停止に追い込まれた。
報道によると、攻撃者はVPN機器のエントリーポイントを突破して社内ネットワークに侵入し、ランサムウェアを展開した。従業員・クリエイター等のデータ最大25万件超が漏えいした可能性があるとされ、グループ全体の事業継続に深刻な影響が生じた。
VPN機器は社外からの接続を受け付けるシステムのエントリーポイントそのものだ。パッチ適用の遅れや設定の不備が狙われた可能性が指摘されており、インフラ側のエントリーポイント管理の重要性が改めて浮き彫りになった。
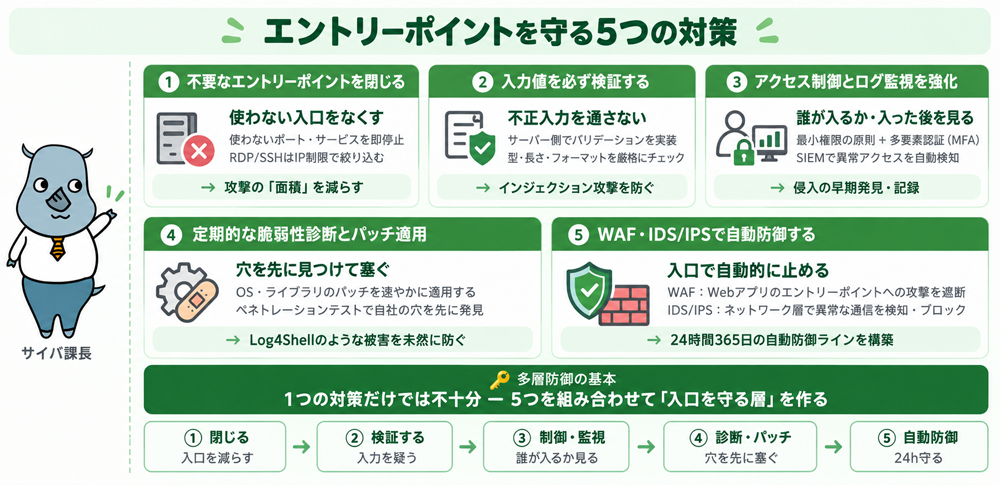
エントリーポイントを守る5つの対策
エントリーポイントへの攻撃を防ぐには、一つの対策だけでは不十分だ。多層的なアプローチで「入口を減らし、入口を監視し、入口を強化する」ことが求められる。
①不要なエントリーポイントを閉じる
使っていないポートやサービス、不要なAPIエンドポイントは即座に無効化・閉鎖する。公開が必要なエントリーポイントを最小限にすることで、攻撃者に狙われる「面積」を減らすことができる。ファイアウォールの設定を定期的に見直し、RDPやSSHは特定IPからのみ許可するなどのアクセス制限を徹底しよう。
②入力値の検証(バリデーション)を徹底する
Webアプリのエントリーポイントに届くすべての入力値を信頼しないことが原則だ。型・長さ・フォーマットを厳格にチェックし、想定外の値は受け付けないようにする。コードインジェクションやバッファオーバーフローの多くは、入力値の検証が不十分なエントリーポイントを悪用して発生する。サーバー側でのバリデーションを必ず実装しよう(クライアント側のみでは回避される)。
③アクセス制御とログ監視を強化する
エントリーポイントへのアクセスには最小権限の原則を適用する。必要のないユーザーやシステムからのアクセスをブロックし、多要素認証(MFA)を必須化する。さらに、エントリーポイントへのアクセスログを継続的に収集・分析し、短時間での大量アクセス、深夜の不審な接続、通常と異なる地域からの接続などを監視する。
エントリーポイントのログを取っていても、誰も見ていなければ侵入を見逃す。SIEM(セキュリティ情報・イベント管理)ツールを活用してアラートを自動化し、異常を即座に検知できる仕組みを整えることが重要だ。ログの保存期間も法令や業界ガイドラインに合わせて設定しよう。
④定期的な脆弱性診断とパッチ適用
エントリーポイントに利用されているOS、フレームワーク、ライブラリの脆弱性情報を常に追跡し、セキュリティパッチを速やかに適用する。Log4Shellのように、広く使われているライブラリに重大な脆弱性が発見されるケースは少なくない。ペネトレーションテストや脆弱性スキャンを定期的に実施し、自社のエントリーポイントに存在するリスクを先手で把握することが重要だ。
⑤WAF・IDS/IPSの導入で自動防御する
WAF(Webアプリケーションファイアウォール)はWebアプリのエントリーポイントを狙った攻撃パターンを検知・遮断する。IDS/IPS(侵入検知・防止システム)はネットワーク層でのエントリーポイントへの異常なアクセスを監視する。両者を組み合わせることで、コードインジェクションや大量スキャンに対する自動的な防御ラインを構築できる。ただしWAFは万能ではないため、アプリ側の対策と並行して導入することが不可欠だ。
セキュリティ確認チェックリスト:エントリーポイント対策
・ 使用していないポートやサービスをすべて無効化しているか
・ VPN・SSH・RDPへのアクセスをIPアドレス制限+MFAで保護しているか
・ OSおよびミドルウェアのセキュリティパッチを最新の状態に保っているか
・ ASLRなどのメモリ保護機能(バッファオーバーフロー対策)を有効にしているか
・ 実行ファイルの完全性チェック(ハッシュ確認)を実施しているか【Webアプリケーション】
・ すべての入力値に対してサーバーサイドのバリデーションを実装しているか
・ WAFを導入し、コードインジェクションのパターンをブロックしているか
・ 不要なAPIエンドポイントを公開していないか
・ エラーメッセージで内部情報(スタックトレース、DBの種類等)を漏えいしていないか【監視・運用】
・ エントリーポイントへのアクセスログを90日以上保存しているか
・ 異常なアクセスパターンを自動検知するアラートを設定しているか
・ 年1回以上の外部機関による脆弱性診断を実施しているか
よくある質問(FAQ)
Q. エントリーポイントとエンドポイントの違いは何ですか?
エントリーポイントは「プログラムの起動地点・最初の処理が始まる場所」のことで、エンドポイントは「APIやWebサービスでデータをやり取りするURLの窓口(例:/api/users)」のことだ。どちらも攻撃対象になりうるが、セキュリティ対策の方法は異なる。混同しやすい用語なので注意が必要だ。
Q. エントリーポイントを増やすと何が問題なのですか?
エントリーポイントが増えるほど、攻撃者が狙える「入口」が増える。クラウドサービスの追加、リモートアクセスツールの導入、マイクロサービス化などを進めると、エントリーポイントが急増しやすい。それぞれを適切に保護しなければ、管理が行き届かない部分が攻撃の起点になるリスクがある。
Q. 中小企業でも自社のエントリーポイントを把握できますか?
可能だ。まずはネットワークスキャンツール(NmapやShodanなど)を使って、インターネット側から見えているポート・サービスを確認することから始めると良い。外部の脆弱性診断サービスを利用すれば、自社のエントリーポイントの洗い出しと評価を専門家に依頼できる。
Q. エントリーポイントの改ざんはどう検知すればよいですか?
実行ファイルのハッシュ値(SHA-256等)を定期的に検証するファイル整合性監視(FIM)が有効だ。また、EDR(エンドポイント検知・応答)ツールを導入することで、実行ファイルのエントリーポイントに対する不正な書き込みをリアルタイムで検知できる。重要なシステムの実行ファイルは起動のたびに整合性を確認する仕組みを整えることが理想的だ。
Q. ゼロデイ脆弱性がエントリーポイントにある場合、どう対処すればよいですか?
パッチが公開されるまでの間は「一時的な緩和策」が必要になる。WAFでその脆弱性を狙った通信パターンをブロックする、該当機能を一時的に無効化する、アクセス元IPを制限するなどの対応が考えられる。ベンダーからの情報や、IPAやJPCERT/CCなどのセキュリティ機関の勧告を迅速に確認することも重要だ。
Q. Log4Shellのような大規模な脆弱性から学べる教訓は何ですか?
「広く使われているライブラリにも深刻な脆弱性が潜む」という事実だ。自社が直接書いたコードだけでなく、利用しているオープンソースライブラリや依存関係(サプライチェーン)の脆弱性も把握する必要がある。SBOMの整備や依存ライブラリの脆弱性スキャン(Dependabot等)を導入することで、こうした脆弱性を早期に検知できる体制が作れる。
まとめ
エントリーポイントは、プログラムやシステムへの「最初の入り口」であり、攻撃者が真っ先に狙う場所でもある。バッファオーバーフロー、コードインジェクション、マルウェアによる改ざん、ゼロデイエクスプロイトなど、エントリーポイントを標的にした攻撃手口は多岐にわたる。
Log4Shellのように世界規模の被害を引き起こした脆弱性も、KADOKAWAグループへのランサムウェア攻撃も、すべてはエントリーポイントへの侵入から始まっていた。対策の基本は「不要なエントリーポイントを閉じる」「入力値を検証する」「アクセスを制御して監視する」「パッチを迅速に適用する」「WAF/IDS/IPSで自動防御する」の5点だ。いずれか一つに頼るのではなく、多層的な防御体制を構築することが重要となる。
自社のエントリーポイントがどこに存在し、現状どの程度保護されているかを正確に把握することが、サイバー攻撃への備えの出発点だ。まずはネットワークスキャンや脆弱性診断を実施し、「見えていない入口」がないかを確認することから始めてほしい。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
メモリ安全性
GO(GoLang)
インジェクション
Hydra
メモリ破壊
combinedログ形式
mutex(ミューテックス)とは?マルチスレッドの競合を防ぐ排他制御の基礎知識
JSON Web Token















エントリーポイントは「プログラムの起動地点」、エンドポイントは「データをやり取りするAPIの窓口(例:/api/users)」のことで、意味が異なる。混同しやすいので注意が必要だ。どちらも攻撃の標的になるが、守り方は異なる。