
 無料会員登録
「複数のスレッドが同じデータを同時に書き換えてしまい、予期しない不具合が起きた」――マルチスレッドプログラミングでよく遭遇するこの問題を解決するのがmutex(ミューテックス)です。
mutexはソフトウェア開発における排他制御の基本ツールであると同時に、サイバーセキュリティの現場ではマルウェア解析の重要な手がかりにもなる技術です。本記事では、mutexの仕組みと使い方から、セマフォとの違い、デッドロックの回避策、そしてマルウェアによる悪用まで、幅広く解説します。

mutexとは?
mutex(ミューテックス)とは、複数のスレッドやプロセスが同じリソースに同時アクセスすることを防ぐ排他制御の仕組みです。「mutex」は MUTual EXclusion(相互排他) の略で、「一度に一つのスレッドだけがリソースを使用できる」という原則を実現します。
マルチスレッドプログラムでは、複数のスレッドが共有メモリやファイル・データベースなどのリソースを同時に読み書きしようとすることがあります。こうした「競合状態(Race Condition)」が発生すると、データの破損や予期しない動作を引き起こします。mutexはこの問題を防ぐための同期プリミティブ(Synchronization Primitive)です。
mutexの仕組み
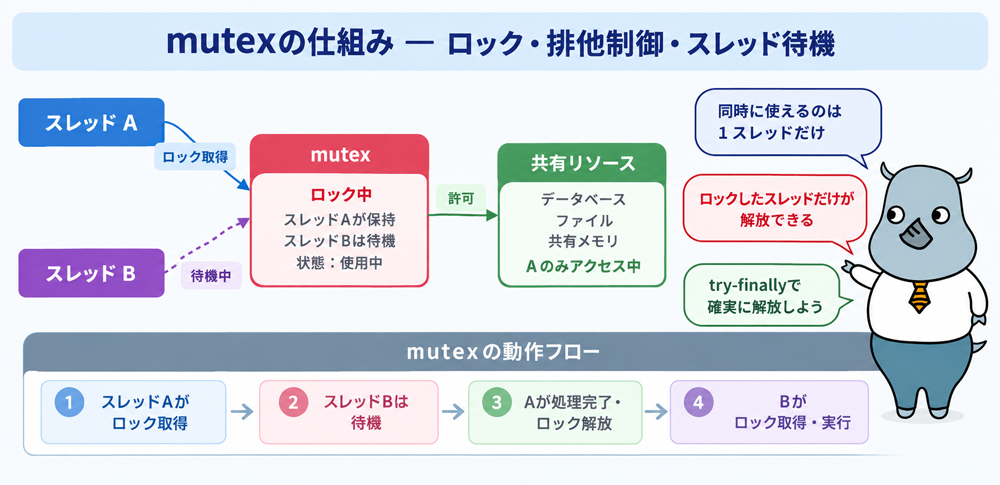
mutexは「使用中(ロック中)」と「未使用(未ロック)」の二つの状態を持ち、以下の流れで動作します。
ステップ1:ロックの取得(WaitOne / lock)
スレッドAが共有リソースにアクセスしたい場合、まずmutexのロック取得を要求します。mutexが未使用状態であればロックを取得してリソースにアクセスします。すでに別のスレッドがロック中であれば、解放されるまで待機(ブロック)します。
ステップ2:リソースの排他的使用
ロックを取得したスレッドAのみがリソースにアクセスできます。この間、他のスレッドはロックを取得できないため、同時書き込みによるデータ破損が防止されます。
ステップ3:ロックの解放(ReleaseMutex)
スレッドAがリソースへのアクセスを終えたら、mutexのロックを解放します。待機していたスレッドBがロックを取得し、リソースにアクセスできるようになります。
mutexは「ロックを取得したスレッドだけが解放できる」という特性を持ちます(スレッドIDによる所有権の管理)。この点がセマフォとの大きな違いです。
mutexとセマフォの違い
mutexとよく混同される概念に「セマフォ(Semaphore)」があります。どちらも排他制御に使われますが、用途と動作が異なります。
所有権の有無
mutexはロックを取得したスレッドだけが解放できます(所有権あり)。セマフォは取得したスレッド以外も解放できます(所有権なし)。
カウント値の違い
mutexは「使用中(0)」と「未使用(1)」の二値のみを持ちます。セマフォは0以上の整数値を持ち、同時アクセス可能なスレッド数を指定できます(例:最大3スレッドまで同時アクセス可)。
用途の違い
mutexは「特定リソースへの排他アクセス制御」に適しています。セマフォは「同時実行数の制限(スロットリング)」や「生産者・消費者パターン」などに適しています。
「1つのスレッドだけがリソースを使う」→ mutex。「N個のスレッドまで同時アクセスを許可する」→ セマフォ。と覚えると整理しやすいです。
mutexの主な用途
データベース・ファイルへの排他アクセス
複数のスレッドが同じデータベースレコードやファイルを同時に更新しようとすると、データの整合性が失われる可能性があります。mutexを用いて書き込み処理を排他制御することで、データの一貫性を保ちます。
共有メモリの保護
マルチスレッドプログラムで複数スレッドが同じメモリ領域を読み書きする場合、mutexでアクセスを制御してデータ破損(競合状態)を防ぎます。
プロセス間同期(名前付きミューテックス)
Windowsの.NET環境などでは「名前付きミューテックス(Named Mutex)」を使うことで、異なるプロセス間でも排他制御が可能です。たとえばアプリケーションの多重起動防止に広く使われています。
ハードウェアリソースの管理
プリンタ・シリアルポート・ネットワーク接続など、同時に一つのプロセスしか使用できないハードウェアリソースへのアクセス制御にもmutexが使われます。
mutexの実装例(C#)
以下は.NET(C#)でのmutexの基本的な使い方です。
using System;
using System.Threading;

class Example
{
    // mutexオブジェクトを作成
    private static Mutex mut = new Mutex();

    static void Main()
    {
        // 3つのスレッドを並行して起動
        for (int i = 0; i < 3; i++)
        {
            Thread t = new Thread(UseResource);
            t.Name = $"Thread{i + 1}";
            t.Start();
        }
    }

    private static void UseResource()
    {
        Console.WriteLine($"{Thread.CurrentThread.Name}: mutexを要求");

        mut.WaitOne();  // mutexのロックを取得(他スレッドは待機)

        Console.WriteLine($"{Thread.CurrentThread.Name}: 保護領域に入りました");
        Thread.Sleep(500);  // リソースを使用
        Console.WriteLine($"{Thread.CurrentThread.Name}: 保護領域を出ます");

        mut.ReleaseMutex();  // mutexを解放(次のスレッドがロック取得可能に)
    }
}
重要なのは、例外が発生した場合でも必ずmutexが解放されるよう、try-finallyブロックを使うことです。
mut.WaitOne();
try
{
    // 保護されたリソースにアクセス
}
finally
{
    mut.ReleaseMutex();  // 必ず解放
}
デッドロックとは?mutexの落とし穴
mutexを使う上で最も注意すべき問題がデッドロック(Deadlock)です。
デッドロックが起きる仕組み
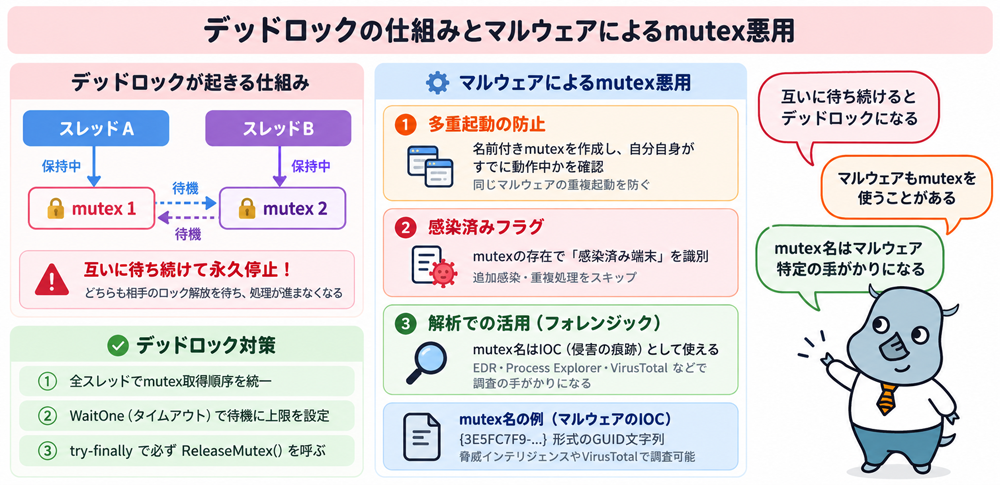
スレッドAがmutex1を保持しながらmutex2の解放を待ち、同時にスレッドBがmutex2を保持しながらmutex1の解放を待つ、という状態が発生すると、両スレッドが永遠に待ち続ける「デッドロック」になります。
デッドロックを防ぐ主な対策
複数のmutexを取得する順序を全スレッドで統一することが基本的な対策です。また、WaitOne(タイムアウト時間)を使ってロック取得に時間制限を設ける方法も有効です。タイムアウト内に取得できなければ待機をキャンセルし、処理をやり直すか別の対応を取ります。
破棄されたミューテックス(Abandoned Mutex)
.NETでは、mutexを解放せずにスレッドが終了すると「AbandonedMutexException」がスローされます。これはコード内の重大なバグを示しており、try-finallyで必ず解放処理を記述することで防止できます。
マルウェアによるmutexの悪用
mutexはセキュリティ研究者がマルウェアを解析する際の重要な手がかりにもなります。マルウェアはmutexを次のような目的で悪用します。
多重起動の防止
マルウェアは感染した端末で「名前付きミューテックス」を作成し、自分自身がすでに動作中かどうかを確認します。同じ名前のmutexが存在すれば、すでに感染・起動済みと判断して新たなプロセスを起動しません。これにより同一ホスト上で同じマルウェアが重複して動作することを防ぎ、リソース消費の増大や動作の競合を回避しています。
感染のマーキング(フラグ)
感染済みの端末を識別するフラグとして機能します。新たな感染試行時にmutexの存在を確認し、すでに感染済みであれば追加の処理をスキップするケースもあります。
フォレンジック調査への活用
セキュリティ研究者はマルウェアが使用するmutexの名前(例:「{GUID形式の文字列}」「{マルウェア固有の文字列}」など)を特定することで、感染の有無を確認したり、同一のマルウェアファミリーを識別したりできます。マルウェア解析ツールやEDR製品でmutexのリストを確認することは、インシデント対応の重要なステップです。
マルウェアが作成するmutexの名前はIOC(侵害の痕跡)として脅威インテリジェンスに登録されています。EDRやSIEM製品でmutex名を監視することで、既知マルウェアの感染を早期に検知できます。
マルウェア感染事例とmutexの関係
実際の国内インシデントでは、フォレンジック調査においてmutexの痕跡が重要な手がかりになることがあります。
事例①:業務用PCへのマルウェア感染(2026年)
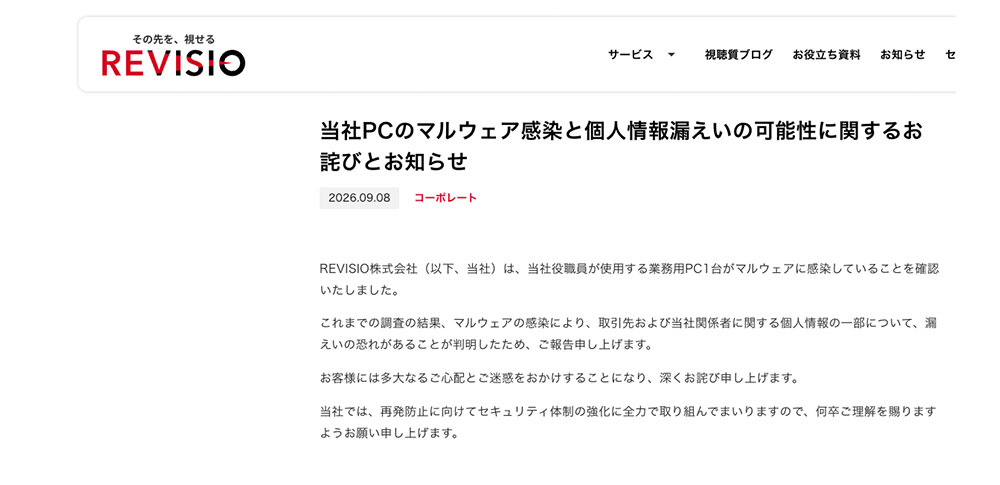
2026年3月、REVISIO株式会社で業務用PC1台がマルウェアに感染し、取引先・社内関係者の名刺情報が外部に漏えいした可能性が生じました。外部の専門会社によるフォレンジック調査が実施されています。このような調査では、マルウェアが残したmutex名をシステム上で探索することで、同種マルウェアの感染範囲特定や、既知マルウェアファミリーとの照合が可能になります。
事例②:ランサムウェアによるシステム被害(2026年)
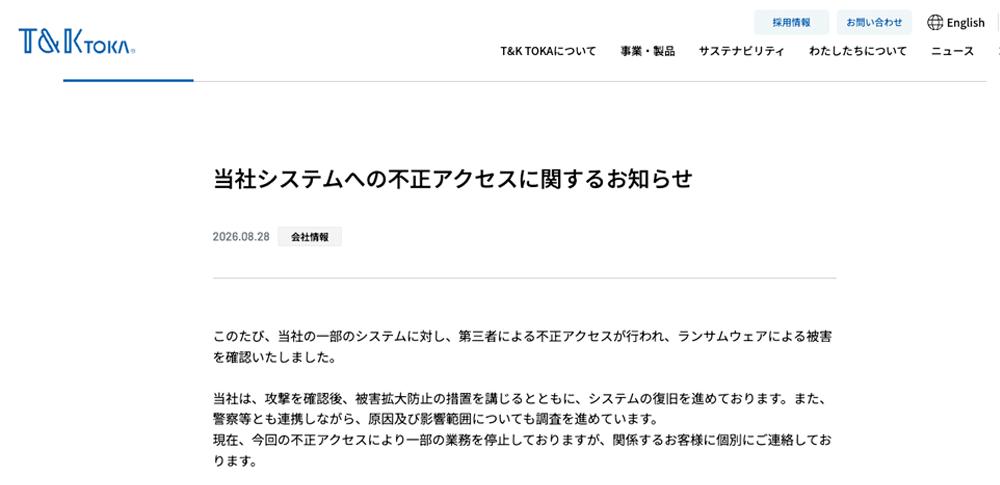
2026年8月、株式会社T&K TOKAがランサムウェア攻撃を受け、一部業務を停止する事態が発生しました。ランサムウェアの多くは名前付きmutexを使って多重起動を防ぐ設計になっており、フォレンジック調査でそのmutex名を特定することがマルウェアの種類(ランサムウェアファミリー)を特定する手がかりになります。
mutexに関するよくある質問
Q. mutexとロック(lock)の違いは何ですか?
C#におけるlockステートメントは、同一プロセス内のスレッド間同期に特化した簡易的な排他制御です。一方、Mutexクラスは異なるプロセス間でも同期が取れる「名前付きミューテックス」として利用できます。スレッド間のみであればlockやMonitorの方が軽量で高速です。プロセス間同期が必要な場合にMutexを選択します。
Q. デッドロックが発生したらどうすればよいですか?
デッドロックが発生した場合、まず関係するスレッドとmutexの取得順序を確認します。対策としては「複数mutexを取得する順序を全スレッドで統一する」「タイムアウト付きのWaitOneを使う」「できる限り一度に取得するmutex数を減らす」といった方法が有効です。デバッグにはスレッドダンプやデッドロック検出ツールを活用します。
Q. 名前付きミューテックスとはどういうものですか?
名前付きミューテックスは、OS全体で識別できる名前を持つmutexです。同じ名前を指定することで異なるプロセス間でも同一のmutexを共有できます。アプリケーションの多重起動防止(すでに起動中なら2つ目の起動をキャンセルする仕組み)などに使われます。Windowsでは「Global\」プレフィックスを付けることでセッションをまたいだ同期も可能です。
Q. mutexはマルチコア環境でも有効ですか?
はい、有効です。mutexはOSレベルの同期プリミティブであり、マルチコア・マルチプロセッサ環境でも正しく動作します。ただし、mutexの取得・解放にはカーネルへのシステムコールが発生するため、ユーザーモードで動作するスピンロックやMonitorと比べてオーバーヘッドがあります。高頻度のロックが必要な場合はより軽量な同期機構の利用を検討してください。
Q. mutexを使うとパフォーマンスに影響しますか?
影響します。mutexはカーネルオブジェクトであり、取得・解放のたびにユーザーモードとカーネルモードの切り替えが発生します。同一プロセス内のスレッド間同期のみであれば、C#のlockステートメント(内部的にMonitorを使用)やReaderWriterLockSlimなど、より軽量な同期機構を使う方がパフォーマンス面では有利です。
Q. マルウェアのmutex名はどこで調べられますか?
マルウェアが使用するmutex名(IOC情報)はVirusTotal・MITRE ATT&CK・各セキュリティベンダーのブログ・脅威インテリジェンスサービス(例:STIX/TAXIIフィード)などで確認できます。感染端末上のmutexの一覧は、Windowsの場合はProcess ExplorerやProcess Monitorなどのツールで調べられます。
まとめ
mutex(ミューテックス)は「MUTual EXclusion(相互排他)」を実現する同期プリミティブであり、マルチスレッド・マルチプロセスプログラミングにおいて共有リソースへの競合アクセスを防ぐ基本的な仕組みです。
ロック(取得)とアンロック(解放)の二つの操作で動作し、一度に一つのスレッドだけがリソースを占有できることを保証します。セマフォとは「所有権の有無」と「カウント値の違い」で区別され、用途によって使い分けることが重要です。デッドロックへの対策(取得順序の統一・タイムアウトの設定・try-finallyによる確実な解放)を徹底することが、mutexを安全に活用するための鉄則です。
また、サイバーセキュリティの観点では、マルウェアが多重起動防止や感染マーキングの目的でmutexを悪用することがあり、フォレンジック調査においてmutex名はIOC(侵害の痕跡)として重要な手がかりとなります。EDRやSIEMでのmutex名の監視を取り入れることで、既知マルウェアの早期検知にもつながります。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
SAST
レースコンディションとは?仕組み・TOCTOU攻撃・セキュリティリスクと対策をわかりやすく解説
TLSコールバック
IP25B
Googleサーチコンソール「セキュリティの問題」とは?表示される要因と対処方法を解説
UAF
SDMain.exe
989番ポート















MUTual EXclusionの略。複数のスレッド・プロセスが共有リソースに同時アクセスするのを防ぐ排他制御の仕組み。ロック(取得)とアンロック(解放)の二つの操作で動作し、一度に一つのスレッドのみがリソースを占有できる。