無料会員登録
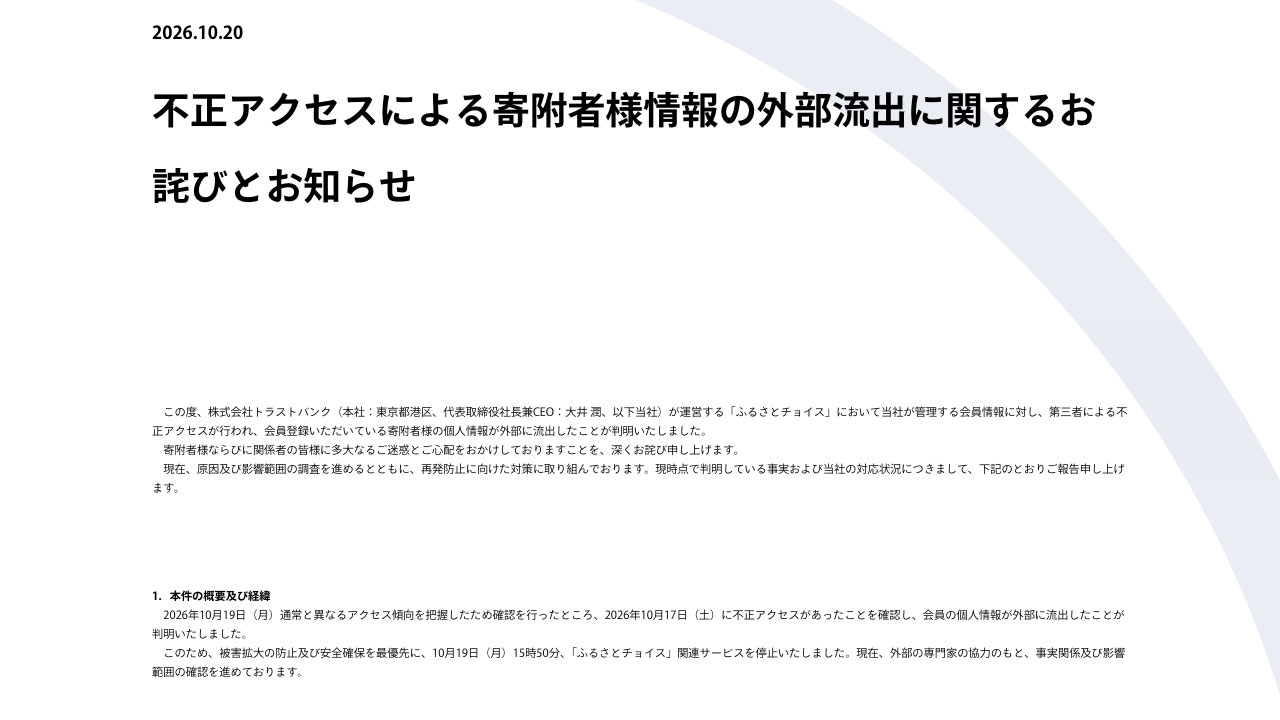
株式会社トラストバンクは2026年10月20日、ふるさと納税サイト「ふるさとチョイス」への不正アクセスにより、会員登録している寄附者の個人情報445万4,097件が外部に流出したと発表した。
同社は10月19日から関連サービスを停止し、外部専門家と原因・影響範囲の調査を進めている。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
10月17日に不正アクセス、19日に関連サービスを停止
同社によると、10月19日に通常と異なるアクセス傾向を把握し、確認したところ、17日に不正アクセスが行われ、会員情報が外部に流出していたことが判明した。
被害拡大の防止と安全確保のため、19日15時50分に「ふるさとチョイス」関連サービスを停止した。
氏名・住所のほか、寄附控除試算額も流出
公式発表で示された対象情報は以下のとおり。
| 区分 | 内容 |
|---|---|
| 対象サービス | ふるさとチョイスの会員情報 |
| 流出件数 | 445万4,097件 |
| 情報項目 | 氏名、メールアドレス、住所、電話番号、ハッシュ化されたパスワード、寄附控除試算額 |
件数と情報項目は発表時点で確認できたもので、今後の調査によって変動する可能性があるとしている。
再開時期は未定、セキュリティ対策を強化へ
10月20日の発表時点で、サービスの再開時期は未定。安全性の確認状況を踏まえ、決まり次第案内する。
同社は個人情報保護委員会への報告を20日に完了し、21日に所轄警察署へ被害申告を行う予定と説明。詳細調査とともに、セキュリティ対策、監視体制、情報管理体制の強化を進める方針だ。
同じパスワードを使う他社サービスでも変更を呼びかけ
同社は、ふるさとチョイスと同じメールアドレス・パスワードの組み合わせを他社サービスでも利用している場合、他社サービスのパスワードを変更するよう求めている。
また、同社や関係先を装ったメール、SMS、電話、郵便物への注意を呼びかけている。身に覚えのないリンクや添付ファイルを開かず、不審なサイトで個人情報やパスワードを入力しないよう案内している。
問い合わせは、トラストバンクの専用メール窓口(toiawase@trustbank.co.jp)で受け付ける。
出典:トラストバンク「不正アクセスによる寄附者様情報の外部流出に関するお詫びとお知らせ」
※2026年10月20日付の公式発表に基づく。
書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
岩井コスモ証券、顧客4,611人の情報が漏洩 システム運用委託先への不正アクセスで
東京ビューティーセンター(TBC)が起こした個人情報漏洩事件について
ジャパネットたかたが起こした個人情報漏洩事件について
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について