無料会員登録
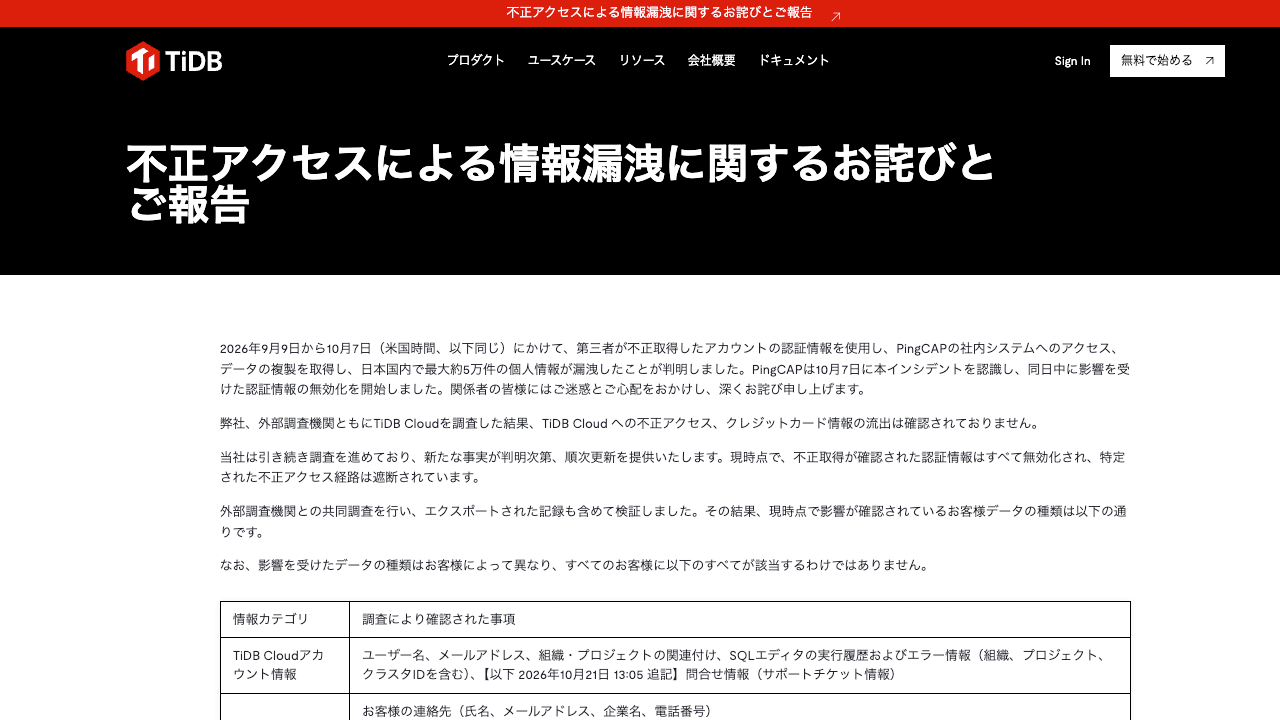
画像:PingCAP株式会社より引用
PingCAP株式会社はこのほど、社内システムへの不正アクセスにより、日本国内で最大約5万件の個人情報が漏えいしたと発表しました。
同社によると、第三者は不正取得した認証情報を使い、2026年9月9日から2026年10月7日(米国時間、以下同じ)にかけて社内システムにアクセスし、データを複製しました。同社は2026年10月7日に事案を認識し、認証情報の無効化を開始しましたが情報漏えいの懸念は避けられない状況です。
説明によると、漏えいした情報は、ユーザー名、氏名、メールアドレス、企業名、電話番号、契約条件、SQLエディタの実行履歴、問い合わせ情報などです。APIキーのPublic Key部分も含まれますが、Private Key部分は流出しておらず、Public KeyのみでTiDB Cloudの操作はできないとしています。
同社は不正取得が確認された認証情報をすべて無効化し、特定した侵入経路を遮断しました。現在は外部調査機関と調査を続けている状況です。
参照不正アクセスによる情報漏洩に関するお詫びとご報告|PingCAP株式会社

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
東京ビューティーセンター(TBC)が起こした個人情報漏洩事件について
adfind
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
インジェクション
パスキーとは?パスワードに代わる新たな認証方法の仕組みや使用方法を解説
SSH
岩井コスモ証券、顧客4,611人の情報が漏洩 システム運用委託先への不正アクセスで
JokerSpy