
 無料会員登録
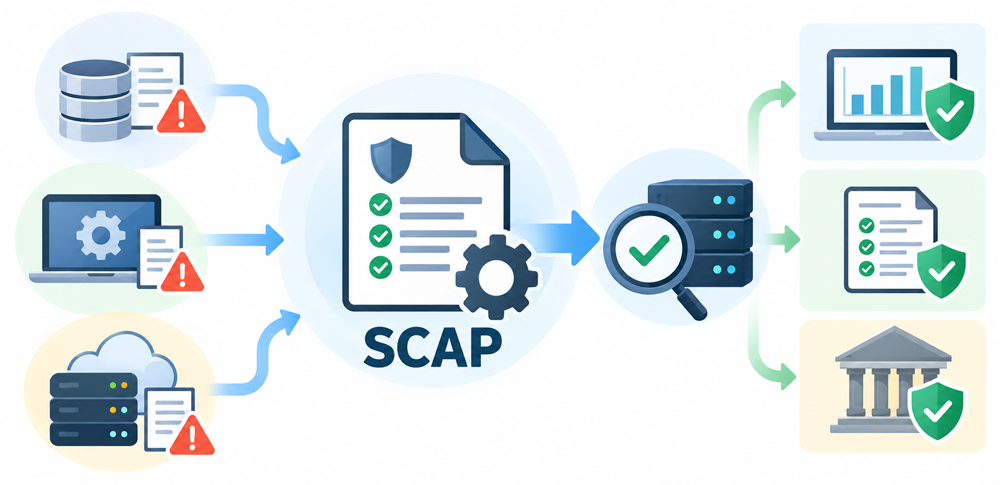
サイバー攻撃が高度化・巧妙化するなか、脆弱性管理や設定チェックを手作業で行うことには限界があります。ツールやベンダーが異なると情報の形式がバラバラになり、組織全体のセキュリティ状況を一元把握するのも困難です。
こうした課題を解決するために登場したのがSCAP(Security Content Automation Protocol:セキュリティ設定共通化手順)です。SCAPはNIST(米国国立標準技術研究所)が策定した技術仕様群であり、脆弱性管理・設定管理・コンプライアンス評価を自動化・標準化するための共通基盤を提供します。
本記事では、SCAPの概要と背景から、構成コンポーネントの詳細、活用方法、実装ツール、日本国内の普及状況まで、セキュリティ担当者が実務で活かせる知識を体系的に解説します。

SCAPとは?定義と目的
SCAP(Security Content Automation Protocol)は、セキュリティ情報の記述形式・識別体系・評価手順を統一し、セキュリティ管理業務を自動化・標準化するために米国NIST(国立標準技術研究所)が開発した技術仕様群です。日本語では「セキュリティ設定共通化手順」とも呼ばれます。
セキュリティ情報の標準化
脆弱性名称・設定項目・製品名称をバラバラに管理していると、ツール間・担当者間での情報共有が困難になります。SCAPは共通の識別体系を定め、「どこでも同じ言葉で話せる」環境を整えます。
管理業務の自動化
システムの設定が基準を満たしているか、既知の脆弱性に影響を受けるかを手作業で確認するのは時間と工数がかかります。SCAPに対応したツールを使えば、これらを自動的にチェックできます。
相互運用性の確保
異なるベンダーのセキュリティツール同士がSCAPという共通言語を話すことで、製品をまたいだデータ連携・比較が可能になります。
SCAPが生まれた背景と歴史
SCAPの誕生には、米国の国家安全保障政策が深く関わっています。2001年9月11日の同時多発テロ後、米国政府はITシステムのセキュリティ強化を急ぎ、FISMA(連邦情報セキュリティ管理法、2002年施行)を制定しました。FISMAは政府機関に対してセキュリティ管理の自動化・報告を義務付け、その技術基盤としてSCAPが開発されました。
SCAPを構成する各仕様の主な発展の歩みは次のとおりです。
- 1999年:MITRE社がCVE(共通脆弱性識別子)を提案
- 2002年:OVALが発表(SANS Network Security 2002)、FISMA制定
- 2004年:NIACがCVSS原案を発表
- 2005年:CVSS v1リリース
- 2007年:CPE v1.0公開、CVSS v2リリース
- 2008年:CWE v1.0公開、IPAがJVN iPediaにCVSSスコアを掲載開始
- 2010年:JVN・JVN iPedia・MyJVNがCVE互換認定を取得
- 2018年:SCAP v2.0のホワイトペーパー公開
- 2023年:CVSS v4.0リリース
SCAPの構成コンポーネント(12要素)
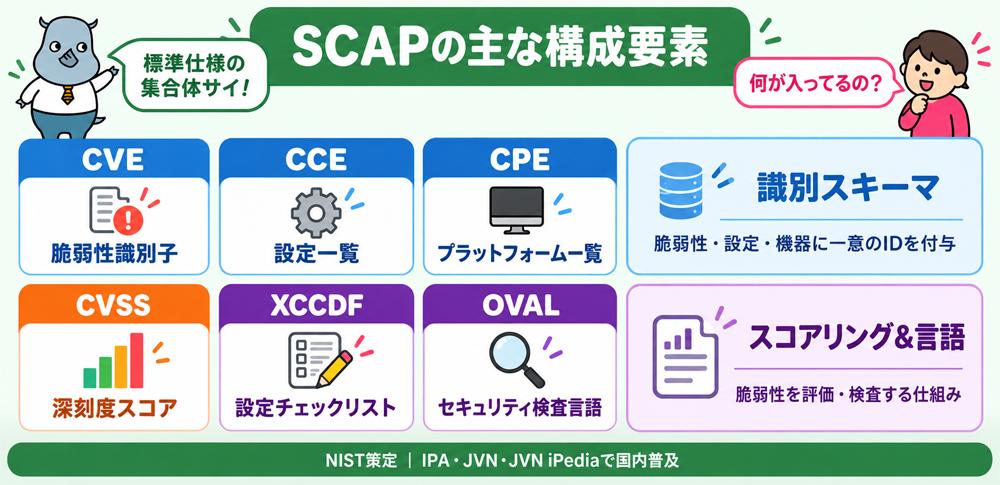
SCAP v1.3は、5つのカテゴリに分類された12のコンポーネントで構成されています。それぞれが独立した標準仕様でありながら、組み合わせることで強力なセキュリティ自動化基盤を形成します。
■ 言語カテゴリ
- XCCDF(セキュリティ設定チェックリスト記述形式)
- OVAL(セキュリティ検査言語)
- OCIL(チェックリスト補完言語)
■ 識別スキーマカテゴリ
- CVE(共通脆弱性識別子)
- CCE(共通セキュリティ設定一覧)
- CPE(共通プラットフォーム一覧)
- SWID(ソフトウェア識別タグ)
■ スコアリングシステムカテゴリ
- CVSS(共通脆弱性評価システム)
- CCSS(共通設定スコアリングシステム)
■ レポートカテゴリ
- ARF(Asset Report Format)
■ 整合性カテゴリ
- TMSAD(信頼確立コンポーネント)
このうち特に重要なのが、CVE・CVSS・CPE・XCCDF・OVAL・CCE・CWEの7仕様です。次のセクションでそれぞれを詳しく解説します。
各コンポーネントの詳細解説
CVE(共通脆弱性識別子)
CVE(Common Vulnerabilities and Exposures)は、公知のセキュリティ脆弱性それぞれに一意のIDを付与する識別体系です。MITRE社が1999年に提案し、現在は80を超える主要な脆弱性情報サイトと連携しています。
形式は「CVE-年-番号」(例:CVE-2014-0160はHeartbleed脆弱性)。組織やツールが異なっても同じ脆弱性を指す際に共通の名称を使えるため、情報共有が格段に効率化します。
CVE IDがあれば、NVD(国家脆弱性データベース)・JVN iPedia・各ベンダーの情報を横断的に参照できます。「CVE番号で検索する」習慣をつけるだけで、脆弱性対応の速度が大幅に向上します。
CVSS(共通脆弱性評価システム)
CVSS(Common Vulnerability Scoring System)は、脆弱性の深刻度を0.0〜10.0のスコアで定量的に評価する仕組みです。管理母体はFIRST(インシデント対応・セキュリティチームのフォーラム)で、2004年のNIACによる原案発表を経て、CVSS v4.0が2023年11月にリリースされました。
CVSSは基本評価基準(Base)・現状評価基準(Temporal)・環境評価基準(Environmental)・補足評価基準(Supplemental)の視点でスコアを算出します。スコアによる深刻度は次のように区分されます。
- Critical(9.0〜10.0):直ちに対応が必要
- High(7.0〜8.9):優先度高で対応を急ぐ
- Medium(4.0〜6.9):計画的に対応
- Low(0.1〜3.9):リスクを考慮しつつ対応
CPE(共通プラットフォーム一覧)
CPE(Common Platform Enumeration)は、ハードウェア・OS・アプリケーションの名称体系を標準化する仕様です。2007年1月にv1.0が公開されました。CPEを活用すると、「このソフトウェアに影響する脆弱性」を自動的に特定できます。たとえば脆弱性スキャンツールがCPEで資産情報とCVEデータを紐付け、影響範囲を自動判定します。
XCCDF(セキュリティ設定チェックリスト記述形式)
XCCDF(eXtensible Configuration Checklist Description Format)は、セキュリティ設定のチェックリストやベンチマークをXMLで記述するための言語です。NSAが主体的に開発し、NISTが公表しました。XCCDF単体では設定の正否を判定できず、判定にはOVALと組み合わせて使用します。
OVAL(セキュリティ検査言語)
OVAL(Open Vulnerability and Assessment Language)は、システムの脆弱性有無や設定状況をXMLで記述し、機械的に自動確認するための言語です。2002年10月にSANS Network Security 2002で発表されました。OVALを使うと、「パッチが適用されているか」「設定値が基準を満たしているか」を人手を介さず自動で確認できます。
CCE(共通セキュリティ設定一覧)
CCE(Common Configuration Enumeration)は、システムの設定項目(パスワードポリシー、アカウントロックアウト設定など)に一意のIDを付与します。現在はNISTが管理しており、設定の問題点を一意のIDで識別・追跡できます。
CWE(共通脆弱性タイプ一覧)
CWE(Common Weakness Enumeration)は、ソフトウェアの脆弱性タイプ・クラスを分類する仕様です。MITREが策定し、2008年9月にv1.0が公開されました(2023年時点でv4.10)。CVEが「個別の脆弱性インスタンス」を識別するのに対し、CWEは「脆弱性の種類・根本原因」を分類します。バッファオーバーフロー(CWE-119)やSQLインジェクション(CWE-89)などがその例です。
SCAPの活用方法・ユースケース
脆弱性管理の自動化
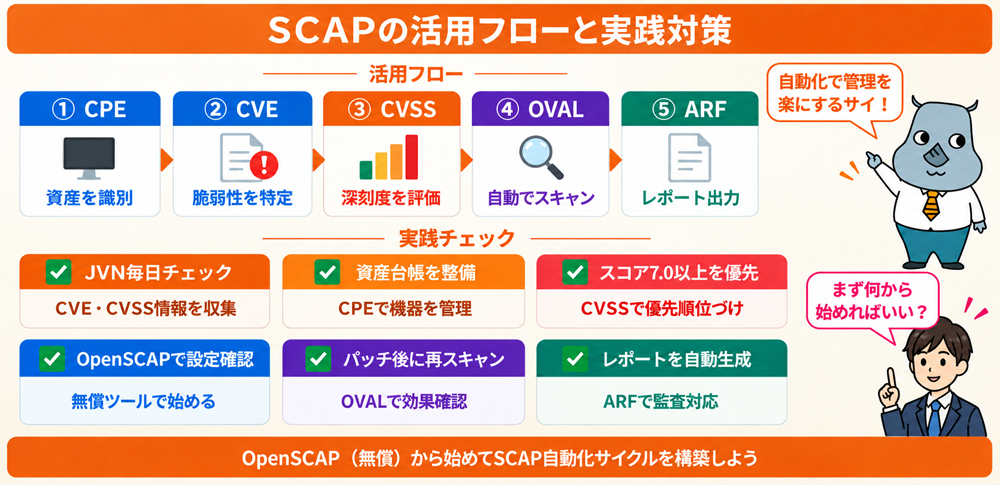
SCAPの最も基本的な活用方法が脆弱性管理の自動化です。OVAL形式の脆弱性定義ファイル(OVALコンテンツ)と対応ツールを組み合わせると、対象システムに既知脆弱性(CVE)が存在するかを自動スキャンできます。手作業によるチェックと比べ、確認漏れや判断ミスを大幅に削減できます。
セキュリティ設定のコンプライアンス評価
XCCDF+OVALの組み合わせにより、組織のセキュリティポリシーや法令(FISMA・ISO 27001等)への適合状況を自動評価できます。CIS Benchmarksなどの標準的なセキュリティ設定ガイドラインもXCCDF形式で提供されており、そのままツールに適用可能です。
①XCCDFでポリシーを定義 → ②OVALで実際の設定値を検査 → ③結果をARFでレポート出力 → ④非準拠項目を特定・是正 → ⑤再スキャンで準拠確認
資産管理とソフトウェア棚卸し
CPEを活用してハードウェア・ソフトウェアの資産情報を標準形式で管理することで、新たなCVEが公開された際に「自組織のどの資産が影響を受けるか」を即座に特定できます。これにより、パッチ適用の優先順位付けが効率化します。
インシデント対応支援
セキュリティインシデント発生時、CVE・CVSSを参照することで影響する脆弱性の深刻度を迅速に評価できます。CVSSスコアが高い脆弱性を優先的に対応することで、限られたリソースを効果的に配分できます。
SCAPのメリット
SCAPを活用することで、以下のメリットが期待できます。
① 管理工数の大幅削減
手作業での設定確認・脆弱性チェックを自動化することで、担当者の工数を削減し、より戦略的な業務に集中できます。
② 確認漏れ・ヒューマンエラーの防止
自動化により、手作業では発生しやすいチェック漏れや判断ミスを防ぎます。定期的な自動スキャンにより、設定ドリフト(基準からのずれ)を早期発見できます。
③ 相互運用性の確保
異なるベンダーのツール間でも共通言語(SCAP)でデータ交換できるため、ベンダーロックインを防ぎ、最適なツールを組み合わせて活用できます。
④ コンプライアンス対応の効率化
FISMA・PCI DSS・ISO 27001などの規制要件への準拠状況を自動評価・レポート化できるため、監査対応にかかる時間とコストを削減できます。
⑤ 共通言語による情報共有の促進
CVEやCVSSを共通言語として使うことで、セキュリティ担当者・経営層・外部ベンダーとの情報共有がスムーズになります。「この脆弱性のCVSSスコアは9.8(Critical)」という表現は、誰にでも深刻度が伝わります。
SCAP対応ツール(OpenSCAPほか)
OpenSCAP(オープンソース)
OpenSCAPはSCAP実装のオープンソースツールで、Red Hat・CentOS・Fedora等のLinux環境で広く使われています。主な機能は次のとおりです。
- OVALによる脆弱性チェック:OVALコンテンツを使ったシステム脆弱性の自動スキャン
- XCCDFによるポリシーチェック:CIS BenchmarksやSTIG等の設定基準への準拠確認
- HTML/XMLレポート出力:スキャン結果を視覚的なHTMLレポートとして出力
- インストール時統合:RHELやCentOSのインストール時にOpenSCAPアドオンを選択することで、初期設定からセキュリティポリシーを適用可能
OpenSCAPはコマンドラインツール「oscap」を中心に構成されています。GUIフロントエンドとして「SCAP Workbench」も提供されており、グラフィカルな操作が可能です。
MyJVN / JVN iPedia(IPA提供)
IPAが提供するMyJVNはCPE名で脆弱性対策情報を関連付ける情報収集ツールです(2008年10月公開)。MyJVNバージョンチェッカはOVALの考え方を活用し、インストール済みソフトウェアの最新版確認を自動化します(2009年11月公開)。JVN iPediaはJPCERT/CCと共同運営する脆弱性情報データベースで、CVSSスコアも掲載しています。
商用ツール
SCAP準拠の商用脆弱性管理ツールも多数存在します。Tenable(Nessus)、Qualys、Rapid7などの主要脆弱性スキャナはCVE・CVSS・CPEを標準的に活用しています。国内ではサイバートラストが提供する「MIRACLE Vul Hammer」等もSCAPの考え方に基づいた脆弱性管理を実現します。
日本国内の普及状況(IPA・JVN)
日本ではIPA(情報処理推進機構)がSCAP各仕様の普及・活用を積極的に推進しています。
CVE互換認定(2010年1月)
JVN・JVN iPedia・MyJVNの3サービスがMITRE社のCVE互換認定を取得。同年8月には「CVE情報源サイト」としても認定されました。JVNは2008年10月からすでにMITRE社の情報源サイトとして認定されていました。
CWE互換宣言
JVN iPediaとMyJVNがMITRE社にCWE互換の宣言を実施。2008年9月からは脆弱性対策情報の参考情報欄にCWE脆弱性タイプを掲載しています。
CVSS普及
IPAがCVSS-SIGに参画し、JVN iPediaでCVSS基本値を公表しています。国内の脆弱性情報はCVSSスコアとともに公開されており、セキュリティ担当者が優先度を判断しやすい環境が整っています。
IPA・JPCERT/CCが共同運営する「JVN(Japan Vulnerability Notes)」は、SCAP準拠の脆弱性情報データベースとして国内で広く参照されています。毎日の脆弱性情報収集の起点として活用するとよいでしょう。
SCAP v1.3とv2.0の違い
現在広く運用されているのはSCAP v1.3です。2018年にはSCAP v2.0のホワイトペーパーが公開されましたが、v2.0への移行は現在も進行中です。
SCAP v1.3
5カテゴリ・12コンポーネント構成。OVALとXCCDFを中核とした設定・脆弱性管理が可能。現在のほとんどのSCAP対応ツールが対応しています。
SCAP v2.0(ホワイトペーパー段階)
より柔軟なアーキテクチャへの刷新を目指しています。ROLIE(リソース志向型軽量情報エクスチェンジ)を活用した情報配信やOSCAL(オープンセキュリティコントロールアセスメント言語)との統合が想定されています。実装ツールへの完全移行は今後の課題となっています。
現時点でSCAP対応ツールを選定・導入する場合は、v1.3への対応を確認することが実務上の重要なポイントです。v2.0対応の動向についても、NISTの公式ページで定期的に情報をチェックすることを推奨します。
脆弱性管理の実践チェックリスト
SCAPの考え方に基づいた脆弱性管理の実践チェックリストです。自組織の対応状況を確認してみましょう。
■ 資産管理
- ソフトウェア・ハードウェアの資産台帳を整備しているか
- CPE形式(またはそれに準じた形式)でソフトウェアを識別・管理しているか
- 資産情報は定期的に更新されているか
■ 脆弱性情報の収集
- JVN・NVD等から脆弱性情報を定期的に収集しているか
- CVEとCPEを紐付けて影響範囲を自動判定できる仕組みがあるか
- CVSSスコアを参考に対応優先度を決めているか
■ セキュリティ設定管理
- CIS BenchmarksやSTIG等の設定基準を参照しているか
- 設定基準への準拠をOpenSCAP等のツールで自動確認しているか
- 設定変更のたびに再スキャンで準拠状況を確認しているか
■ パッチ管理
- パッチ適用状況を一元管理しているか
- Critical・High(CVSSスコア7.0以上)の脆弱性は優先的にパッチを適用しているか
- パッチ適用後の効果確認(再スキャン)を実施しているか
■ コンプライアンス対応
- 定期的なコンプライアンス評価レポートを作成・保管しているか
- 非準拠項目の是正計画と期限を明確にしているか
- 外部監査・内部監査に向けたエビデンスを自動収集できているか
よくある質問(FAQ)
Q. SCAPとCVEは何が違うのですか?
CVEはSCAPを構成するコンポーネントのひとつです。CVEが「個別の脆弱性に一意のIDを付与する仕組み」であるのに対し、SCAPは「CVEを含む複数の標準仕様を束ねたフレームワーク全体」を指します。CVEはSCAPがなくても単独で活用できますが、SCAPを活用することでCVEをより効果的に管理できます。
Q. 中小企業でもSCAPは活用できますか?
はい、活用できます。JVN・NVDのCVSS情報を参考にした脆弱性優先度付けや、OpenSCAP(無償)を使った設定チェックは、大規模な投資なしに始められます。まずはIPAのMyJVNバージョンチェッカを使って、社内のソフトウェアが最新版かどうかを確認することから始めるのが現実的です。
Q. CVSSスコアが高ければ必ず緊急対応が必要ですか?
CVSSスコアはあくまでも基本評価基準であり、自組織の環境を考慮した「環境評価基準」も加味することが重要です。たとえば、CVSSスコアが9.0(Critical)でも、該当ソフトウェアを自組織で使用していなければ対応は不要です。CVSSスコアを第一の判断軸にしながら、CPEで影響する資産を絞り込んで優先度を決めましょう。
Q. OpenSCAPはWindowsでも使えますか?
OpenSCAPの主な対応環境はLinux(RHEL・CentOS・Ubuntu等)です。Windows環境向けにはMicrosoft Security Compliance Toolkitや、Tenable・Qualysなどの商用脆弱性スキャナがSCAPに準拠したWindows設定チェックに対応しています。
Q. CWEとCVEはどう使い分けますか?
CVEは「この製品に存在する特定の脆弱性(インスタンス)」、CWEは「脆弱性の根本的な種類(タイプ)」を表します。たとえばCVE-2017-5638はApache Struts2の脆弱性(インスタンス)であり、CWEで分類するとCWE-20(不適切な入力検証)に該当します。セキュリティ教育・開発者向けの文脈ではCWEが重要で、脆弱性対応・パッチ管理ではCVEが中心となります。
Q. SCAPの学習・参考資料はどこで見つかりますか?
NISTの公式サイト(nvd.nist.gov)とIPAのSCAPページが最も信頼性の高い一次情報源です。OpenSCAPの公式ドキュメント(open-scap.org)、CIS Benchmarks(cisecurity.org)も実践的な参考資料として有用です。日本語資料としては、IPAが公開する「セキュリティ設定共通化手順(SCAP)の概説」が体系的にまとめられています。
まとめ
SCAPは、脆弱性管理・設定管理・コンプライアンス評価をベンダーに依存せず標準化された共通言語で自動化するためのフレームワークです。CVE・CVSS・CPE・XCCDF・OVALといった構成要素は、それぞれ独立した国際標準でありながら、組み合わせることで強力なセキュリティ自動化基盤を形成します。
日本でも、IPAが運営するJVN・JVN iPediaがCVE互換認定を取得しており、SCAPの考え方はすでに国内のセキュリティ管理の現場に根付いています。OpenSCAPのような無償ツールから始めることも可能で、中小企業から大規模組織まで規模を問わず活用できます。
SCAPの本質は「共通言語によるセキュリティ管理の効率化」です。まずはCVSS・CVEを日常的な脆弱性情報収集に活用することから始め、段階的にOpenSCAPによる設定チェックや自動コンプライアンス評価へと取り組みを拡大していくことで、組織のセキュリティレベルを継続的に向上させることができます。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
FISMA
脆弱性とは?発生原因や種類・対策をわかりやすく解説
VEX
CVSSとは?スコア5段階の見方と脆弱性対応への活かし方
EPSS
NVDとは?CVEとの違い・CVSSスコアの読み方・JVN比較・2024年遅延問題・企業での活用方法
CIRCIA法
JVN(Japan Vulnerability Notes)とは?CVSSスコアの読み方・JVN iPediaとの違い・企業での活用方法を解説















SCAPは単一のツールや製品ではなく、複数の標準仕様を組み合わせた「仕様の集合体(フレームワーク)」です。CVE(脆弱性識別子)やCVSS(脆弱性深刻度スコア)なども、SCAPを構成する要素のひとつです。SCAPが目指すのは、以下の3つの課題解決です。