
 無料会員登録
ある月曜の朝、出社するとセキュリティ担当の田中さんのもとに一通のメールが届いていました。「先週末、社内で使用しているVPNソフトに重大な脆弱性が発見されたとのニュースがありましたが、対応状況を教えてください」と上長からの問い合わせです。
ニュースサイトには「CVE-2024-XXXX」という番号と「緊急」という文字が躍っています。しかし、自社の製品バージョンが影響を受けるのか、すでにパッチ(修正プログラム)は出ているのか、何を優先すべきかがわかりません。そんなとき、田中さんが真っ先に開くのが「JVN(Japan Vulnerability Notes)」です。
JVNは、会社のセキュリティ担当者が脆弱性(セキュリティの欠陥)の情報を素早く、正確に、しかも日本語で確認できる国内最大級の脆弱性情報サイトです。本記事では、JVNの仕組みから実践的な使い方まで、わかりやすく解説します。

JVN(Japan Vulnerability Notes)とは何か
JVN(Japan Vulnerability Notes)とは、日本国内外で発見されたソフトウェアやハードウェアの「脆弱性(ぜいじゃくせい)」に関する情報を、まとめて公開している情報サイトです。
URLは「jvn.jp」で、独立行政法人情報処理推進機構(IPA)と一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)という2つの専門機関が共同で運営しています。利用は完全無料で、誰でもアクセスできます。
「脆弱性」とは、ソフトウェアやシステムの設計・実装上の欠陥のことです。脆弱性があると、外部から不正にアクセスされたり、情報を盗まれたり、システムを止められたりする危険があります。
JVNを一言で表すなら、「セキュリティ版のリコール情報サイト」です。車のメーカーがリコール情報を公開して対処を促すように、JVNではソフトウェアのメーカー(ベンダー)が脆弱性の情報と修正方法を公開し、利用者が迅速に対応できる仕組みを提供しています。
JVNを運営している機関はどこですか
JVNはIPA(情報処理推進機構)とJPCERT/CCの2機関が連携して運営しています。IPAは経済産業省が所管する独立行政法人で、国内ソフトウェアの脆弱性届出窓口としての機能を担い、届出内容の技術的な検証を行っています。一方、JPCERT/CCは非営利のセキュリティ対応組織で、海外との脆弱性情報の連携や、脆弱性の調査・調整業務を担当しています。
この2機関による共同運営体制が、JVNの信頼性を支えている重要な要素です。政府機関であるIPAが関与しているため公的な信頼性があり、JPCERT/CCの国際ネットワークを通じて海外の最新情報も素早く反映されます。「国内の細かな情報」と「世界の脆弱性データベースとの連携」を両立している点が、JVNの大きな強みです。
JVNの歴史と発展
JVNの歴史は2002年に始まります。IPAとJPCERT/CCが脆弱性情報を扱う仕組みを整え始め、2003年にJVNが正式に運用を開始しました。日本で初めての組織横断型脆弱性情報ポータルとして、当時としては画期的な取り組みでした。
2007年にはJVN iPedia(より大きなデータベース)が開設され、2008年には経済産業省の制度として正式に位置付けられました。その後、スマートフォンアプリやIoT機器(インターネットにつながる家電・機器)の脆弱性にも対応するようになり、現在では製造業・金融・医療など業種を問わず、あらゆる企業のセキュリティ担当者が日常的に参照する情報インフラとなっています。
2020年代以降は、特にサプライチェーン(部品や原材料の調達から製品が届くまでの流れ)を狙った攻撃が増加しており、OSS(無料で公開されているソフトウェア)の脆弱性掲載も増えています。
JVNで確認できる情報の内容
JVNに掲載されている各脆弱性の情報(JVNエントリ)には、セキュリティ担当者が対応を判断するために必要な情報が体系的にまとめられています。JVNエントリのIDは「JVN#XXXXXXXX」という形式で付与されます。このIDを使えば、ベンダーや社内での情報共有がスムーズになります。
JVNエントリに書かれている主な内容
JVNエントリには次のような情報が含まれています。まず「概要」として、脆弱性の性質(バッファオーバーフロー、SQLインジェクションなど)と影響(情報漏洩、サービス停止など)が日本語でわかりやすく書かれています。
次に「影響を受けるシステム」として、どの製品のどのバージョンに問題があるかが明示されます。ここが「自社に関係するかどうか」を確認する最も重要なポイントです。さらに「CVE番号」(脆弱性に付けられる世界共通のID番号)が記載されており、世界のほかのセキュリティツールとのデータ連携に利用できます。
「CVSSスコア」では0.0〜10.0の数値で危険度が示され、「対策情報」ではメーカーの修正パッチ情報や当面の回避策へのリンクが掲載されます。
JVNエントリに含まれる主な情報
・JVN識別番号(JVN#XXXXXXXX形式)
・CVE番号(脆弱性の世界共通ID)
・脆弱性の概要(日本語での解説)
・影響を受けるシステム・バージョン
・CVSSスコアと深刻度の評価
・想定される影響(情報漏洩・改ざん・サービス停止など)
・対策方法(パッチ適用・設定変更など)
・メーカーの公式情報へのリンク
・関連文書・参考URL
CVSSスコアの読み方と優先度の判断
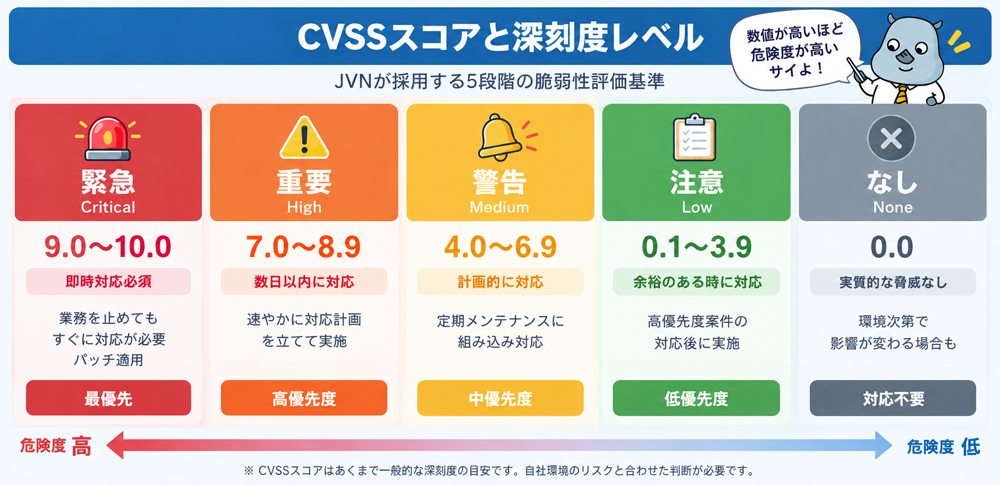
JVNでは各脆弱性に「CVSS(シーブイエスエス)スコア」が付いており、これを見ることで対応の優先度を客観的に判断できます。CVSSスコアとは、脆弱性の危険度を0.0〜10.0の数値で表す世界共通の評価指標です。数値が高いほど危険度が高く、JVNでは以下の5段階で評価されています。
| スコア範囲 | 深刻度 | 英語表記 | 対応の目安 |
|---|---|---|---|
| 9.0〜10.0 | 緊急 | Critical | 直ちにパッチ適用。業務を止めてでも対応を優先する |
| 7.0〜8.9 | 重要 | High | 数日以内を目標に対応計画を立て、速やかに実施する |
| 4.0〜6.9 | 警告 | Medium | リスクを評価し、定期メンテナンス計画に組み込む |
| 0.1〜3.9 | 注意 | Low | 可能なタイミングで対応。ほかの高優先度対応のあとに実施 |
| 0.0 | なし | None | 実質的な脅威なし。ただし環境によって影響が変わる場合もある |
ただし、CVSSスコアはあくまで「一般的な危険度」を示すものであり、自社の環境での実際のリスクとは異なる場合があります。たとえばスコアが「重要(7.0〜8.9)」であっても、該当の製品をインターネットに直接公開していない場合や、問題のある機能を使っていない場合は、影響がないこともあります。
CVSSスコアを参考にしながら、自社のシステム構成と照らし合わせた判断が必要です。
JVNとJVN iPediaの違い
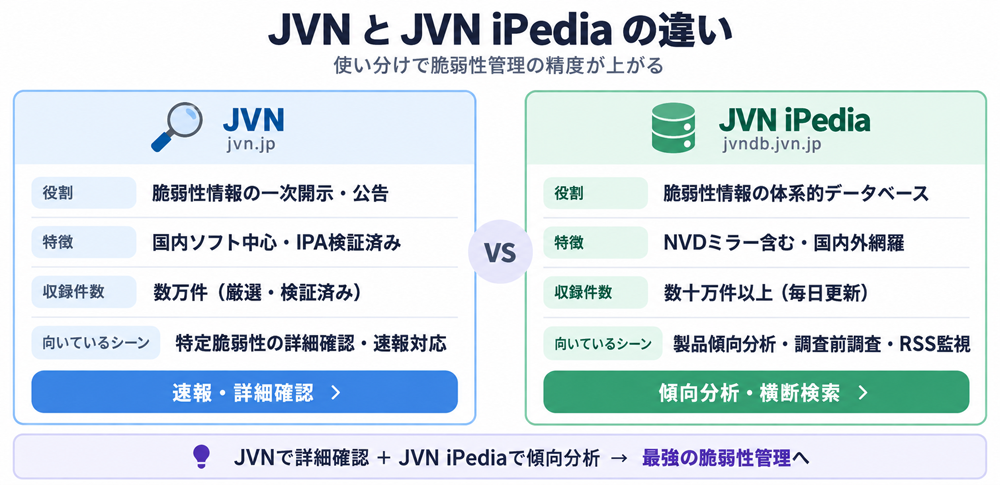
JVNと並んで語られることが多いのが「JVN iPedia」(jvndb.jvn.jp)です。同じIPAとJPCERT/CCが運営しているため混同されやすいですが、両者は目的・特性・用途が異なる別のサービスです。上手に使い分けることで、脆弱性情報の収集・管理が効率的になります。
| 比較項目 | JVN(jvn.jp) | JVN iPedia(jvndb.jvn.jp) |
|---|---|---|
| 主な役割 | 脆弱性情報の一次開示・公告 | 脆弱性情報の体系的なデータベース化 |
| 情報の特徴 | 国内ソフト中心、メーカー協力型 | 国内外問わず大規模収録(海外DBのミラーを含む) |
| 収録件数 | 数万件規模(厳選された情報) | 数十万件以上(網羅的な収集) |
| 情報の信頼性 | IPA・JPCERT/CCによる検証済み | 一部は自動収集・未検証情報も含む |
| 検索の特徴 | JVN番号・CVE番号・製品名で検索 | 製品名・メーカー・期間・スコアで横断検索 |
| 向いているシーン | 特定の脆弱性の詳細確認・速報への対応 | 製品別の傾向分析・導入前の調査 |
| 更新頻度 | 適宜(メーカーとの調整後) | 毎日更新(自動収集分も含む) |
実務での使い分けとしては、「ニュースや取引先から特定の脆弱性を知ったらJVNで詳細を確認し、これから導入しようとしている製品の過去の脆弱性の傾向を調べたいときはJVN iPediaを使う」という方法が基本です。JVNで深刻度と影響範囲を素早く把握し、JVN iPediaで同じ製品の過去の脆弱性件数や傾向を俯瞰するという組み合わせが効果的です。
JVN iPediaの活用ポイント
JVN iPediaでは「製品ごとの脆弱性件数」「年別の発生傾向」「危険度別の分類」といった集計・分析に役立つデータを確認できます。たとえば、新しいシステムを選ぶときに候補製品のJVN iPediaの検索結果を比べることで、過去の脆弱性対応の頻度や深刻度を客観的な判断材料として使えます。
また、JVN iPediaはRSSフィード(情報を自動で受け取る仕組み)にも対応しています。特定の製品の名前を登録しておけば、新しい脆弱性情報が出たときに自動的に通知を受け取れます。社内で使っているソフトウェアやハードウェアのRSSを設定しておくだけで、情報の見逃しリスクを大幅に減らせます。
JVNの実践的な活用方法
JVNは「知っている」だけでは意味がありません。日常の業務フローにJVNを組み込み、情報を適切なタイミングで確認して、社内で共有・対応する仕組みを作ることが大切です。ここでは、JVNを実務に活かすための具体的な場面と手順を解説します。
緊急時の脆弱性確認手順
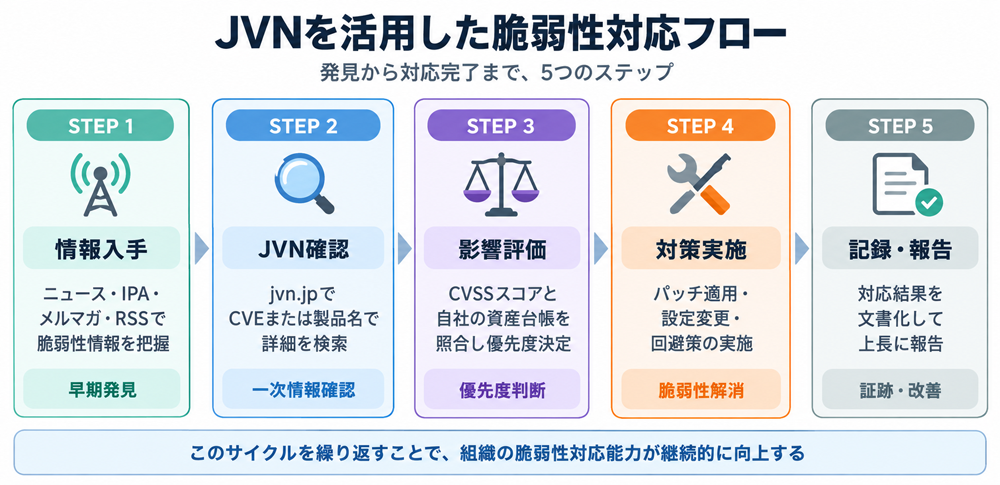
ニュースや取引先からの連絡で特定の脆弱性を知った場合は、まずjvn.jpにアクセスして該当の脆弱性を検索します。製品名またはCVE番号で検索し、JVNエントリを開きます。
「影響を受けるシステム」の項目で自社が使っているバージョンが含まれているかを確認し、CVSSスコアと「想定される影響」で危険度を把握します。「対策情報」に書かれているメーカーの公式パッチや回避策を確認して、社内の対応方針を決めます。
この一連の確認作業は、慣れれば10〜15分程度で終わります。大切なのは、SNSや信頼性の不明な情報源ではなく、JVNという検証済みの公式情報を起点にすることです。誤った情報に基づいて対応すると、不要な業務停止や、逆に対応漏れのリスクを生みます。
ニュースなどでCVE番号(例:CVE-2024-XXXXX)を入手したら、JVN(jvn.jp)の検索ボックスにそのまま入力してください。JVNに掲載されていない場合でも、JVN iPedia(jvndb.jvn.jp)では海外のデータも収録しているため、より広範な検索が可能です。両方のサイトを使い分けることで、確認漏れを防げます。
定期的な脆弱性チェックの運用
緊急対応だけでなく、定期的なチェックの仕組みを作ることが継続的なセキュリティ対応につながります。JVN iPediaでは、自社が使っている製品やメーカーを指定したRSSフィードを設定できます。週1回または月1回の頻度でRSSリーダー(情報収集ツール)を確認し、新着の脆弱性情報を担当者が把握するルーティンを作ることをお勧めします。
また、IPAの「重要なセキュリティ情報」メールマガジンへの登録も有効です。JVNで公開された重大な脆弱性情報がメールで届くため、定期チェックの補完として機能します。さらに、社内で使っているシステムの一覧表(ソフトウェア台帳)を整備し、新しい脆弱性情報と定期的に照合する体制を整えることで、対応漏れのリスクを最小化できます。
製品の導入前に活用する
新しいソフトウェアやハードウェアを導入する際、JVN iPediaで候補製品の過去の脆弱性履歴を調べることをお勧めします。脆弱性の件数が多いことは必ずしも「悪い製品」を意味するわけではありません。むしろ「脆弱性が素早く発見され、きちんと修正されているか」「メーカーの対応がJVNに記録されているか」という観点で評価することが重要です。
JVNに情報が掲載されているということは、そのメーカーがIPAやJPCERT/CCと連携し、責任を持って脆弱性の情報を開示するプロセス(「責任ある開示」と呼ばれます)に参加していることを示しています。こうした透明性の高い対応姿勢は、長期的なシステム運用において重要な選定基準の一つです。
JVNと連携している脆弱性情報の仕組み
JVNは単独で動いているわけではなく、国内外の脆弱性情報の仕組みの一部として機能しています。JVNを効果的に活用するために、関連するデータベースや機関との関係性を理解しておきましょう。
CVEとNVDとの関係
CVE(Common Vulnerabilities and Exposures:シーブイイー)とは、米国の研究機関MITRE社が管理する脆弱性の共通ID番号の体系です。「CVE-2024-12345」のような形式で、世界中の脆弱性に固有のIDが付けられます。JVNのエントリにも対応するCVE番号が記載されており、世界の他のセキュリティツールとのデータ連携に使えます。
NVD(National Vulnerability Database:エヌブイディー)は、米国の国立標準技術研究所(NIST)が運営するCVEベースの脆弱性データベースです。JVNはNVDと連携しながらも、NVDが掲載していない日本国内のソフトウェアの脆弱性を多数収録している点で補完的な役割を担っています。世界規模の脆弱性はNVDで確認しながら、国産ソフトウェアや日本向け製品固有の脆弱性はJVNで確認するという使い方が効果的です。
JPCERT/CCとの連携
JPCERT/CCは、JVNの共同運営者であると同時に、インシデント(セキュリティ事故)への対応支援も行う専門機関です。JVNに掲載される脆弱性情報の多くは、JPCERT/CCが海外のセキュリティ機関や研究者から情報を受け取り、メーカーとの調整を経て公開されます。
JPCERT/CCのブログ(blog.jpcert.or.jp)では、脆弱性の詳しい技術解説やサイバー攻撃の分析情報が定期的に公開されているので、JVNの速報と合わせて参照すると理解が深まります。
JVNを活用した組織のセキュリティ対策
JVNは情報を「見るだけ」では意味がありません。組織のセキュリティの仕組みに組み込んでこそ真価を発揮します。ここでは、JVNを活用した組織的な脆弱性管理の仕組み作りについて解説します。
脆弱性管理のプロセスを作る
効果的な脆弱性管理のプロセスは「資産把握→情報収集→評価→対応→記録」の5つのステップで構成されます。まず、自社のIT資産(ソフトウェア・OS・ミドルウェア・ネットワーク機器など)を一元管理する台帳(リスト)を整備することが出発点です。資産台帳がなければ、JVNで脆弱性情報を入手しても「自社に影響するか」を判断することができません。
資産台帳とJVNの情報を定期的に照合する仕組みを作ったら、CVSSスコアと自社の環境を考慮して優先度を評価し、対応計画を立てます。対応が終わったら結果を記録し、未対応の脆弱性についてはリスクの受け入れ判断と代替措置を文書化します。このサイクルを続けることで、脆弱性管理の精度が上がっていきます。
経営層・上長への報告に活用する
JVNの情報は、技術担当者だけでなく経営層や上長への説明にも活用できます。JVNエントリに記載されたCVSSスコアと「想定される影響」の文章を引用することで、脆弱性のリスクを客観的な数値と公的機関の言葉で伝えられます。
「緊急(スコア9.0以上)の脆弱性が発見されており、放置した場合は情報漏洩の可能性があります」という説明は、IPA・JPCERT/CCという国が認定した機関の情報に基づくものとして説得力を持ちます。
また、JVNに掲載された脆弱性への対応実績を記録しておくと、情報セキュリティマネジメントシステム(ISMS)の認証審査や、取引先からのセキュリティアンケートへの回答にも役立ちます。「JVNを活用した脆弱性管理プロセスを実施している」という事実は、組織のセキュリティ対応能力を示す具体的な証拠になります。
JVN活用のチェックリスト
JVN活用チェックリスト
【基本設定・準備】
・JVN(jvn.jp)およびJVN iPedia(jvndb.jvn.jp)にアクセスし、操作方法を把握している
・IPAのセキュリティ情報メールマガジンに担当者が登録している
・JVN iPediaで自社使用製品のRSSフィードを設定し、定期確認の仕組みを整えている
・社内のソフトウェア・ハードウェア資産台帳を整備し、バージョン情報が最新である
・JVN確認の担当者と代理担当者(不在時の対応者)を明確にしている
【運用・対応フロー】
・脆弱性情報を入手したときのJVN確認手順(検索→評価→報告)をフロー化している
・CVSSスコアに基づく社内の対応優先度の基準(例:9.0以上は即日対応)を設定している
・JVN情報をもとにメーカーへパッチを問い合わせるフォーマットを用意している
・脆弱性対応の結果(適用日・担当者・バージョン)を記録・保管している
・月次または四半期でJVN iPediaを使った定期脆弱性チェックを実施している
【組織・体制】
・上長への脆弱性報告フォーマット(JVNスコア・影響範囲・対応計画)を整備している
・取引先・メーカーとの脆弱性情報共有の窓口と手順を定めている
・ISMSや社内セキュリティポリシーにJVNを使った脆弱性管理プロセスを明記している
・新規システム導入時にJVN iPediaで過去の脆弱性履歴を確認するルールを設けている
よくある質問(FAQ)
Q. JVNは無料で使えますか?
はい、JVN(jvn.jp)およびJVN iPedia(jvndb.jvn.jp)は、どちらも完全無料でアクセスできます。会員登録や有料契約なしに、すべての脆弱性情報を閲覧・検索できます。IPA(情報処理推進機構)とJPCERT/CCが共同で運営しており、政府系機関のサービスとして安定して提供されています。
Q. 英語の脆弱性情報もJVNで確認できますか?
JVNは基本的に日本語で情報を提供しており、海外から報告された脆弱性についても日本語の概要説明が付いています。ただし、すべての情報が日本語化されているわけではなく、対策情報や関連リンクの先がメーカーの英語ページになる場合もあります。英語の元情報と照合したい場合は、CVE番号を使ってNVD(nvd.nist.gov)を参照することができます。
Q. JVNに情報が掲載されていない脆弱性はどうすればよいですか?
JVNに掲載されていない場合は、JVN iPedia(jvndb.jvn.jp)で検索してみてください。JVN iPediaは海外のデータも取り込んでいるため、より広い範囲の脆弱性を網羅しています。
それでも見つからない場合は、MITRE社が管理するCVE公式サイト(cve.mitre.org)やメーカーの公式セキュリティページを直接確認することをお勧めします。緊急性が高い場合は、JPCERT/CCへの問い合わせフォームから情報提供を求めることもできます。
Q. JVNはいつ更新されますか?
JVNの更新タイミングは脆弱性ごとに異なります。メーカーとJPCERT/CC・IPAの間での調整が完了したタイミングで公開されるため、脆弱性の発見から公開まで数週間から数か月かかる場合があります。
これは意図的なもので、メーカーが修正プログラムを準備する時間を確保してから情報を公開する「責任ある開示」の方針に基づいています。一方、JVN iPediaは毎日更新されており、海外の最新情報が自動的に反映されます。
Q.自社製品の脆弱性をJVNに報告するにはどうすればよいですか?
自社製品に脆弱性が発見された場合、またはソフトウェアの脆弱性を発見した場合は、IPA(情報処理推進機構)の「脆弱性関連情報の届出受付」(ipa.go.jp)から届出を行うことができます。
メーカーとしてJVNに自社情報を掲載したい場合は、JPCERT/CCとの調整プロセスを経て情報が公開されます。この届出制度は「情報セキュリティ早期警戒パートナーシップ」として制度化されており、届出者・メーカー・IPA・JPCERT/CCの4者が連携して脆弱性対応を進める仕組みになっています。
Q. JVNとCSIRT(社内セキュリティ対応チーム)はどのように連携すればよいですか?
CSIRT(シーサート)とは、会社の中でセキュリティ事故への対応を担う専門チームのことです。CSIRTを設置している組織では、JVNの監視をCSIRTの定常業務として組み込むことをお勧めします。
具体的には、JVN iPediaのRSSフィードをCSIRTのツールに取り込み、自社関連製品の新着情報を自動通知する仕組みを構築する方法が効果的です。CSIRTの設置が難しい中小企業の場合は、IPAが提供している「セキュリティ対策ベンチマーク」の活用や、相談窓口の利用を検討してみてください。
まとめ
JVN(Japan Vulnerability Notes)は、IPAとJPCERT/CCが共同で運営する日本の脆弱性情報ポータルです。2003年の運用開始から20年以上にわたってセキュリティ対応のインフラとして機能してきました。CVSSスコアによる危険度評価、日本語での概要説明、対策情報へのリンクという構成により、担当者が素早く対応の判断を行うために必要な情報が一か所にまとまっています。
JVNとJVN iPediaの使い分けも大切なポイントです。特定の脆弱性の詳細確認にはJVNを、製品全体の脆弱性傾向の把握や導入前の調査にはJVN iPediaを使うという組み合わせが、日常の脆弱性管理を効率化します。RSSフィードや定期チェックの仕組みを整えることで、受け身の情報収集から能動的な脆弱性管理へと移行できます。
大切なのは、JVNを「見るだけ」にせず、社内の資産台帳・対応プロセス・報告体制と連携させることです。IT資産の把握から始まり、JVNでの情報確認、CVSSスコアに基づく優先度の評価、パッチ適用と記録というサイクルを組織に定着させることが、長続きするセキュリティ対応の基盤になります。JVNは費用ゼロで使える公的インフラです。今日からでも担当者がjvn.jpをブックマークして、定期的な確認を習慣にするところから始めてみてください。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
NVDとは?CVEとの違い・CVSSスコアの読み方・JVN比較・2024年遅延問題・企業での活用方法
脆弱性とは?発生原因や種類・対策をわかりやすく解説
JPCERT/CC
情報処理推進機構(IPA)とは?その役割と事業内容を解説
CVE
SCAPとは?セキュリティ管理を自動化する国際標準の仕組みを解説
セキュリティパッチとは?適用しないとどうなる?種類・手順・管理のコツを解説
バグバウンティとは?バグハンターとしての新たな稼ぎ方















JVNに掲載される情報は、IPA・JPCERT/CCによる審査・検証を経ています。そのため、インターネット上に散在する未確認の情報とは違い、信頼性の高い一次情報として安心して活用できます。