
 無料会員登録
OpenSSLとは、インターネット上の暗号通信を実現するために広く使われているオープンソースのライブラリおよびコマンドラインツールです。TLS(Transport Layer Security)とSSL(Secure Sockets Layer)プロトコルを実装しており、WebサーバーのHTTPS設定やメール暗号化、VPN接続など、セキュアな通信が必要なあらゆる場面で活用されています。
Linux・macOS・Windowsのほぼすべてのプラットフォームに対応しており、Apache・NGINXなどの主要なWebサーバーでも標準的に採用されています。Apache License 2.0のもとで公開されており、商用利用も含めて無償で利用できる点が企業への普及を後押ししています。

OpenSSLの歴史と概要
OpenSSLは1998年、カナダのEric Young氏とTim Hudson氏が開発した「SSLeay」をベースに誕生しました。当初はSSL 2.0・3.0の実装が中心でしたが、その後TLS 1.0〜1.3へと順次対応し、現在ではインターネットセキュリティの基盤ライブラリとして世界的に使われています。
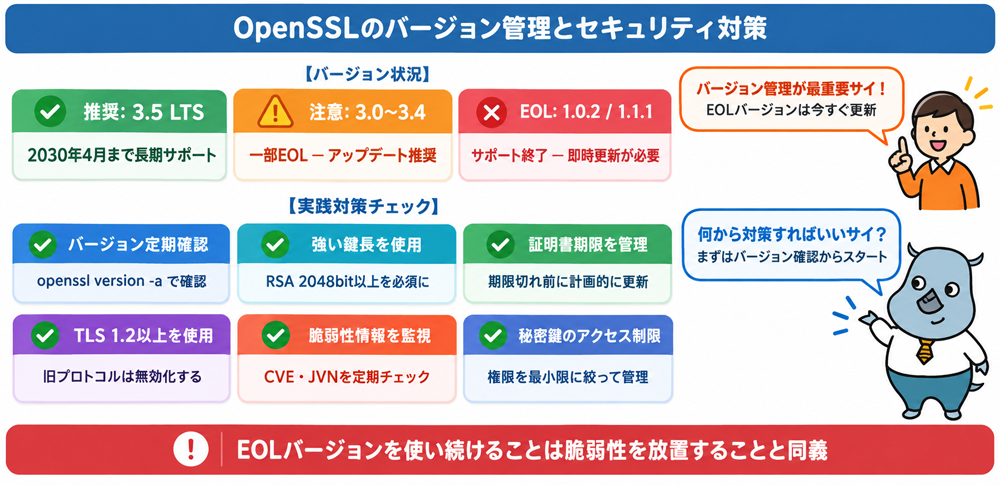
開発はOpenSSLプロジェクトが主導しており、オープンソースコミュニティによってメンテナンスされています。現在推奨されるバージョンはOpenSSL 3.5 LTS(2030年4月までサポート)で、2026年4月にはOpenSSL 4.0もリリースされています。
| バージョン | 状態 | 特徴 |
|---|---|---|
| 1.0.2 | EOL(2019年終了) | TLS 1.3非対応。現在は使用不可 |
| 1.1.1 | EOL(2023年終了) | TLS 1.3対応。現在はサポート切れ |
| 3.0 / 3.x | 一部EOL | Providerアーキテクチャ導入、Apache 2.0に |
| 3.5 LTS | 推奨(2030年4月まで) | 現在の長期サポート版 |
| 4.0 | 最新(2026年4月リリース) | 新バージョン(安定性確認が必要) |
OpenSSLの主な機能
OpenSSLは暗号通信に関わる幅広い機能を提供しています。主要な機能をまとめると以下の通りです。
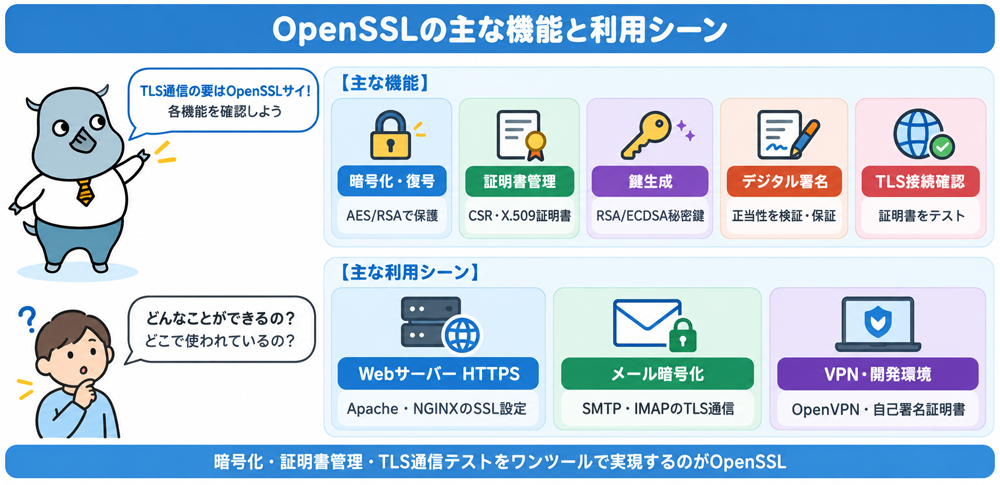
暗号化・復号
AES-256-CBCなどの対称暗号方式や、RSA・ECDSAを使った公開鍵暗号方式によるデータの暗号化・復号が可能です。ファイル単位での暗号化にも対応しており、機密情報の安全な保管や送受信に活用できます。
デジタル証明書の管理
X.509形式の電子証明書の生成・検証・変換を行います。CSR(証明書署名要求)の作成から自己署名証明書の発行、認証局(CA)証明書の構築まで、証明書ライフサイクル全体をカバーしています。
鍵生成
RSA・ECDSA・DSAなどの各種アルゴリズムで秘密鍵を生成できます。鍵長はRSAで最低2048bit、ECDSAで最低256bit(P-256)が推奨されています。
ハッシュ値の計算とデジタル署名
SHA-256・SHA-384などのハッシュ関数でメッセージダイジェストを生成し、データの改ざん検知に利用できます。また秘密鍵を使ったデジタル署名の生成・検証も行えるため、ソフトウェア配布の真正性保証にも使われています。
TLS接続テスト
openssl s_clientコマンドを使うと、対象サーバーとのTLS接続内容(証明書チェーン・プロトコルバージョン・使用暗号スイートなど)をその場で確認できます。Webサーバーの証明書設定確認やデバッグ作業に欠かせないコマンドです。
OpenSSLが対応する暗号アルゴリズム
| カテゴリ | 主なアルゴリズム |
|---|---|
| 対称暗号 | AES(128/192/256bit)、DES、3DES、ChaCha20 |
| 公開鍵暗号 | RSA(2048bit以上推奨)、ECDSA(P-256/P-384)、DSA |
| 鍵交換 | ECDH、DH(ディフィー・ヘルマン) |
| ハッシュ関数 | SHA-256、SHA-384、SHA-512、MD5(非推奨) |
| メッセージ認証 | HMAC(HMAC-SHA256等) |
OpenSSL 3.0以降、RC4・MD2などのレガシー暗号は標準では無効化されています。古いシステムとの互換性が必要な場合に限り-legacyオプションを使用できますが、セキュリティ上のリスクがあるため、できる限り新しい暗号アルゴリズムへの移行を推奨します。
OpenSSLの主な利用シーン
WebサーバーのHTTPS設定
Apache・NGINXなどのWebサーバーにSSL/TLS証明書を設定する際、OpenSSLを使って秘密鍵とCSRを生成し、認証局から取得した証明書をサーバーに組み込みます。Let’s Encryptのような無料証明書サービスのバックエンドにもOpenSSLが使われています。
メールサーバーの暗号化
SMTP・IMAP・POP3などのメールプロトコルにTLSを適用する際に利用されます。送受信するメールの盗聴・改ざんを防ぐために、多くのメールサーバーでOpenSSLが採用されています。
VPN構築
OpenVPN・IPSecなどのVPNソリューションの暗号化バックエンドとしてOpenSSLが使われています。リモートワーク環境でのセキュアな社内ネットワーク接続を実現する基盤技術の一つです。
開発・テスト環境での自己署名証明書
本番環境の前段階として、開発・テスト環境で自己署名証明書を手軽に作成できます。認証局への申請なしに即座にHTTPS環境を構築できるため、開発現場で広く活用されています。
証明書の有効期限管理と更新
運用中の証明書の有効期限確認・証明書チェーンの検証・失効状態の確認(OCSP)など、証明書ライフサイクル管理もOpenSSLのコマンドで実施できます。
よく使うコマンド一覧
バージョン確認
openssl version -aインストールされているOpenSSLのバージョン・リリース日・ビルドオプションを確認します。
秘密鍵の生成(RSA 2048bit)
openssl genrsa -out private.key 2048CSRの作成
openssl req -new -key private.key -out request.csr対話形式でコモンネーム(FQDN)・組織名・国などを入力してCSRを生成します。
秘密鍵とCSRを一括生成
openssl req -new -newkey rsa:2048 -nodes -keyout server.key -out server.csr自己署名証明書の作成(365日)
openssl req -x509 -nodes -days 365 -key private.key -out certificate.crt証明書の内容確認
openssl x509 -text -noout -in server.crt有効期限の確認
openssl x509 -enddate -noout -in server.crtTLS接続テスト
openssl s_client -connect www.example.com:443 -servername www.example.comファイルの暗号化(AES-256-CBC)
openssl enc -aes-256-cbc -salt -in file.txt -out file.encファイルの復号
openssl enc -aes-256-cbc -d -salt -in file.enc -out file.txtSHA-256ハッシュの計算
echo -n "Hello, OpenSSL!" | openssl dgst -sha256証明書形式の変換(PEM → PFX)
openssl pkcs12 -export -out server.pfx -inkey server.key -in server.crtチェーン証明書の検証
openssl verify -CAfile bundle.pem server.crt証明書管理の基本フロー(秘密鍵→CSR→証明書)
証明書管理の一連の流れは以下のステップで行います。
ステップ1:秘密鍵の生成
まず暗号通信に使う秘密鍵を作成します。RSA 2048bit以上が推奨されており、ECDSAのP-256はRSA 3072bit相当のセキュリティを短い鍵長で実現できます。
openssl genrsa -out server.key 2048ステップ2:CSR(証明書署名要求)の作成
秘密鍵をもとに、認証局への申請書であるCSRを作成します。コモンネーム(FQDN)・組織名・国・都市などの情報を入力します。
openssl req -new -key server.key -out server.csrステップ3:認証局への提出と証明書の取得
作成したCSRをDigiCert・GlobalSignなどの認証局に提出し、審査後にSSL/TLS証明書(server.crt)を受け取ります。
ステップ4:鍵・CSR・証明書の一致確認
証明書をインストールする前に、秘密鍵・CSR・証明書の3点が一致しているかを確認します。ハッシュ値が一致していれば問題ありません。
# 秘密鍵の公開鍵ハッシュ
openssl pkey -pubout -in server.key | openssl sha256

# CSRの公開鍵ハッシュ
openssl req -pubkey -in server.csr -noout | openssl sha256

# 証明書の公開鍵ハッシュ
openssl x509 -pubkey -in server.crt -noout | openssl sha256CSRの生成と証明書のインストールを異なるサーバー・担当者が行うと、鍵ファイルが一致しないケースが発生します。証明書取得から設置までを同じ環境で一貫して行うか、秘密鍵ファイルを安全な方法で引き継ぐことが重要です。
ステップ5:Webサーバーへの証明書インストール
取得した証明書・中間証明書・秘密鍵をサーバー(Apache・NGINX等)に設定し、HTTPSを有効化します。設定後はopenssl s_clientコマンドで動作確認を行います。
バージョン管理と移行時の注意点
OpenSSLのバージョン管理は、セキュリティ運用において特に重要な課題です。EOL(End of Life)を迎えたバージョンを使い続けると、新たに発見された脆弱性に対するパッチが提供されなくなるため、脆弱性が放置されるリスクがあります。
1.x系から3.x系への移行注意点
OpenSSL 3.0以降ではAPIの変更・削除されたアルゴリズム・動作の変更点が複数あります。特に注意が必要な点は以下の通りです。
・PFX(PKCS#12)変換時に-legacyオプションが必要になる場合がある
・RC4・MD2など旧来の弱い暗号アルゴリズムが標準では利用不可になった
・一部の低レベルAPIが変更または廃止されており、自社開発システムの再コンパイルが必要になるケースがある
OpenSSL 3.5 LTSが2030年4月までサポートされる長期サポート版として推奨されています。openssl version -aコマンドで自社環境のバージョンを確認し、EOLとなっているバージョンが残っていないかを定期的にチェックしてください。
OpenSSLの脆弱性とセキュリティリスク
OpenSSLは世界中で利用されているため、脆弱性が発見されると影響範囲が非常に広くなります。過去に発見された主な脆弱性と、現在知っておくべきセキュリティリスクを整理します。
主な過去の脆弱性
| 脆弱性名 | 対象バージョン | 概要 |
|---|---|---|
| Heartbleed(CVE-2014-0160) | 1.0.1〜1.0.1f | ヒープメモリの内容が漏洩。秘密鍵・セッション情報の窃取が可能 |
| CCS Injection(CVE-2014-0224) | 1.0.0以前等 | 中間者攻撃によりセッション鍵を弱体化させられる |
| OpenSSL 3 High-severity(CVE-2022-3786等) | 3.0.0〜3.0.6 | バッファオーバーフローによりサービス停止(DoS)が発生 |
| Padding Oracle POODLE | SSL 3.0全般 | SSL 3.0の設計上の欠陥を悪用した解読攻撃 |
現在も継続するリスク
OpenSSLに限らず、オープンソースライブラリを使用する際の一般的なリスクとして、バージョンアップの遅れ・設定ミスによる暗号強度の低下・鍵管理の不備などが挙げられます。OpenSSLはコマンドラインによる設定が複雑なため、誤った設定が脆弱性を生むケースも少なくありません。
①EOLを迎えたOpenSSLバージョンの放置 ②RSA 1024bit以下などの弱い鍵長の使用 ③証明書の有効期限切れと気づかずのHTTPS通信障害
被害事例①:Heartbleed脆弱性と大規模情報漏洩
2014年4月に公開されたHeartbleed(CVE-2014-0160)は、OpenSSL 1.0.1〜1.0.1fに存在したメモリ読み取りの脆弱性です。TLSの「ハートビート拡張」機能に実装の不備があり、攻撃者は細工したリクエストを送ることで、サーバーのメモリ上にある最大64KBの情報を繰り返し読み取ることができました。
この脆弱性が深刻だった理由は、読み取れるメモリの内容に秘密鍵・パスワード・セッショントークンなどの機密情報が含まれる可能性があった点です。しかも攻撃の痕跡がサーバーのログにほとんど残らないという特徴があり、攻撃を受けていても気づけない状況が続いていました。
影響を受けたサービスは全世界で数十万台以上のサーバーに及び、大手クラウドサービス・金融機関・SNSなど多くのサービスが証明書の失効と再発行を余儀なくされました。日本国内でも複数の大手ECサイト・ポータルサービスがHeartbleedの影響を受けたことを公表し、パスワードの変更を利用者に呼びかける対応を行いました。Heartbleedは単一のソフトウェア脆弱性としては史上最大規模の影響範囲を持つ事例の一つとして記録されています。
・OpenSSLのバージョンを最新に保ち、EOLバージョンを使い続けない
・脆弱性情報(CVE・JVN)を定期的にチェックし、緊急パッチの適用プロセスを整備する
・秘密鍵が漏洩した可能性がある場合は、証明書の失効と再発行を速やかに行う
・サーバー上のOpenSSLバージョンを一元管理するインベントリを持つ
被害事例②:OpenSSL脆弱性を悪用したWebサービスへの不正アクセス
2022年11月、OpenSSL 3.0系に深刻度「High」と評価された脆弱性(CVE-2022-3786・CVE-2022-3602)が公開されました。当初はCritical評価が予告されていたため、世界中のシステム管理者が一斉に対応に追われる事態となりました。この脆弱性は細工したメールアドレスが含まれる証明書を検証する際にバッファオーバーフローが発生するもので、最悪の場合サービス停止(DoS)や任意コード実行に至る可能性がありました。
国内の大手ITベンダー・クラウドサービスプロバイダーも影響確認と対応に追われ、パッチ適用完了まで一部サービスで証明書関連機能の制限やメンテナンスが実施されました。この事例はOpenSSL 3.x系への移行直後に発生したこともあり、バージョン移行のタイミングでの脆弱性対応体制の整備が改めて課題として浮き彫りになりました。
OpenSSLは世界中のシステムに組み込まれているため、新たな脆弱性が公開されると対応優先度の判断・パッチ適用計画の策定・影響範囲の調査を迅速に進める必要があります。日頃からOpenSSLのバージョン一覧を管理し、パッチ適用のSLA(対応期限)を定めておくことが重要です。
実践チェックリスト
【基本対策】まず確認・実施すべき項目
- 自社サーバー上のOpenSSLバージョンを
openssl version -aで確認し、EOLバージョンがないかチェックする - OpenSSL 3.5 LTS以上にアップデートし、EOLバージョン(1.0.2・1.1.1等)は使用しない
- RSA鍵は2048bit以上、ECDSAはP-256以上の鍵長を使用する
- サーバー証明書の有効期限を定期的に確認し、期限切れ前に更新する(
openssl x509 -enddateを活用) - CVEデータベース・OpenSSLプロジェクトのセキュリティアドバイザリを定期的にチェックする
- TLSバージョンは1.2以上を使用し、SSL 3.0・TLS 1.0・1.1は無効化する
【高度な対策】セキュリティ強化のために取り組む項目
- 秘密鍵ファイルへのアクセス権限を適切に設定し、不要なアカウントからのアクセスを禁止する
- PKCS#12(.pfx)形式で証明書を保管する場合は強力なパスワードを設定する
- OCSP(Online Certificate Status Protocol)でリアルタイムの証明書失効確認を実施する
- 本番環境・開発環境それぞれのOpenSSLバージョンとインストール数を一覧化し、インベントリとして管理する
- 緊急脆弱性が公表された際のパッチ適用フロー(通知→確認→テスト→適用→確認)をあらかじめ整備する
openssl s_clientを使ったTLS接続テストを定期的に実施し、意図しない弱い暗号スイートが有効でないか確認する
よくある質問(FAQ)
Q. OpenSSLとSSL証明書は同じものですか?
A. 異なるものです。OpenSSLはSSL/TLS通信を実現するためのオープンソースのライブラリ・ツールです。SSL証明書(TLS証明書)はサーバーの身元を証明するデジタル証明書で、OpenSSLはその証明書を生成・管理・インストールするためのツールとして使われます。
Q. OpenSSLは無料で使えますか?
A. はい、OpenSSL 3.x以降はApache License 2.0のもとで公開されており、商用利用を含めて無料で利用できます。ただし、利用にあたってはライセンス条件の確認と、脆弱性対応などのメンテナンスコストを考慮する必要があります。
Q. OpenSSLのバージョンはどうやって確認しますか?
A. ターミナルでopenssl version -aを実行すると、バージョン番号・リリース日・ビルドオプションなどの詳細情報が表示されます。EOLを迎えているバージョンが表示された場合は、速やかにアップデートを検討してください。
Q. 自己署名証明書と認証局(CA)発行証明書の違いは何ですか?
A. 自己署名証明書はOpenSSLで自分で生成する証明書で、第三者機関による身元確認がないため、ブラウザから「安全でない接続」と警告が表示されます。開発・テスト環境での利用が主な用途です。本番Webサイトでは、DigiCertやグローバルサインなどの認証局が発行する証明書を使用してください。
Q. Heartbleedは現在も危険ですか?
A. 現在サポートされているOpenSSL 3.5 LTSはHeartbleedの影響を受けません。ただし、古いバージョン(1.0.1系)を使い続けている環境では依然としてリスクがあります。openssl versionでバージョンを確認し、EOLバージョンが残っている場合は至急アップデートしてください。
Q. OpenSSLの脆弱性情報はどこで確認できますか?
A. 主な情報源として、OpenSSL公式サイト(openssl.org/news/secadv/)のセキュリティアドバイザリ、国内ではJVN(Japan Vulnerability Notes:jvn.jp)やIPAの情報セキュリティ関連ページが参考になります。緊急脆弱性の通知を見逃さないよう、RSSフィードやメーリングリストへの登録も検討してください。
まとめ
OpenSSLは、インターネット上のあらゆる安全な通信を支えるオープンソースの暗号ライブラリおよびコマンドラインツールです。WebサーバーのHTTPS設定からメール暗号化・VPN・証明書管理まで、幅広いシーンで活用されており、現代のIT基盤には欠かすことのできない存在です。
一方で、Heartbleedをはじめとする深刻な脆弱性が繰り返し発見されてきた歴史があり、「使いっぱなし」では高いリスクを抱えることになります。EOLを迎えたバージョンを使い続けることは、パッチのない脆弱性を放置することと同義です。自社環境のOpenSSLバージョンを把握し、定期的なアップデートと脆弱性情報のウォッチを習慣化することが、セキュリティ担当者として最初に取り組むべき対策です。
証明書管理においても、有効期限の一元管理・鍵一致の確認・適切な鍵長の選択など、運用の質がそのままセキュリティの強度に直結します。本記事で紹介したコマンド・チェックリストを参考に、自社のOpenSSL運用体制を見直す機会にしていただければ幸いです。

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
text4shell
Windows Server2003のサポート終了による3つの問題点と対応について
Nim
オープンソースソフトウェア
Spring4Shell
OSS
【Apache Struts2の脆弱性】大規模情報漏洩事例と有効的な対策について
ぴあ不正アクセス、クレカ情報含む15万件超の情報漏洩事件まとめ















OpenSSLは①暗号ライブラリ(プログラムから呼び出せる暗号機能の集合体)、②コマンドラインツール(ターミナルから直接操作できるツール)、③証明書管理ツール(秘密鍵・CSR・X.509証明書の生成・検証)という3つの役割を一体で担っています。