無料会員登録
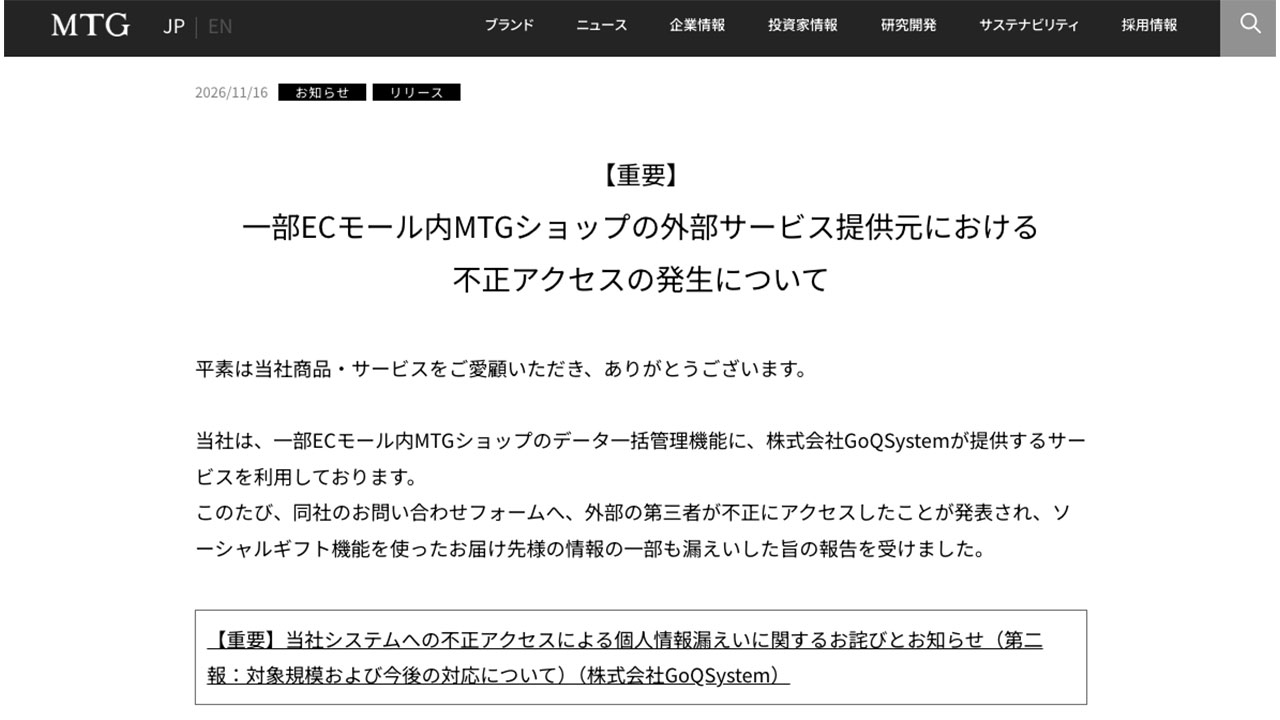
株式会社MTGは11月16日、ECモール内の一部MTGショップで利用する外部サービス「GoQSystem」への不正アクセスにより、ソーシャルギフト機能を使ったお届け先1万5,033名分の個人情報が漏えいしたと発表した。不正アクセスの被害は外部サービス側で起きており、MTGの対象者はGoQSystem全体の被害の一部にあたる。

概要
今回の事案は、MTGが注文データの管理に使う外部サービスが第三者に侵害されたものである。MTGはサービス提供元から不正アクセスの報告を受け、ソーシャルギフト機能を使ったお届け先の情報が漏えいしたと判明した。MTGの発表ページ本文は今回確認できず、MTGの発表内容は報道各社の記事を通じて確認した。
GoQSystemの発表とMTGの発表によると、時系列は次のとおり。
11月10日から11日にかけて、GoQSystemのシステムに不正アクセスが発生したとされる。同社のシステムに保存されていた注文データが外部に持ち出されたことが確認されている。
11月11日10時36分に不正アクセスの経路を遮断し、同日10時55分にはサービスを一時停止した。
GoQSystemは11月12日に第1報、11月13日に第2報を発表した。
11月16日、MTGが自社分の影響として、ギフト配送先1万5,033名分の情報漏えいを公表した。
GoQSystemの発表では、侵入経路は問い合わせフォームの脆弱性とされる。同社は当該フォームを削除済みで、今回の原因は各店舗の設定や操作にあるものではないと説明している。
被害・影響の範囲
MTGが示した漏えい項目は、配送先の氏名、住所、電話番号、注文内容である。GoQSystemの事案全体ではメールアドレスも対象項目に挙げられているが、MTGが示した配送先情報にメールアドレスは含まれていない。
クレジットカード情報は、GoQSystem側で保存していないため漏えい対象外とされる。MTGの対象は1万5,033名である。この数字はGoQSystemのサービス全体の数字とは別の集計範囲である。
MTGは11月16日時点で、本件に起因する不正利用などの被害は確認していないと説明している。
影響はMTG以外にも広がっている。GoQSystemによると、対象店舗は1,694社、注文件数は498万4,595件、対象者は436万7,390人分である。MTGの対象注文のブランド別内訳は、今回の発表では示されていない。
MTGは11月13日に、別の事案として「Style」ショップのLINE公式アカウントに関する不正アクセスも発表している。今回のGoQSystemの事案とは別件である。
企業・団体の対応
MTGは、影響が確認された人への個別連絡を進めている。問い合わせ窓口は準備中で、準備が整い次第案内する方針である。MTGは、同社をかたる不審な電話、メール、LINEメッセージへの注意も呼びかけている。
GoQSystemは経路の遮断後、フォームを削除し、接続元を限定してサービスを再開した。同社は、同社を装った偽サイトや不審なメールへの注意も呼びかけている。
GoQSystemは警察へ被害届を提出し、個人情報保護委員会へも報告するとしている。MTG自身の届出状況は、確認できた範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、自社のシステムが無事でも、委託先の侵害で顧客情報が漏れることを示している。しかも漏えい対象には、会員ではない贈答先の受取人も含まれる。委託先に預けたデータの種類と対象者を、日頃から把握しておく必要がある。
預けているデータの棚卸し
受注管理や配送に使う外部サービスを洗い出し、保管されている個人情報の項目を一覧にする。購入者だけでなく、ギフトの受取人など第三者の情報も含めて確認する。
通知対象の漏れを防ぐ
ギフト受取人は、会員IDを持たないことが多い。受注データと配送先データの両方を照合し、通知から漏れる人が出ないようにする。
委託先への確認事項
委託先には、侵害時の連絡期限、対象データの返却と照合の方法、顧客通知の分担を事前に確認する。あわせて、脆弱性への対応状況や、公開フォームなど外部に開かれた機能の管理体制も確認する。
フィッシング対策
氏名、住所、電話番号、注文内容がそろうと、配送業者や自社を装った詐欺に悪用されるおそれがある。自社の公式窓口と連絡手段を顧客に周知し、不審な電話やメールに注意するよう案内する。
接続停止時の運用の準備
委託先のサービスが停止または接続を遮断された場合の、出荷や受注の代替手順を決めておく。一部の事業者は手作業での出荷に切り替えている。連携の停止と再開の判断基準も、あらかじめ決めておきたい。
なお、MTGの個別通知の完了時期や問い合わせ窓口の開設、GoQSystem側の最終的な被害範囲は現在調査中とされている。今後の続報に注意されたい。
出典
- 一部ECモール内MTGショップの外部サービス提供元における不正アクセスの発生について
- セキュリティ対策Lab
- MTG公式サイト(ニュース一覧)
- INTERNET Watch
- セキュリティ対策Lab(GoQSystem)
- ビジネス+IT(Yahoo!ニュース)

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
PII
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
サイバー攻撃の被害事例18選【2026年9〜10月最新版】情報漏洩・サービス停止とAI時代の対策
SIMスワッピング
ジャパネットたかたが起こした個人情報漏洩事件について
セディナ個人情報漏洩事件から考える<内部犯行が企業に与えるダメージの大きさ>
BidenCash
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>