無料会員登録
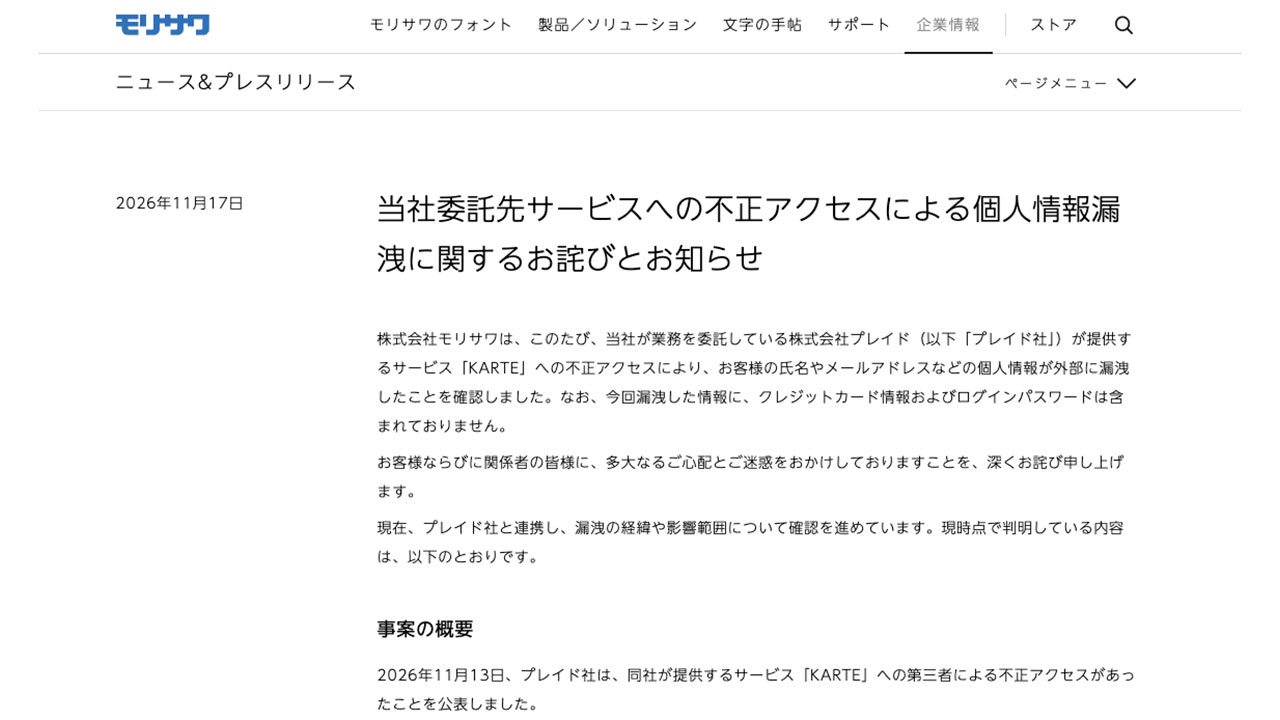
モリサワは11月17日、業務委託先であるプレイドのサービス「KARTE」への不正アクセスにより、「Morisawa Fonts」の顧客の氏名やメールアドレスなどが外部に漏えいしたと発表した。件数は2万3,957件で、対象は2023年5月以降にサービスサイト経由で購入した一部ユーザーであり、対象範囲の詳細は調査中とされている。

概要
モリサワは、Morisawa Fontsのサービス改善に向けた利用状況の分析や、一部ページでのログイン状態の維持、興味・関心に応じたコンテンツ配信などを目的にKARTEを利用していた。このKARTEが第三者から不正アクセスを受け、モリサワが保管していた顧客情報の一部が外部に漏えいした。
モリサワの発表によると、時系列は次のとおり。
11月13日、プレイドがKARTEへの第三者による不正アクセスがあったことを公表した。
11月15日、プレイドからの報告で、モリサワが扱っていた顧客の個人情報の一部が外部に漏えいしたことが判明した。
11月17日、モリサワがお詫びとお知らせを公表した。
原因について、プレイドは次のように説明している。不正アクセスは13日未明に発生し、同社サーバーの脆弱性が悪用されて、システムやデータベースの接続用認証情報が窃取された。データが外部に読み出され、窃取された認証情報でアカウントが乗っ取られて管理画面にも不正アクセスがあったという。モリサワ自身のシステムへの侵入については、発表されていない。
プレイドの対応は次のとおり。同社は13日8時59分に不正アクセスを検知し、KARTEの全サービスを順次停止した。攻撃元からの通信の遮断などの封じ込めは、13日午後3時23分ごろまでに完了したとされる。遮断以降、新たな不正アクセスは確認されていないという。サービスは停止が続いており、再開時期は未定である。
被害・影響の範囲
モリサワが公表した漏えい情報は、氏名、メールアドレス、ユーザーIDの3項目で、件数は23,957件である。クレジットカード情報とログインパスワードは含まれていない。
対象となる顧客の詳細な範囲は調査中とされる。件数や項目も、プレイドの報告に基づく現時点のものである。
Morisawa Fontsの利用への影響はないとしている。二次被害については、個人情報の不正利用は現時点で確認されていないとされる。
被害はモリサワ以外にも広がっている。プレイドが確認した漏えい情報は、KARTEのアカウントに登録されたメールアドレス79,249件などである。阪急阪神ホテルズは最大33万1,586件の漏えいを発表している。オプテージ、ベルフェイス、ワールドなども漏えいの可能性を公表している。
企業・団体の対応
モリサワは、お客様と関係者に対しておわびを述べている。プレイドと連携して漏えいの経緯や影響範囲の確認を進め、再発防止に向けた対応を検討するとしている。
利用者には注意喚起を行っている。漏えいしたメールアドレスを悪用し、実在する企業などを装ったフィッシングメールが送られる可能性がある。不審なメールのリンクや添付ファイルを開かず、個人情報も入力しないよう呼びかけている。
警察や個人情報保護委員会への届出については、確認できた範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、委託先のサービスが攻撃されると、自社のシステムが無事でも顧客情報が流出し得ることを示している。分析やマーケティングのツールには、顧客の氏名やメールアドレスが蓄積されやすい。利用する外部サービスの全体像を把握し、委託先で起きた事故を自社の事故として扱える体制を整えておきたい。
外部サービスの棚卸し
自社サイトに組み込んでいる計測、分析、配信ツールを一覧にする。各ツールに保存している個人情報の項目、件数、保存期間を併せて確認する。
委託先への確認事項
委託先が事故を検知した際の連絡手順と期限を、契約や運用ルールで確認する。漏えいした場合に、自社の対象者と項目をどの程度の速さで特定できるかも確かめておく。
連携用認証情報の管理
外部サービスとの連携に使うシークレットキーやアクセストークンは、定期的に更新できるようにしておく。委託先から無効化の依頼があった場合に備え、再発行の手順を整理しておく。
フィッシング対策
今回の情報は、氏名、メールアドレス、ユーザーIDが組み合わさっている。更新や請求を装うメールへの警戒を、顧客と従業員の双方に周知する。送信ドメイン認証の設定も見直したい。
顧客への情報提供
漏えいが判明した場合に備え、対象者への通知文や問い合わせ窓口を事前に用意する。含まれない情報も明記すると、顧客の不安を抑えやすい。
なお、対象となる顧客の詳細な範囲やそのほかの情報は現在調査中とされている。今後の続報に注意されたい。
出典
- モリサワ 当社委託先サービスへの不正アクセスによる個人情報漏洩に関するお詫びとお知らせ
- プレイド 不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ(TDnet)
- プレイド 当社サービスへの不正アクセスに関するご報告
- ASCII.jp モリサワ、2万4000件の個人情報流出 委託先に不正アクセス
- ITmedia NEWS モリサワや「mineo」など会員情報漏えい マーケツール「KARTE」不正アクセス

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
PII
サイバー攻撃の被害事例18選【2026年9〜10月最新版】情報漏洩・サービス停止とAI時代の対策
CSP(コンテンツセキュリティポリシー)とは?XSS防止の仕組み・nonce/hash・GA・GTMへの影響を徹底解説
LDAP
サイバーエージェント運営の「Ameba」で起こった5万アカウント不正ログインの原因とは?
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
VPNのセキュリティ事故とは?被害事例と対策