無料会員登録
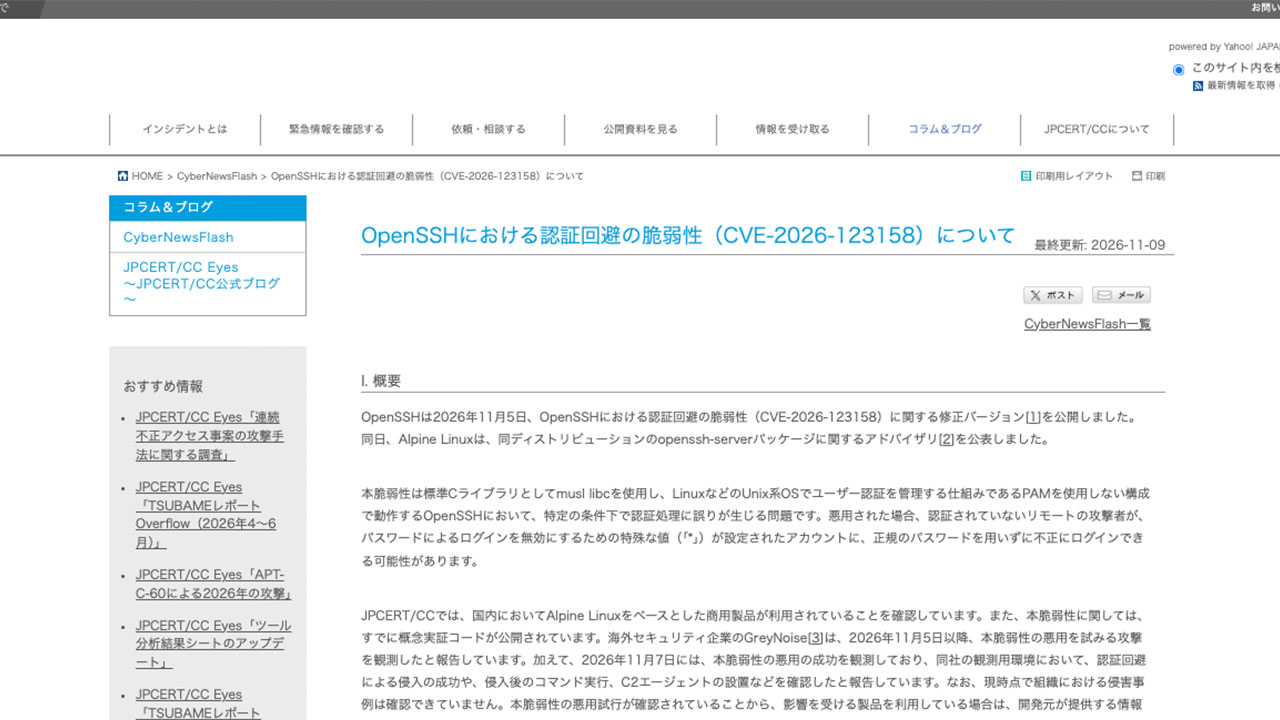
JPCERT/CCは11月9日、OpenSSHの認証回避の脆弱性CVE-2026-123158について、CyberNewsFlashで注意喚起を公開した。概念実証コードが公開済みで、海外のセキュリティ企業が悪用の成功を観測している点が注目される。

概要
本脆弱性は、標準Cライブラリとしてmusl libcを使い、PAMを使わない構成のOpenSSHで、特定の条件下で認証処理に誤りが生じる問題である。musl libc上でPAMなしで動くSSHサーバーが、入力された文字列をパスワードハッシュと誤って解釈するとされる。リモートの未認証の攻撃者が特定の長さのパスワードを送ると、パスワード認証を回避される可能性がある。
ビジネス+ITによると、影響を受け得るのは10.6p2より前のOpenSSHで、次の条件をすべて満たす環境である。musl libcを使うLinuxであること、PAM認証が無効であること、パスワード認証が有効であることが条件になる。さらに、パスワードハッシュ欄が「*」のアカウントがあり、別のローカルアカウントに「$5$」または「$6$」形式のハッシュが設定されている必要がある。
JPCERT/CCの発表によると、時系列は次のとおり。
11月5日、OpenSSHが修正バージョンを公開した。同日、Alpine Linuxがopenssh-serverパッケージに関するアドバイザリを公表した。
GreyNoiseは、11月5日以降に本脆弱性の悪用を試みる攻撃を観測したと報告している。
11月7日には、同社の観測用環境で悪用の成功を観測したという。認証回避による侵入のほか、侵入後のコマンド実行やC2エージェントの設置も確認したとされる。
11月9日、JPCERT/CCが注意喚起を公開した。
発見者側の情報は次のとおり。発見者のWakefieldによると、11月3日にOpenSSHチームへ報告し、11月4日にAlpineとmuslの保守担当者へ通知した。11月5日にOpenSSH 10.6p2と修正済みのAlpineパッケージが公開された。OpenSSH側は、この問題の根本原因はsshdの外にあるが、sshd経由で悪用可能なためsshd側で回避できるとしている。
被害・影響の範囲
JPCERT/CCは、現時点で組織における侵害事例は確認できていないとしている。実環境での被害件数や、漏えいした情報の有無は公表されていない。二次被害の報告も確認できていない。
JPCERT/CCは、国内でAlpine Linuxをベースとした商用製品が利用されていることを確認している。該当する製品名は公表されていない。
発見者は、musl libcを使う環境としてAlpineのほか、OpenWrtやBuildroot、Yoctoのビルドを挙げている。glibcを使うDebianやUbuntu、Fedora、およびPAM経由でログインする環境は影響を受けない。CVSS 3.1の基本値は8.1とされる。Red Hatも、自社製品はglibcとPAMを使うため影響を受けないとしている。
企業・団体の対応
JPCERT/CCは、影響を受ける製品を使っている場合、開発元の情報を参考に、速やかな対策の適用と侵害有無の調査を求めている。
対策はOpenSSH 10.6p2への更新である。ただし、旧版に修正を移植しているディストリビューションもあり、開発元の情報の確認が必要だという。
Alpine Linuxは、sshdを動かしている場合はopensshを更新してsshdを再起動するよう求めている。パッケージの更新だけでは、稼働中のデーモンは置き換わらない。すぐに更新できない場合は、sshdの設定でPasswordAuthentication noとして再起動し、パスワードログインを無効にする。
侵害の有無は、SSHの認証ログに、本来パスワードでログインできないアカウントへのAccepted password forの記録がないかで確認する。doasの使用履歴、不審なユーザーの追加やSSH公開鍵の変更、不審なファイルや外部通信も調べる。
本件は脆弱性情報であり、特定企業の情報漏えいとしての謝罪や、警察などへの届出に関する発表は確認できていない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、広く使われるOpenSSHでも、ライブラリや設定の組み合わせ次第で認証が破られることが示された。すでに悪用が観測されているため、該当の有無を早急に確認する必要がある。コンテナや組み込み機器、商用製品の内部で動くsshdも対象に含めて点検したい。
利用状況の棚卸し
自社で使うLinux環境のうち、Alpine LinuxやOpenWrtなどmuslを使うものを洗い出す。sshdが実際に動いているか、PAMが有効か、パスワード認証が有効かを、サーバーごとに確認する。
製品ベンダーへの確認
Alpineベースの商用製品を使っている場合は、ベンダーに影響の有無と修正版の提供時期を問い合わせる。JPCERT/CCは国内で該当する商用製品を確認しているが、製品名は公表されていない。自社で組み込み製品の中身を把握していない場合は、特に確認が必要である。
修正の適用とsshdの再起動
OpenSSH 10.6p2か、ディストリビューションの修正済みパッケージを適用する。更新後にsshdを再起動しないと、稼働中のデーモンは修正前のままである。
暫定的な回避策
すぐに更新できない場合は、PasswordAuthentication noを設定してsshdを再起動し、パスワードログインを止める。鍵認証で運用している環境では影響を抑えやすい。あわせて、SSHの公開範囲を必要な接続元に絞ることも検討したい。
侵害有無の調査
11月5日以降のSSH認証ログを確認し、パスワードを持たないはずのアカウントでのログイン成功がないかを調べる。公開鍵の追加や不審な外部通信がないかも確認する。痕跡が見つかった場合は、認証情報の入れ替えと環境の再構築を検討する。
なお、国内で影響を受ける商用製品の範囲は公表されていない。今後の続報に注意されたい。
出典
- JPCERT/CC CyberNewsFlash OpenSSHにおける認証回避の脆弱性(CVE-2026-123158)について
- Alpine Linux Security advisory: openssh-server password authentication bypass
- Wakefield OpenSSH Password Authentication Bypass on musl Linux
- ビジネス+IT(Yahoo!ニュース)OpenSSH「*sshole」で侵入成功を観測
- 窓の杜 長いパスワードで認証を回避する脆弱性「*sshole」

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
JPCERT/CC
パスワードスプレー攻撃とは?仕組みと被害の特徴、対策方法について徹底解説
SCP(Secure Copy Protocol)とは?仕組み・コマンド例・SFTPとの違い・脆弱性まで徹底解説
認証バイパス
先進認証
多要素認証
CryptoPP
Impacket