無料会員登録
キユーピーは11月12日、メール配信の委託先であるアララへの不正アクセスにより、グループ5社の顧客のメールアドレス12万5,788件が外部へ流出したと発表した。アララは11月2日に流出の痕跡は確認されていないと報告していたが、11月8日の詳細調査で流出が確認された。

概要
キユーピーは、同社を含むグループ5社が利用するメール配信サービスの委託先、アララ株式会社で第三者による不正アクセスが発生したと発表した。対象は、キユーピー、アヲハタ、デリア食品、サラダクラブ、トウ・キユーピーの5社である。流出したのは、これら5社の自動返信メールを受け取った顧客のメールアドレスである。
キユーピーの発表によると、時系列は次のとおり。
10月28日、アララから不正アクセスの発生を通知され、キユーピーはグループ5社の影響調査を依頼した。
11月2日、アララから、グループのデータが流出した痕跡は確認されていないと報告を受けた。
11月8日、アララの詳細調査で、対象メールアドレスの外部流出が確認されたと追加の報告を受けた。
11月12日、キユーピーは流出を公表し、同日10時から対象の顧客に個別にメールで連絡している。最初の連絡から流出確認の報告までに、11日かかった。
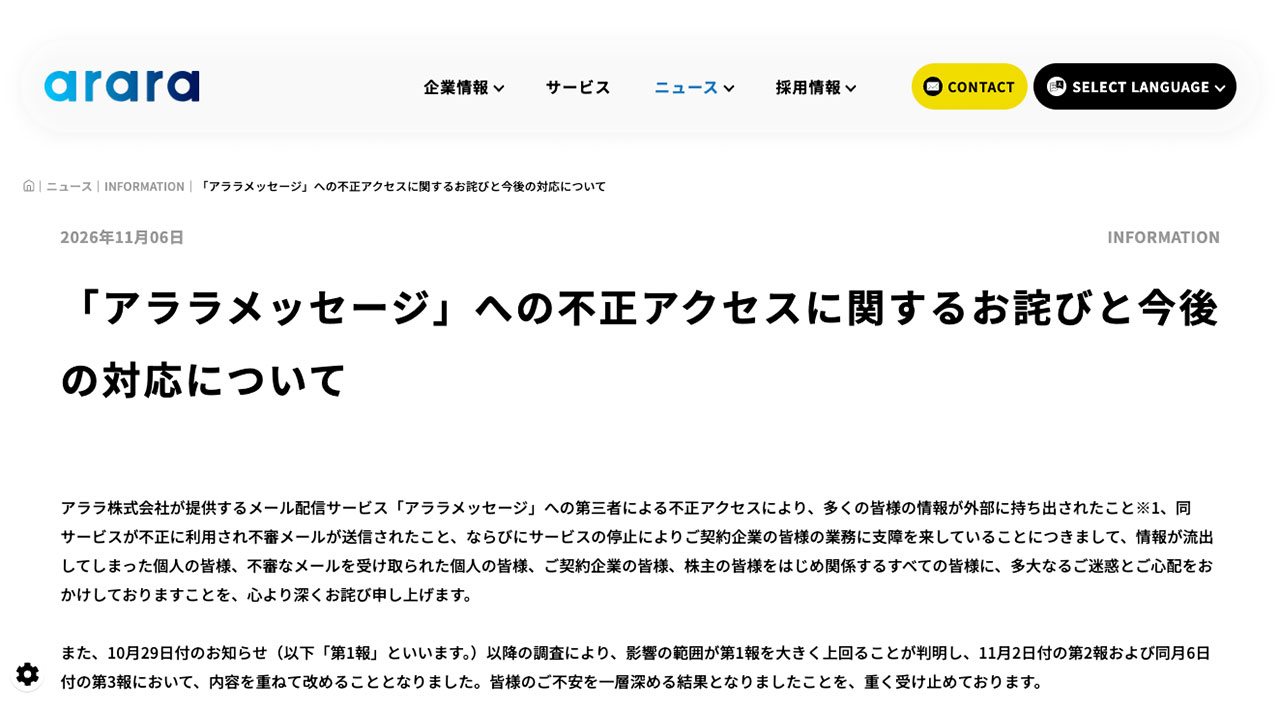
アララ側の発表も確認できた。アララは11月6日、アララメッセージへの不正アクセスで、81,329,467件のメールアドレス等を含む個人情報が外部に持ち出されたと発表した。同サービスが不正に利用され、クレジットカード会社を装った不審メールが最大約713万通送信されたとも公表している。
原因について、アララは第1報でWebサーバーの脆弱性を悪用されたとしていた。第2報では、この脆弱性に加えてシステム環境の問題も関係していたと更新した。侵入の開始時期と経路は調査中としている。なお、キユーピーは自社で発生した不正アクセスの原因を発表しておらず、侵入経路は同社の発表では示されていない。
被害・影響の範囲
流出した情報はメールアドレスのみとされる。氏名、住所、電話番号、クレジットカード番号、パスワードなどが含まれるとは発表されていない。
対象は、2023年9月12日から2026年10月31日までの間に、5社から自動返信メールを受け取った顧客である。対象となる自動返信メールは、キャンペーンの応募完了、WEBアンケートの入力完了、kewpie IDのポイント交換受付、商品サンプルの申し込み受付完了、お客様相談室への問い合わせ受付完了などである。
件数は5社合計で12万5,788件である。5社それぞれの内訳や、重複を除いた人数は公表されていない。対象期間は自動返信メールの受信期間であり、不正アクセスが2023年から続いていたことを意味しない。
二次被害について、キユーピーは、実在する企業を装ったフィッシングメールが送られるおそれがあるとしている。確認できた範囲では、実際の被害は報告されていない。
影響はキユーピーにとどまらない。アララの配信基盤の不正利用は最大380社に影響するとされる。たとえば河淳は11月11日、KEYUCAのメールマガジン会員のメールアドレス121万4,183件が流出したと発表した。
企業・団体の対応
キユーピーは、キャンペーン応募とお問い合わせフォームからの自動返信メールの配信を停止している。安全が確認されるまで、運用停止を続けるとしている。
あわせて、委託先の選定基準と、委託先の情報セキュリティ管理体制の監査を強化するとしている。同社は、委託先におけるセキュリティー監査を一層強化し、再発防止に努めるとしている。
顧客には、心当たりのない送信元からのメールのリンクや添付ファイルを開かないよう呼びかけている。対象の顧客には、11月12日10時から個別にメールで連絡している。
アララの対応は次のとおり。10月31日にアララメッセージの全サービスを停止し、影響を受けた可能性のある契約企業へ順次連絡している。警察、個人情報保護委員会、総務省関東総合通信局などにも報告した。再開は、侵入経路への対策の完了、外部専門機関による安全性の確認、契約企業の認証情報の再設定を経て判断するとし、時期は未定としている。
キユーピー自身の警察や個人情報保護委員会への届出状況は、確認できた範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、委託先の初期報告が後から訂正された。委託先からの「痕跡なし」という報告は暫定的なものと考え、調査の進み方に合わせて自社への影響を確認し直す体制が必要である。自社が直接侵害されなくても、委託先経由で顧客情報が流出する点も押さえておきたい。
委託先での利用状況の棚卸し
メール配信サービスなど外部委託先に預けているデータを、サービスごとに洗い出す。メールマガジンだけでなく、自動返信メールや問い合わせ受付の送信先も対象に含める。
委託先への確認事項
委託先から連絡を受けたら、自社データの有無、対象期間、件数、調査の完了予定を書面で確認する。「流出なし」という報告には、根拠となるログの範囲と調査の限界も尋ねておく。続報があった場合の連絡手段と期限も、あらかじめ決めておく。
フィッシング対策
流出したメールアドレスは、自社を装った偽メールに使われるおそれがある。公式サイトで注意喚起を出すほか、顧客に送るメールの送信ドメイン認証(SPF、DKIM、DMARC)を点検する。メール内のリンクの扱い方針も、顧客に周知しておく。
委託先管理の見直し
契約時のセキュリティ要件、監査の権利、事故時の通知期限を見直す。委託先が保持する個人データの量を減らすため、保存期間の短縮や不要データの削除も依頼する。代替の配信手段を用意しておくと、サービス停止時の影響を小さくできる。
顧客への情報提供
対象者への個別連絡では、流出した情報の項目、対象期間、問い合わせ窓口を明記する。続報が出る可能性があるため、公式サイトの告知ページを更新する運用も決めておく。
なお、侵入経路と開始時期、アララ全体の流出件数の確定は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.