無料会員登録
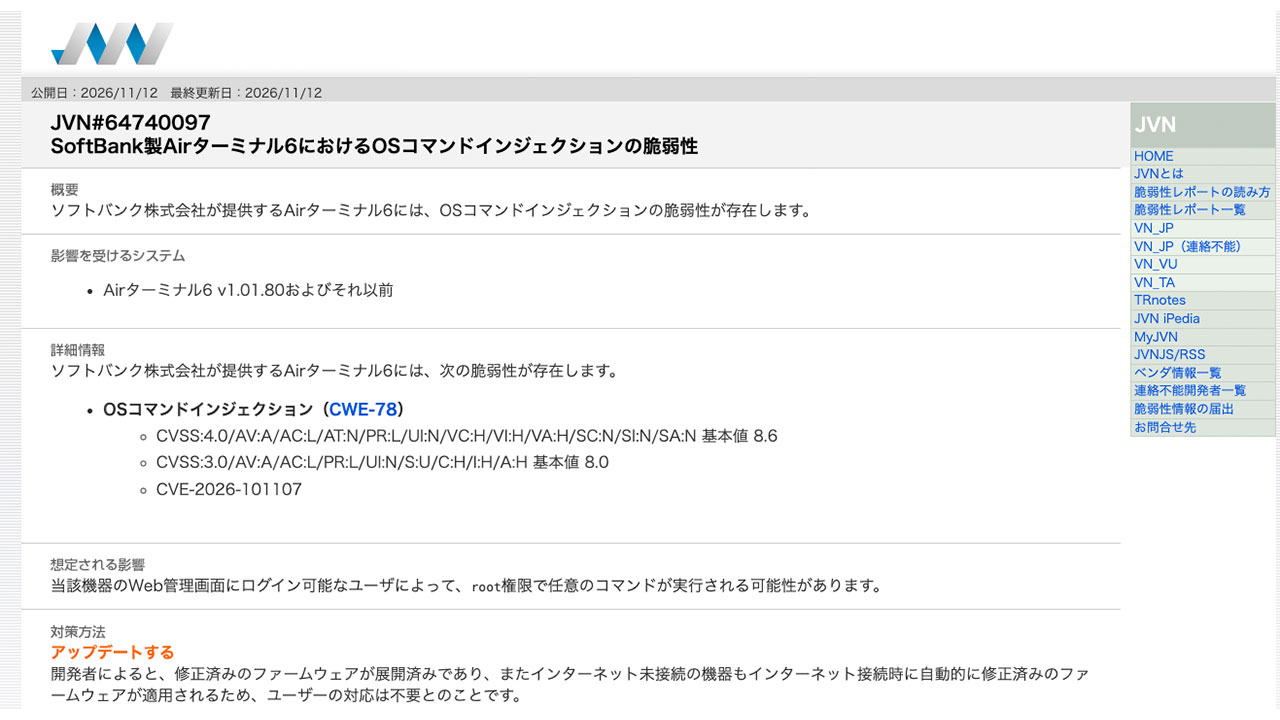
JPCERT/CCは11月12日、脆弱性情報データベースJVNでソフトバンクが提供するホームルーター「Airターミナル6」のOSコマンドインジェクションの脆弱性(CVE-2026-101107)を公表した。修正済みファームウェアは展開済みで、ユーザーの対応は不要とされる点が注目される。

概要
対象は、Airターミナル6のv1.01.80およびそれ以前である。当該機器のWeb管理画面にログインできるユーザーが、root権限で任意のコマンドを実行できる可能性があるとされる。CVSS 4.0の基本値は8.6、CVSS 3.0の基本値は8.0である。
同じ11月12日には、JVNに他の脆弱性情報も並んだ。ただし、掲載の経緯は案件ごとに異なる。JPCERT/CCの発表によると、時系列は次のとおり。
9月。ソフトバンクが修正済みファームウェアをリリースし、自動的に適用されているという。
11月11日。The Apache Software Foundationが「Apache HTTP Server 2.4.71」を公開した。3件の脆弱性に対処したセキュリティアップデートである。
11月12日。JVNにAirターミナル6の脆弱性(12時00分)と、三菱電機数値制御装置のDoSの脆弱性(12時15分)が掲載された。Apache HTTP Server 2.4の更新情報(JVNVU#90805396)も同日に公開された。
なお、Brotliの境界外書き込み(JVNVU#97400824)は公開日が10月26日で、11月12日13時40分の更新として表示された。三菱電機数値制御装置の案件(JVNVU#95523788)は、JVNの個別ページで公開日が3月10日と示されている。この2件は11月12日の新規公表ではなく、更新内容の詳細は確認できていない。
被害・影響の範囲
Airターミナル6について、JVNの掲載内容には悪用や被害の報告は記載されていない。影響を受ける台数も公表されていない。インターネットに接続していない機器も、接続時に修正済みファームウェアが適用されるとされる。
Apache HTTP Serverでは、CVE-2026-119618(mod_http2、ヒープ破壊とリモートコード実行につながりうる)の重大度がcriticalとされる。対象は2.4.55から2.4.70である。
Brotliは、1.2.0から1.2.1より前、1.1.0から1.1.1より前、1.0.3から1.0.10より前のバージョンが対象である。当該ライブラリを同梱する複数の製品にも影響が及ぶとされる。
三菱電機の数値制御装置では、TCP 683番ポートへ送られた不正なパケットで領域外のメモリ読み出しが発生し、DoS状態となって非常停止する可能性がある。復旧にはシステムのリセットが必要である。
企業・団体の対応
ソフトバンクは、JVNに提供した情報で修正済みファームウェアの展開を説明している。JVNの掲載時点では、ベンダの告知ページ欄は空欄である。ソフトバンク自身のプレスリリースは、今回の検索では確認できなかった。
Apacheについては、2.4.71での修正が公式の脆弱性一覧に示されている。三菱電機は、FA製品の脆弱性対応状況ページで該当製品を案内している。Brotliは、Googleが10月21日に修正版を公開している。
編集部コメント(読者企業が取るべき対策)
今回のJVN掲載は、家庭用機器から基盤ソフト、製造現場の制御機器まで幅広い。自社の利用状況を把握し、更新の要否を機器ごとに判断することが重要である。ベンダーが自動更新を案内している場合も、適用状況の確認は欠かせない。
利用機器の棚卸し
Airターミナル6を拠点や在宅勤務環境で使っていないか確認する。管理画面から現在のファームウェアバージョンを調べ、v1.01.80以前のままの機器がないかを見る。
Apache HTTP Serverの更新
自社のWebサーバーのバージョンを確認し、2.4.71への更新計画を立てる。mod_http2を有効にしている環境は優先して対応する。ディストリビューション提供のパッケージは、各社の修正状況もあわせて確認する。
Brotliを同梱する製品の確認
Node.jsやPython向けパッケージなど、Brotliを組み込んだ製品を洗い出す。Brotli単体のバージョンだけでは判定できない場合があるため、各開発元の情報を参照する。
制御機器のネットワーク設計
数値制御装置は、信頼できないネットワークからのアクセスをファイアウォールで遮断する。インターネットへ接続する場合は、VPNなどを併用する。三菱電機が示す軽減策も確認する。
管理画面へのアクセス制限
ルーターの管理画面にログインできる利用者は最小限にし、初期パスワードを使い続けない。今回の脆弱性は、管理画面にログインできるユーザーが前提である。
なお、Brotliと三菱電機数値制御装置の11月12日付の更新内容の詳細は公表されていない。今後の続報に注意されたい。
出典
- JVN(JVN#64740097 SoftBank製Airターミナル6)
- INTERNET Watch
- JVN(JVNVU#90805396 Apache HTTP Server 2.4)
- JVN(JVNVU#97400824 Brotli)
- JVN(JVNVU#95523788 三菱電機数値制御装置)

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
JPCERT/CC
オープンソースソフトウェア
Windows Server2003のサポート終了による3つの問題点と対応について
text4shell
NVDとは?CVEとの違い・CVSSスコアの読み方・JVN比較・2024年遅延問題・企業での活用方法
リバース・プロキシ
OSS
ぴあ不正アクセス、クレカ情報含む15万件超の情報漏洩事件まとめ