無料会員登録
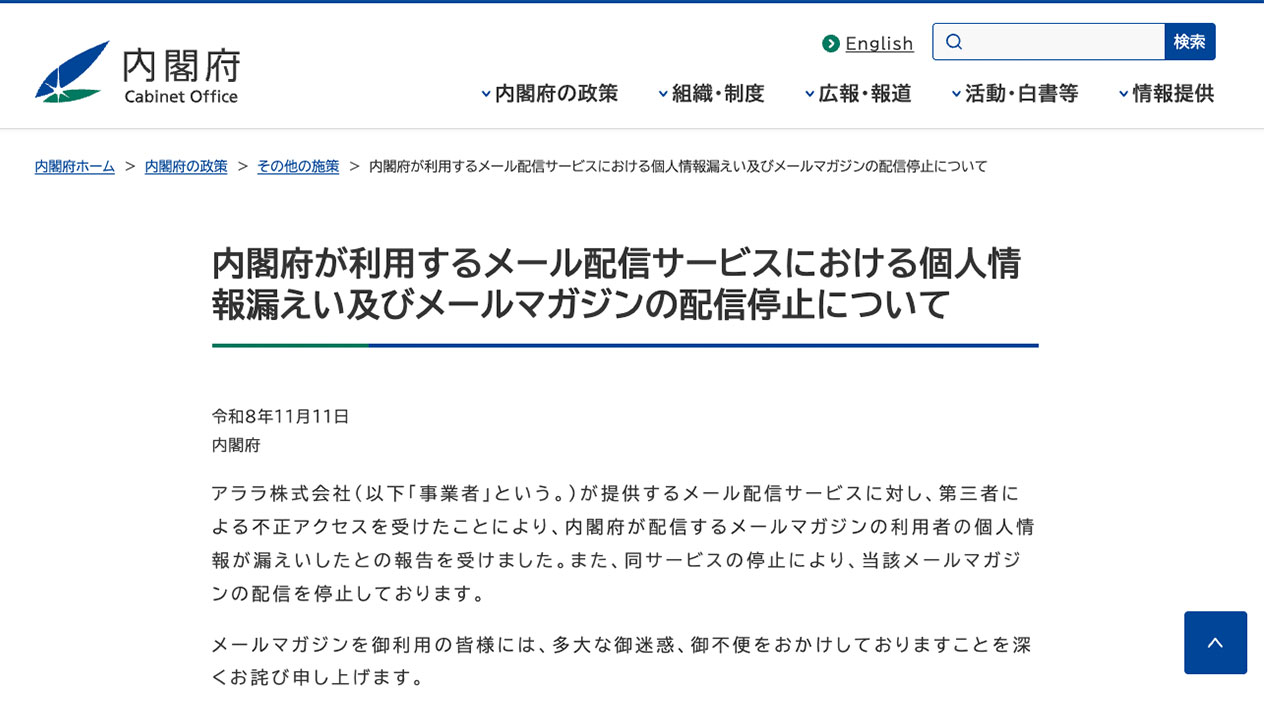
内閣府は11月11日、メール配信サービス会社アララへの第三者による不正アクセスにより、メールマガジン利用者のメールアドレス6万2,863件が漏えいしたと発表した。アララ経由の流出は内閣府にも広がった。重複を除くと6万1,751件で、対象は14種類のメールマガジンである。

概要
内閣府は、アララが提供するメール配信サービスが第三者による不正アクセスを受け、内閣府が配信するメールマガジンの利用者の個人情報が漏えいしたとの報告を受けた。サービスの停止により、当該メールマガジンの配信も停止している。
内閣府の発表では、原因はアララ側のサービスへの不正アクセスである。内閣府のシステム自体が侵害されたとは発表されていない。
アララの発表によると、時系列は次のとおり。
10月28日、アララは同社のメール配信サービス「アララメッセージ」の一部サーバシステムへの不正アクセスを確認した。10月29日付のお知らせでは、個人情報の一部が外部へ流出したことが判明したと公表した。
アララメッセージは10月31日から全面停止しており、再開時期は未定である。
11月2日の第2報では、不正アクセスが判明したサーバが拡大し、契約企業の会員情報等が外部に持ち出されたことを公表した。11月6日の発表では、約8,100万件のメールアドレス等を含む個人情報が持ち出されたとしている。
原因は、同社システムの一部の環境でWebサーバの脆弱性とシステム環境の問題を第三者に悪用されたこととされる。内閣府も、同じ内容を原因として説明している。侵入の詳細や情報の範囲は、引き続き事業者が調査している。
被害・影響の範囲
漏えいしたメールアドレスは合計6万2,863件で、重複を除くと6万1,751件である。対象は14種類のメールマガジンである。内訳は、公益法人メールマガジンが1万9,685件、内閣府食品安全委員会e-マガジンが1万922件、官民人材交流センターからのお知らせが5,400件などである。この件数には運用管理用のテストデータ104件も含まれる。
一部のメールマガジンでは、登録時に入力した属性、氏名、所属、性別などが漏えいした可能性がある。詳細はアララが調査中である。
日本経済新聞によると、クレジットカード情報は流出していない。現時点で具体的な二次被害は確認されていない。
アララの事案全体では、11月6日時点で重複を除き8,132万9,467件のメールアドレスが流出した。影響を受ける契約企業は最大約380社と推計されている。10月28日から30日にかけて、クレジットカード会社を装った不審なメールも送信された。送信件数は最大約713万通とされる。
企業・団体の対応
内閣府は、メールマガジンの利用者に多大な迷惑と不便をかけたとして、おわびを表明した。対象のメールマガジンは、配信を停止している。
内閣府は、内閣府や関係省庁、実在する事業者を装ったメールに注意するよう呼びかけている。パスワードなどの認証情報やクレジットカード情報の入力を求める連絡にも注意を促している。
アララは、外部の専門機関の協力を得て侵入経路と影響範囲の特定を進めている。再発防止策として、システムの安全性の抜本的な見直しなどを挙げている。サービス再開は、侵入経路への対策の完了、外部専門機関による安全性の確認、契約企業の認証情報の再設定を経て判断する。
内閣府による個人情報保護委員会などへの届出状況は、確認した範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、委託先のサービスが侵害されると、委託元の組織が直接攻撃を受けていなくても、利用者の情報が流出することを示している。配信リストには、メールアドレスのほか氏名や属性が含まれていることがある。自社が何を預けているかを、あらためて把握しておく必要がある。
外部サービスの利用状況の棚卸し
メール配信やフォームなど、外部に個人情報を預けているサービスを一覧にする。部門が独自に契約しているサービスも漏れなく洗い出す。サービスごとに、預けている情報の項目と件数、契約先を整理する。
委託先への確認事項
委託先に、影響の有無と対象件数、漏えいした可能性のある項目を速やかに確認する。重複やテストデータを含むかも、あわせて聞いておく。報告の期限と連絡窓口を、契約で定めておくと対応が早くなる。
フィッシング対策
流出したアドレスは、なりすましメールの標的になりうる。利用者には、本文中のURLを開かないこと、添付ファイルを開かないこと、認証情報を入力しないことを周知する。自社が送るメールで、情報の入力を求めない方針を明示しておくことも有効である。
委託先管理の見直し
委託先のセキュリティ対策や脆弱性への対応体制を、契約前と契約後の定期点検の両方で確認する。取り扱う情報の項目は、必要最小限に絞る。委託先でサービスが止まった場合に、配信手段をどう代替するかも決めておく。
利用者への情報提供
漏えいの事実と範囲、対応状況は、確認できた範囲から順に利用者へ知らせる。後から範囲が広がることもあるため、更新の予定も示す。問い合わせ窓口を設け、不審なメールを見分ける方法も案内する。
なお、氏名などの属性情報の漏えいの範囲と、侵入経路の詳細は現在調査中とされている。今後の続報に注意されたい。
出典
- 内閣府 内閣府が利用するメール配信サービスにおける個人情報漏えい及びメールマガジンの配信停止について
- アララ 「アララメッセージ」への不正アクセスに関するお詫びと今後の対応について
- 日本経済新聞 内閣府、個人情報6万件漏洩 アララ不正アクセスで
- ITmedia NEWS 内閣府、メルマガ利用者のメアド6万件超漏えい
- ScanNetSecurity メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
No related posts.