無料会員登録
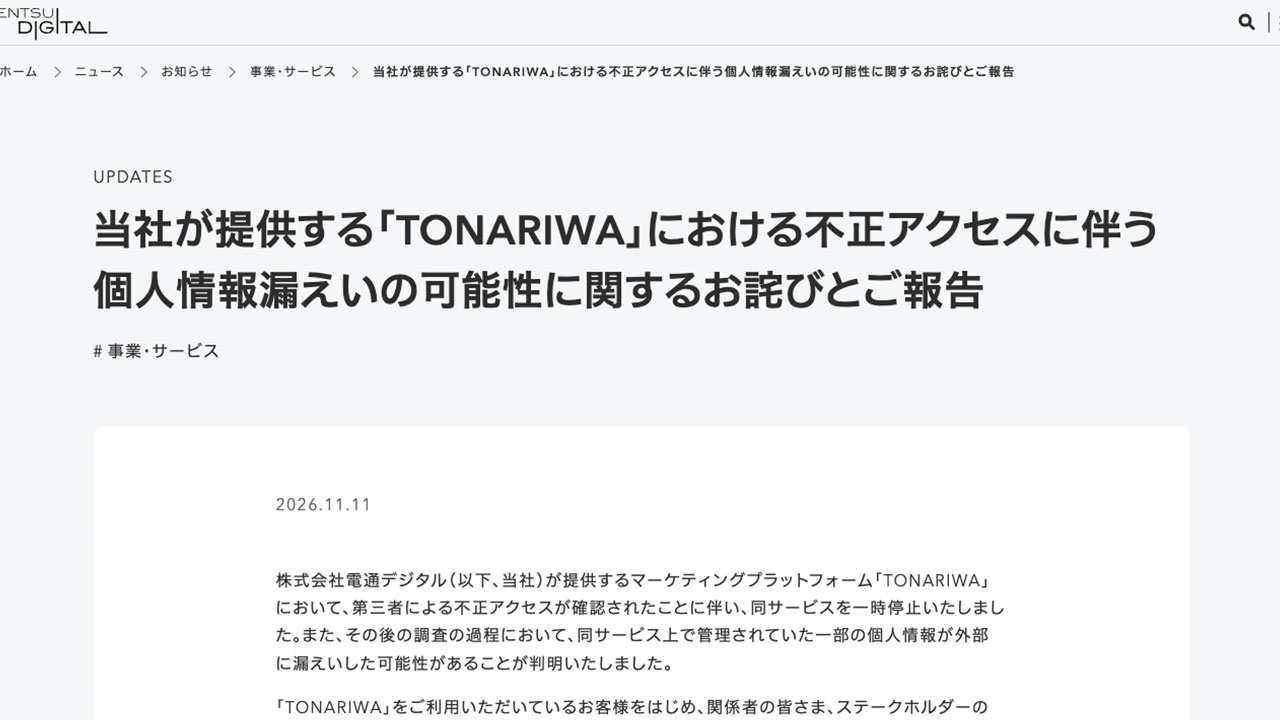
電通デジタルは11月11日、同社が提供するマーケティングプラットフォーム「TONARIWA」で第三者による不正アクセスが確認され、一部の個人情報が外部に漏えいした可能性があると発表した。漏えいの可能性がある情報にはLINE公式アカウント連携用のアクセストークンも含まれ、サービスは停止中で、対象企業や件数は調査中とされる。

概要
TONARIWAは、LINEと連携してメッセージ配信などを支援するサービスである。このシステム基盤で使う管理アカウントが不正アクセスを受けた。
電通デジタルの発表によると、時系列は次のとおり。
11月10日、システム基盤で利用している管理アカウントで、認証情報の漏えいに起因する第三者からの不正アクセスと権限昇格が行われていた事実を確認した。権限昇格とは操作範囲の拡大を指す。同社は二次被害と影響拡大の防止を優先し、サービスを一時停止した。
その後、停止措置と並行して進めたログ解析などの調査で、サービス上で管理されていた一部の個人情報が外部に漏えいした可能性が判明した。同社は11月11日にこの内容を公表した。認証情報が漏えいした経緯は、発表された範囲では示されていない。
委託元にあたる日本郵便も11月11日に発表した。同社がLINEアカウント「郵便局[ぽすくま]」の運営を委託する電通デジタルから、TONARIWAが不正アクセスを受け情報漏えいのおそれがある旨の連絡を受けた。ぽすくまでは、アンケートの実施や回答内容の管理などにTONARIWAを利用していたという。
被害・影響の範囲
漏えいした可能性があるのは、一部のクライアント企業が扱うエンドユーザーの個人情報(氏名、生年月日、連絡先などの属性情報)と、TONARIWAの管理用アカウント情報(LINE公式アカウント連携用のアクセストークンなど)である。
クレジットカード情報や金融機関の口座情報といった決済関連情報は、漏えい対象に含まれていないことを確認したとしている。
対象となるクライアント企業、件数、詳細なデータ項目は、いずれも調査中とされる。
現時点で、不正取得された情報が悪用された事実は確認されていない。ただし、LINE公式アカウント連携情報が含まれていた可能性があるため、第三者による不正なメッセージ配信などのリスクは排除できないとしている。
影響はTONARIWAを利用する企業にも及んでいる。日本郵便では、LINEサービスの緊急メンテナンスを実施した。
企業・団体の対応
電通デジタルは、TONARIWAをはじめ、関係者やステークホルダーに多大な心配と迷惑をかけたとして、深くおわびしている。
公表された対応は次の4点である。不正アクセスに利用された認証情報の即時失効と通信経路の遮断、全サーバーの停止によるシステムの完全隔離、外部専門調査機関(フォレンジック調査会社)の選定とログ解析、そして個人情報保護委員会等の関係機関への報告に向けたクライアント企業各社との連携・調整である。
同社は、二次被害を防止するため、対象となるクライアント企業と連携し、必要な安全措置を順次進めている。サービスの再開は、外部専門調査機関による安全性の検証と必要な対策を経て、見通しが立ち次第案内するとしており、時期は示していない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、委託先や外部SaaSの管理アカウントが突破されると、利用企業の顧客情報とLINE連携の認証情報が同時に危険にさらされることを示している。自社のシステムが無事でも、外部基盤の障害で顧客接点が止まる場合がある。委託先任せにせず、自社で確認すべき点を整理しておきたい。
利用状況の棚卸し
TONARIWAのほか、LINE公式アカウントと連携する外部ツールや配信基盤を洗い出す。どの部署が、どの委託先に、どの顧客情報を預けているかを一覧にする。
連携トークンの管理
LINE公式アカウントと外部サービスの連携に使うアクセストークンについて、発行状況と保管先を確認する。委託先から通知があった場合は、再発行や切り替えの要否を速やかに判断できる体制を整える。
委託先への確認事項
対象企業に含まれるか、どの項目が漏えいの可能性にあたるか、いつ報告が得られるかを委託先に確認する。不審なメッセージ配信がないか、LINE公式アカウントの配信履歴も自社で点検する。
管理アカウントの保護
今回の発端は管理アカウントの認証情報の漏えいとされる。自社と委託先の双方で、多要素認証の導入、権限の最小化、特権アカウントの操作ログ監視を点検する。
顧客への情報提供
影響を受ける可能性がある場合に備え、顧客向けの告知文や問い合わせ窓口を準備する。不審なメッセージやリンクに注意するよう呼びかけ、個人情報保護委員会への報告の要否も整理しておく。
なお、対象企業や件数、詳細なデータ項目、認証情報が漏えいした経緯は現在調査中とされている。今後の続報に注意されたい。
出典
- 電通デジタル 当社が提供する「TONARIWA」における不正アクセスに伴う個人情報漏えいの可能性に関するお詫びとご報告
- 日本郵便 LINEアカウント「郵便局[ぽすくま]」で利用する当社委託先のマーケティングプラットフォームにおける不正アクセスによる情報漏えいのおそれについて
- 日本経済新聞 電通デジタル、マーケティング支援事業で情報漏洩か 不正アクセスで
- Yahoo!ニュース(ビジネス+IT) 電通デジタル「TONARIWA」に不正アクセス、LINE連携トークン流出の恐れ 企業は確認を
- セキュリティ対策Lab 日本郵便「郵便局[ぽすくま]」LINEサービス停止 委託先 電通デジタルの「TONARIWA」に不正アクセス、情報漏えいのおそれ

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!