無料会員登録
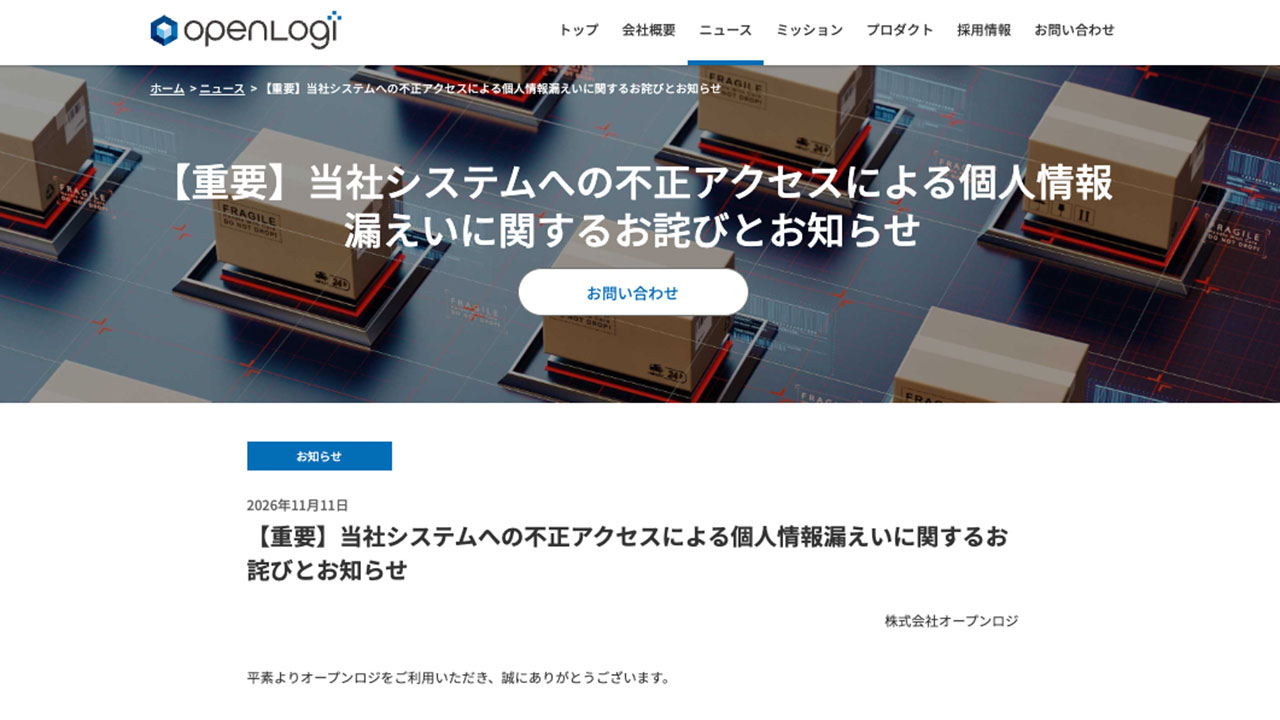
オープンロジは11月11日、同社のシステムが外部の第三者による不正アクセスを受け、預かっている出荷データに含まれるお届け先の個人情報などが外部に持ち出されたと発表した。持ち出しは確認済みとされ、荷主である利用企業の側にも影響が広がっている。

概要
物流プラットフォームを運営するオープンロジのシステムに、外部の第三者が不正にアクセスした。同社が荷主から預かる出荷データの一部が持ち出されたとされる。HUMAN MADE、SKIYAKI、マイネットなどの利用企業が、それぞれ自社への影響を公表している。
オープンロジの発表によると、時系列は次のとおり。
11月8日から9日にかけて、同社のシステムが第三者による不正アクセスを受けた。
11月9日、同社は把握している外部からの不正アクセスの経路を遮断した。以降、新たな不正アクセスは確認されていないという。
11月11日、同社は個人情報漏えいについてのお詫びとお知らせを公表した。
不正アクセスの原因や侵入経路の詳細は、公表されていない。マイネットは、原因や流出状況の詳細はオープンロジで調査が進められており、続報は同社から公表される予定としている。
被害・影響の範囲
漏えいした情報は、出荷データに含まれるお届け先の個人情報である。HUMAN MADEの発表では、お届け先の氏名、住所、電話番号、メールアドレス、商品情報(商品名、数量等)が対象となる可能性がある。対象期間は、同社の「CURRY UP」のECサイトについては4月8日から11月8日の出荷データとされる。
オープンロジはクレジットカード情報を保有していないため、カード情報は含まれない。オープンロジ全体の漏えい件数は公表されておらず、調査中である。
影響は利用企業にも及んでいる。HUMAN MADEは、「HUMAN MADE」など他ブランドへの影響はなく、自社システムへの不正アクセスも確認されていないとしている。SKIYAKIは、運営する「Bitfan」の商品保管・発送業務の一部をオープンロジに委託しており、提供した出荷データも影響を受けた可能性があると説明している。件数や範囲は確認中である。
マイネットは、グループがオープンロジで取り扱った情報は累計25件分の配送用データで、氏名、住所、電話番号が対象と公表した。Palette Projectも、Palette Project OFFICIAL STOREの利用者の情報が流出した可能性があるとしている。
二次被害については、Palette Projectが、現時点で不正利用などの二次被害は確認していないと発表している。オープンロジの対応を伝えた報道によれば、11月11日時点で悪用や具体的な二次被害は確認されていない。
企業・団体の対応
オープンロジは、お客様やお届け先を含む関係者に多大な迷惑と心配をかけたとして、お詫びした。同社は、原因の徹底究明と再発防止に取り組む方針である。調査結果を踏まえ、システムのセキュリティ対策、アクセス管理、監視体制、運用管理を見直し、再発防止策を策定・実施するとしている。
技術的な措置として、HUMAN MADEの発表によると、オープンロジは11月9日に攻撃元の遮断や日本国外からのアクセス制限、全利用者のログイン状態のリセットなどを実施した。
緊急メンテナンスに伴う一部のシステム操作への影響を除き、倉庫での入荷・出荷業務は通常どおり行われている。
利用企業も個別に対応している。SKIYAKIは、配送業者や自社、Bitfan上の各ストアなどを装った不審なメール、SMS、電話が届くおそれがあるとして注意を呼びかけた。同社は、不審な連絡のURLや添付ファイルを開かず、情報の入力や金銭の支払いをしないよう求めている。また、委託先の管理・監督体制の見直しも進めるとしている。
Palette Projectは、対象者が特定でき次第、個別に連絡するとしている。同社は、個人情報保護委員会など関係機関へ報告したことも明らかにした。オープンロジ自身による警察や個人情報保護委員会への届出については、確認できた範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案は、自社のシステムが無事でも、委託先の侵害によって顧客の個人情報が漏れうることを示している。物流の委託先には、顧客の氏名、住所、電話番号が日常的に渡る。委託先任せにせず、預けているデータの内容と量を自社で把握しておくことが重要である。
利用状況の棚卸し
物流、決済、配信など、個人情報を預けている委託先を一覧にする。預けているデータの項目、期間、件数も合わせて整理する。事案が起きたときに、影響範囲を自社で素早く見積もれるようにしておく。
委託先への確認事項
委託先には、不正アクセスの有無、持ち出されたデータの範囲、自社分の件数を速やかに照会する。あわせて、遮断済みの経路や再発防止策の状況も確認する。回答は日付つきで記録し、顧客への説明の根拠として使う。
フィッシング対策
配送先情報が漏れると、配送業者や自社を装った偽のメール、SMS、電話に悪用されるおそれがある。顧客には、再配達や追加料金を名目とした連絡に注意するよう周知する。自社が顧客に送る連絡の形式も、あらかじめ公式サイトで示しておく。
委託先管理の見直し
委託先のアクセス管理、監視体制、ログ保管、保存期間の設定を、契約や監査の項目に入れる。不要になった出荷データを長期間残さない運用も求める。事故時の報告期限と連絡窓口も取り決めておく。
顧客への情報提供
影響の有無が確定する前でも、判明している事実と問い合わせ窓口を公式サイトに掲載する。対象者が特定できた段階で、個別に連絡する手順を準備しておく。法令で求められる報告先への届出も、早めに確認する。
なお、漏えいした件数、不正アクセスの原因、各利用企業の対象範囲は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!