無料会員登録
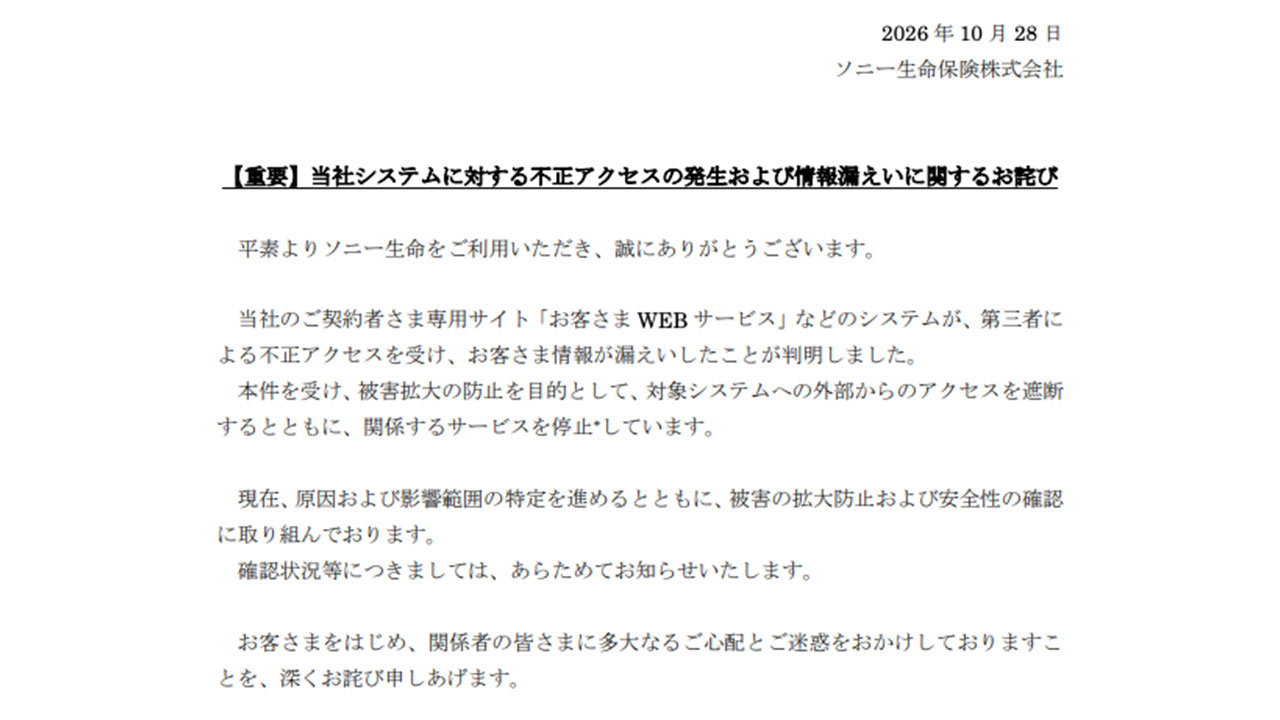
ソニー生命保険は11月9日、10月28日に公表した不正アクセスに起因する情報漏えいを新たに確認したと発表した。新たに確認したのは保険契約に関する個人情報約290万件で、第一報と単純に合算すると320万件を超える。

概要
契約者専用サイト「お客さまWEBサービス」などのシステムが第三者による不正アクセスを受け、顧客情報などが漏えいした。ソニー生命は第一報で、保険代理店として取り扱ったメディケア生命保険の契約に関する情報の漏えいを公表していた。第二報では、同社の保険契約に関する情報などにも被害が広がっていたことが明らかになった。
ソニー生命の発表によると、時系列は次のとおり。
10月27日、同社システムへの第三者による不正アクセスが判明した。
10月28日、約38.5万件の漏えいを公表し、関係サービスを停止して金融庁へ報告した。
11月9日、第二報として新たに保険契約の個人情報約290万件と、代理店募集人および従業員の情報の漏えいを発表した。
原因は、第三者による同社システムへの不正アクセスとされる。侵入経路などの詳細は公表されていない。日本経済新聞によると、外部の専門家を交えた調査の中で追加の漏えいが判明した。
被害・影響の範囲
新たに漏えいしたのは、保険契約の証券番号、氏名、住所、電話番号などである。時事通信によると、件数は約291万3,280件で、解約などで契約がすでに終了した顧客の情報も含まれる。
健康状態や病歴などの要配慮個人情報、マイナンバー、クレジットカード情報、口座情報、メールアドレスは含まれていないと説明している。
このほか、代理店募集人のメールアドレスと募集人番号が約780件、従業員のメールアドレスと社員番号が約12,500件、それぞれ漏えいした。
第一報の約38.5万件との重複の有無は、確認できた範囲では示されていない。11月9日現在、顧客情報が不正使用された事実は確認されていないという。
企業・団体の対応
ソニー生命は、漏えいした情報を使って同社を装うメール、SMS、電話が行われる可能性があるとして、注意を呼びかけている。パスワード、暗証番号、ワンタイムパスワードをメールや電話で尋ねることはないとしている。
お客さまWEBサービスやソニー生命アプリなど6つのサービスは一時停止中である。再開時期は、原因への対応と安全性の評価を踏まえて判断するため、時間を要する見込みとされる。
金融庁へは10月28日までに報告済みとされる。警察や個人情報保護委員会への届出については、確認できた範囲では公表されていない。
編集部コメント(読者企業が取るべき対策)
今回の事案では、第一報から約2週間で、漏えい件数が約38.5万件から320万件超へと広がった。初期の調査範囲だけで被害を判断せず、公表後も調査範囲を広げる前提で対応を組み立てる必要がある。代理店として扱う他社商品の情報や、解約済みの顧客情報も、自社が守るべき対象である。
保有データの棚卸し
契約終了後の顧客情報が、どのシステムにどれだけ残っているかを確認する。保存期間を決め、不要な情報は削除または匿名化する。
外部公開システムの点検
顧客向けサイトやアプリの認証方式、アクセス制御、ログの保存状況を点検する。管理画面やAPIなど、外部から到達できる経路も洗い出す。
被害範囲の段階的な公表
初報の時点で、判明した範囲と調査中の範囲を分けて示す方針を事前に決めておく。続報で件数が増える場合に備え、問い合わせ窓口と通知手順も用意する。
フィッシング対策と注意喚起
証券番号や住所などの組み合わせは、なりすましの連絡に悪用されるおそれがある。顧客に対して、自社が確認しない情報の種類を具体的に伝える。自社を装う不審な連絡への対応窓口も周知する。
従業員・代理店向けの周知
従業員や募集人のメールアドレスが漏えいした場合、社内を装う標的型メールが届くおそれがある。不審なメールの報告手順を再確認し、注意喚起を行う。
なお、侵入経路や原因の詳細、サービスの再開時期は現在調査中とされている。今後の続報に注意されたい。
出典
- ソニー生命保険 公式発表(10月28日付、第一報)
- ビジネス+IT(Yahoo!ニュース)11月9日
- ビジネス+IT(Yahoo!ニュース)10月28日
- 日本経済新聞
- 時事通信(Yahoo!ニュース)

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
2004年に起きたYahoo!BB(ソフトバンクBB)の個人情報流出事件について
レジリエンス
OODA
ヤフージャパンID情報漏洩事件から考える<ユーザーが講じるべき自衛策とは>
discord
休眠IDとは?危険性や必要なセキュリティ対策について徹底解説
デュー・デリジェンス
JTB不正アクセス(標的型攻撃)により793万人分個人情報漏洩か!?