無料会員登録
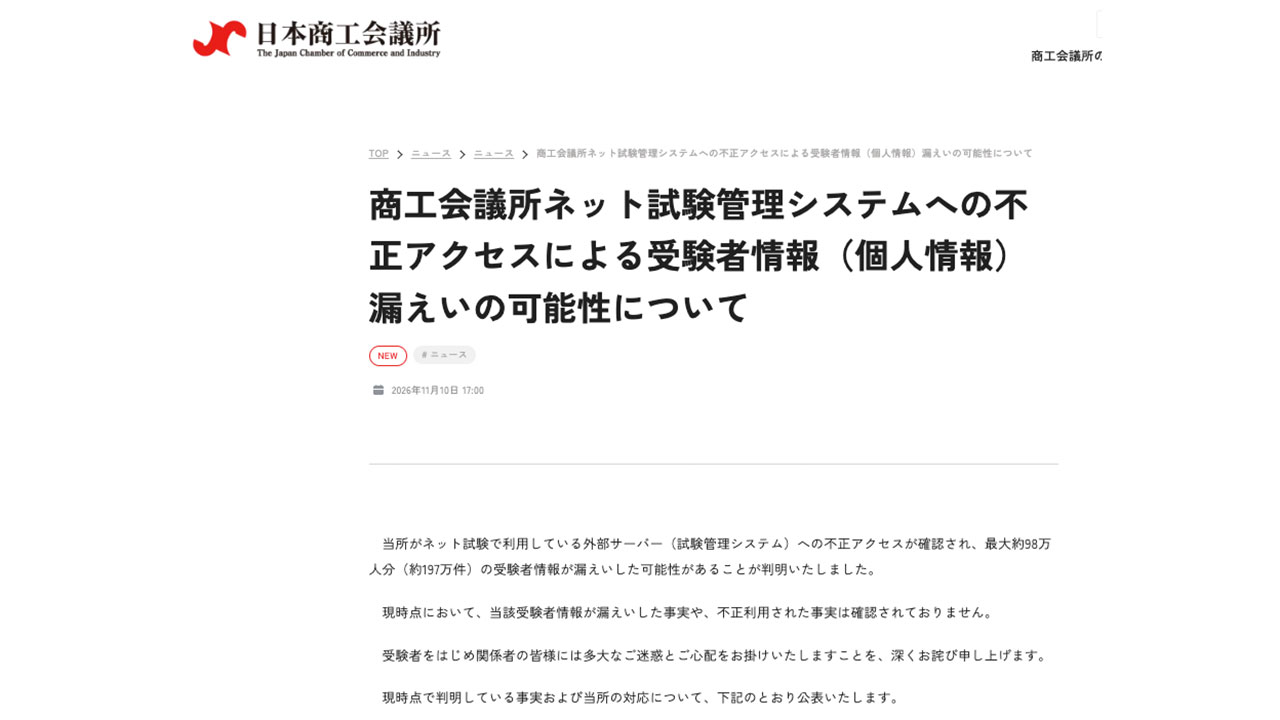
日本商工会議所は11月10日、簿記などのネット試験で使う試験管理システム(外部サーバ)が不正アクセスを受け、最大約98万人分(約197万件)の受験者情報が漏えいした可能性があると発表した。対象は2022年4月以降の受験者で、合否結果や試験得点も含まれるおそれがある。
漏えいや不正利用の事実は、現時点で確認されていないとされる。

概要
不正アクセスを受けたのは、ネット試験の施行機関が試験予約や受験結果の管理に使うシステムである。一般の受験者がアクセスするシステムではない。NHKは、このシステムが委託先のサーバー上にあると伝えている。
日本商工会議所の発表によると、時系列は次のとおり。
11月1日、同システムに不正なプログラム(不正ファイル)が設置された。
11月4日、システム管理会社からの報告で不正アクセスを確認した。同日、不正ファイルを即時削除し、深夜に脆弱性対策(パッチ適用)を実施した。
11月9日、調査の結果、最大約98万人分の受験者情報が漏えいした可能性が判明した。同日、個人情報保護委員会に報告した。
11月10日、日本商工会議所が事案を公表した。具体的な侵入経路や、悪用された脆弱性の内容は公表されていない。システム管理会社が独自に出した発表は、確認できなかった。
被害・影響の範囲
対象は、2022年4月1日から2026年11月4日までに、簿記、リテールマーケティング(販売士)、日商PC、電子会計実務、キータッチ2000、ビジネスキーボード、日商プログラミング、日商ビジネス英語のネット試験を受けた人である。
漏えいの可能性がある項目は、氏名、フリガナ、性別、生年月日、合否結果、試験得点、任意入力項目(メールアドレス、電話番号、住所)である。任意入力項目は、受験者が入力した場合に限られる。
クレジットカード情報など、決済に使う情報は含まれない。中日新聞は、身分証明書の情報も含まれないと伝えている。
対象は最大約98万人分、約197万件である。人数と件数の差の理由は、公表されていない。
漏えいした事実や不正利用された事実は、現時点で確認されていない。二次被害の有無は、調査中である。
東京商工会議所は、11月15日に都内会場で開く簿記1級試験では、このシステムを利用していないと説明している。同所が主催する、ビジネス実務法務検定試験などの検定も、同様に対象外としている。
企業・団体の対応
日本商工会議所は、不正ファイルの削除と脆弱性対策を既に実施している。脆弱性対策は完了しており、ネット試験は通常どおり受験できるとしている。
受験者情報の漏えいが否定できないことから、11月9日に個人情報保護委員会へ報告した。
受験者に対しては、日本商工会議所や関係先を装ったフィッシングメール、SMS、電話、郵便物が届く可能性があるとして、注意を呼びかけている。身に覚えのないメールやSMSのリンク、添付ファイルを開かないよう求めている。不審なWebサイトにパスワードやクレジットカード情報を入力しないことも呼びかけた。
問い合わせ窓口は、日本商工会議所事業部(電話03-6402-6154、平日9時30分から20時)である。
編集部コメント(読者企業が取るべき対策)
今回の事案は、利用者が直接アクセスしない裏側の管理システムでも、大規模な個人情報の漏えいが起こりうることを示している。不正ファイルの設置から確認まで3日あり、確認から漏えいの可能性の判明まで5日かかった。自社と委託先の管理システムを含めて、検知と調査の体制を点検したい。
管理システムの棚卸し
利用者が直接触れない予約、受付、結果管理などのシステムも、個人情報の保管場所として洗い出す。保管している項目と件数、保管期間を一覧にし、不要な過去データは削除や匿名化を検討する。
委託先への確認事項
委託先が管理する外部サーバーについて、パッチ適用の手順と期限、ログの保存期間、不審なファイルの検知方法を確認する。侵害時に自社へ報告する期限と連絡経路も、契約や運用ルールで明確にしておく。
脆弱性対応の迅速化
公開サーバーに対する脆弱性情報の収集と、パッチ適用までの期限を定める。適用後も、すでに不正ファイルが置かれていないかを点検する手順を加える。
フィッシング対策の周知
氏名、生年月日、連絡先、得点などが組み合わさると、なりすましの連絡が巧妙になるおそれがある。自社を装う連絡の見分け方を、顧客や従業員に早めに案内する。メールやSMSでパスワードなどを尋ねることはないと、あらかじめ明示しておく。
漏えい時の報告体制の整備
個人情報保護委員会への報告や、本人への通知の判断基準と担当者を、平時に決めておく。今回のように、漏えいの可能性が判明した段階で報告する運用を想定し、訓練しておく。
なお、侵入経路、悪用された脆弱性の内容、二次被害の有無は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
福井県池田町職員アダルトサイト閲覧によりPC乗っ取り、情報流出の可能性を調査中
急激に増加する「個人情報漏洩」その危険性と3つの問題点について
マイナンバー”カード”利用で混乱、特別定額給付金のオンライン申請はなぜ失敗したのか
Remote Code Execution(RCE)とは?危険性と企業が取るべきセキュリティ対策
サイバーエージェント運営の「Ameba」で起こった5万アカウント不正ログインの原因とは?
マイナンバー漏洩で損害賠償の可能性?企業が知っておくべき管理責任とは
セディナ個人情報漏洩事件から考える<内部犯行が企業に与えるダメージの大きさ>
セキュリティアクションでセキュリティ対策自己宣言してみた!「★一つ星」を宣言する方法