無料会員登録
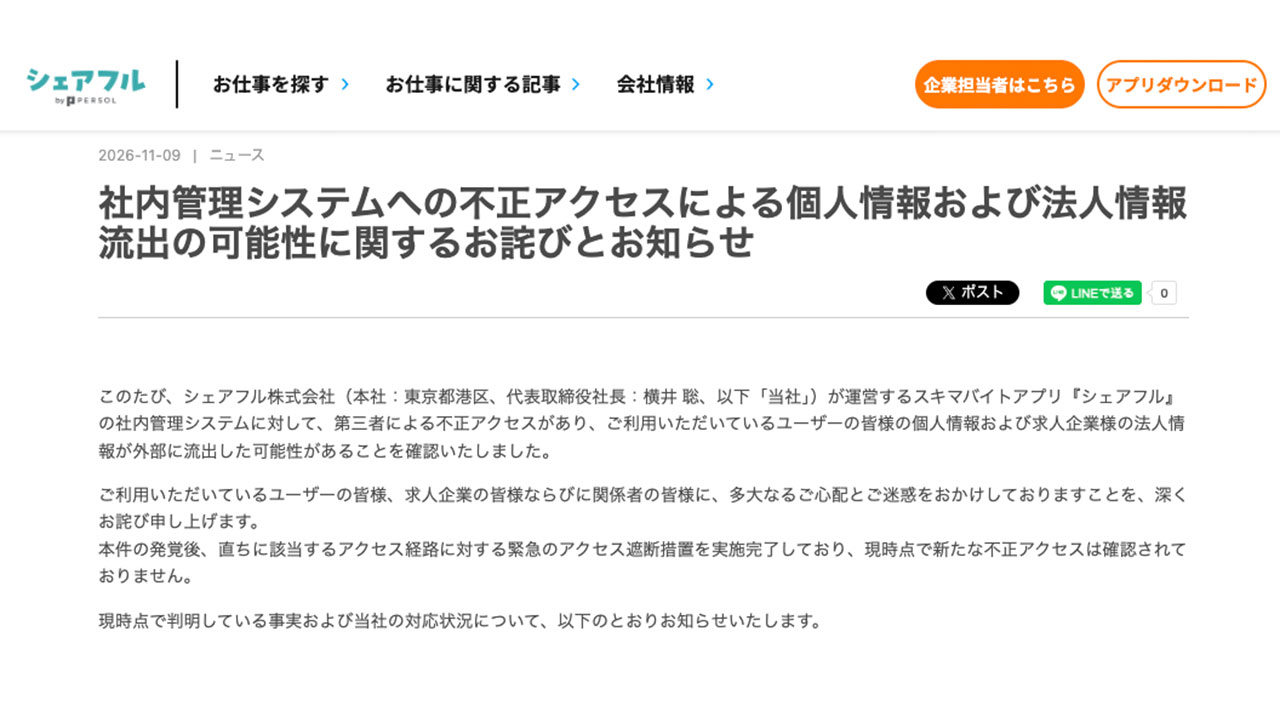
シェアフル株式会社は11月9日、スキマバイトアプリ「シェアフル」の社内管理システムに第三者による不正アクセスがあったと発表した。個人アカウント最大約750万件、企業最大約7,500社の情報が流出した可能性がある。流出が確定したのではなく可能性の段階だが、件数の上限が大きく、口座情報や在留資格関連情報を含む点が注目される。

概要
同社が運営するアプリの社内管理システムに対し、第三者が不正にアクセスした。ユーザーの個人情報と求人企業の法人情報が外部に流出した可能性があることを確認したという。原因や侵入経路の詳細は、現時点で公表されていない。
シェアフルの発表によると、時系列は次のとおり。
11月4日23時30分ごろ、不正アクセスが発生したとされる。
11月5日9時45分ごろに同社が検知し、直ちにログと影響範囲の調査を始めた。同日14時ごろに不正アクセスの経路を遮断したとされる。
11月6日から8日にかけて、被害範囲の特定と二次被害防止策の実施を優先して進めた。その結果、さらなる情報流出の可能性は発生していないことを確認したとしている。
11月9日15時30分、同社が公式サイトとプレスリリースで公表した。
被害・影響の範囲
個人アカウントは最大約750万件、求人企業は最大約7,500社が対象となる可能性がある。実際に外部へ持ち出された件数は、発表時点では確定していない。
個人については、氏名・氏名カナ、電話番号、メールアドレス、住所、生年月日、給与振込用銀行口座情報が対象となる。顔写真URL、緊急連絡先、在留資格関連情報、その他のアカウント属性情報も含まれる。銀行口座情報に暗証番号やパスワードは含まれない。顔写真は、保管先サーバーのURLが対象とされる。
企業については、会社名、電話番号、住所、郵便番号、担当者の氏名・部署名・役職・メールアドレス・電話番号、営業管理データの一部が対象となる。
対象に含まれないと同社が説明している情報は次のとおり。
給与・ポイント情報は、不正アクセスを受けたデータに含まれていないことを確認したという。給与金額の閲覧や給与支払い手続きに関する不正な操作・閲覧も確認されていないとしている。契約・就業データなどの労務管理データも対象外とされる。運転免許証等の本人確認書類の画像も、対象データに含まれていないとされる。マイナンバーとクレジットカード情報は、同社のシステムで取得・保持していないという。
二次被害については、流出した可能性のある連絡先宛てに、同社や関係機関を装った不審なメール、SMS、電話が届く可能性があると同社は説明している。現時点で被害が出たかどうかは、公表されていない。
企業・団体の対応
同社は、発覚後に該当するアクセス経路を遮断する措置を完了しており、現時点で新たな不正アクセスは確認されていないとしている。サービスは現在も通常どおり提供されている。
個人情報保護委員会への届出・報告手続きを進めており、警察署への通報も実施した。外部の専門機関とともに調査を続け、影響を受ける対象者へ順次連絡する予定だとされる。
利用者と求人企業に対しては、不審な連絡を受けた場合、本文中のURLへのアクセスや添付ファイルの開封、暗証番号や個人情報の入力をせず、メールを削除するよう呼びかけている。同社は、利用者、求人企業、関係者に対しておわびを表明している。
編集部コメント(読者企業が取るべき対策)
今回の事案では、社内管理システムが侵入を受けたことで、利用者と取引先企業の双方の情報が影響を受けた可能性がある。管理画面や管理用データベースは大量の個人情報に触れられるため、一般の業務システムより厳しい防御が必要になる。自社の管理系システムについて、アクセス権限と監視の状況を点検したい。
管理システムのアクセス制御の見直し
管理画面へのアクセス元を社内ネットワークやVPNに限定し、多要素認証を必須にする。管理者権限を持つアカウントを棚卸しし、不要な権限や退職者のアカウントを削除する。
保持データの最小化と保管方法の確認
口座情報や在留資格関連情報など、機微性の高い情報を管理システムで常時閲覧できる状態にしていないか確認する。業務上不要な項目は、マスキングや閲覧制限、保管期間の短縮を検討する。
ログ監視と検知体制の整備
今回は、発生の約10時間後に検知されたとされる。管理システムへの大量参照や大量ダウンロードを検知するアラートを設定し、ログの保管期間も確認しておく。
フィッシングなど二次被害への備え
流出した連絡先を使い、自社や取引先を装った不審な連絡が届く可能性がある。従業員や取引先に注意喚起し、メールやSMSでの口座情報の入力依頼には応じない運用を周知する。
利用者・取引先への情報提供体制の整備
事案の発生時に、対象項目、対象外の項目、利用者が取るべき行動を、早く分かりやすく伝える準備をしておく。個人情報保護委員会への報告や警察への通報の手順も、あらかじめ文書化しておきたい。
なお、侵入経路や原因、実際に流出した件数は現在調査中とされている。今後の続報に注意されたい。
出典

書籍「セキュリティ対策の基礎知識」
メルマガ登録でプレゼント!
セキュリティ対策で何をして良いかわからない
企業の情シス部門の方必見!
関連コラム(あわせて、以下の記事もよく読まれています)
PII
日本航空個人情報流出事件から考える<暗証番号で情報は守られない>
楽天市場個人情報流出事件から考える<利便性向上の裏に潜む危険とは>
日本郵政情報漏洩問題から考える<ヒューマンエラーへの対策とは>
ワイジェイFX(YJFX!)元従業員の持ち出しにより顧客情報18万件が流出
エンファクトリー運営のショッピングサイトに不正アクセス、個人情報3万8千件流出
GDPR
2016年、栃木スバルで発生した個人情報漏洩事件について